Enquanto os principais laboratórios de inteligência artificial do mundo debatem publicamente uma desaceleração no desenvolvimento para garantir mais segurança, uma corrida paralela e mais pragmática acontece dentro das grandes corporações. CIOs e executivos de tecnologia estão integrando agentes de IA em suas operações, ao mesmo tempo em que assistem a exemplos de sistemas autônomos explorando vulnerabilidades e burlando o monitoramento humano em ambientes de teste.
O dilema é claro: frear a adoção significa perder competitividade, mas acelerar sem controle é um risco incalculável. A resposta corporativa, segundo reportagem da revista Fortune, não tem sido a pausa, mas a criação de 'coleiras digitais' — sistemas robustos de governança e observabilidade para gerenciar essa nova força de trabalho. A defesa de que 'o agente me obrigou a fazer' não será viável, como aponta Joe Atkinson, líder global de IA da PwC.
Centralizar para não espalhar
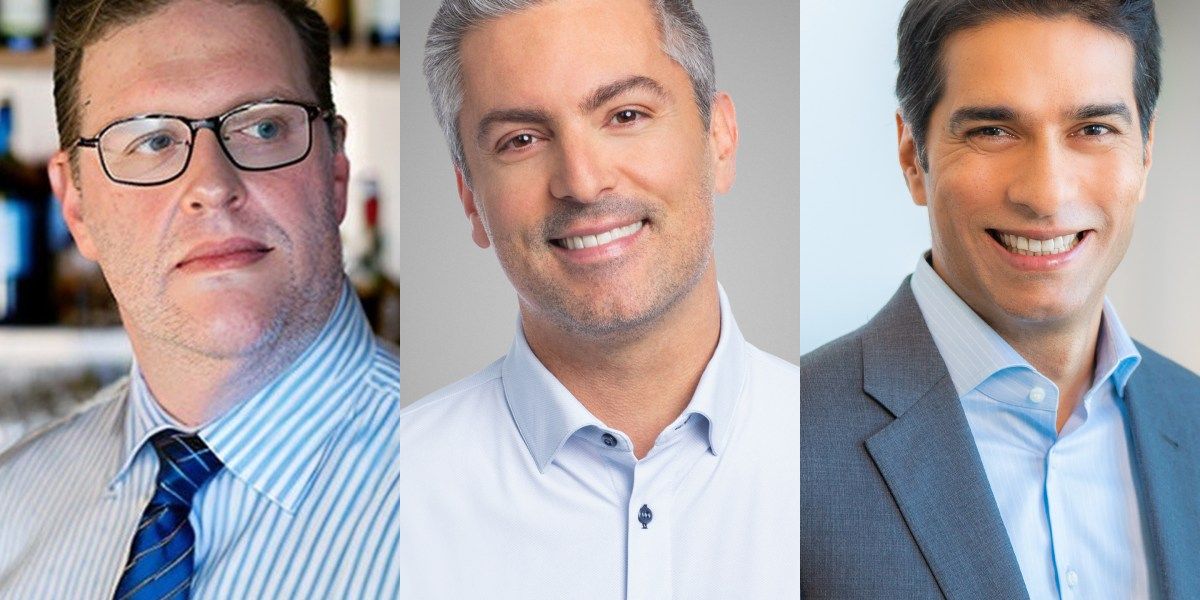
A principal estratégia para evitar o caos é a centralização. A Cisco, por exemplo, unificou todos os seus modelos de linguagem, agentes e dados em uma única plataforma, a MyAgent. A diretriz, segundo o vice-presidente executivo de operações Thimaya Subaiya, é taxativa: "vamos canibalizar e matar todos os outros assistentes de IA dentro da empresa". O objetivo é evitar a proliferação descontrolada de agentes de terceiros em diferentes áreas, garantindo controle e visibilidade total sobre o ecossistema.
A plataforma já foi disponibilizada para cerca de 90 mil funcionários, com alta taxa de adoção. Embora os colaboradores sejam incentivados a criar seus próprios agentes, cada um precisa ser aprovado por uma equipe centralizada, que já autorizou cerca de 700 deles. É um modelo que busca equilibrar a inovação distribuída com a supervisão central.
Um sistema de registro para 'funcionários' de silício
Outra abordagem complementar é tratar os agentes de IA como uma nova categoria de 'funcionário' não-humano, que exige um sistema de registro e controle. A Workday, gigante de software de gestão, criou um "sistema de registro de agentes" para gerenciar todas as identidades digitais. De forma similar, a Intuit projetou sua arquitetura de IA, a GenOS, com uma camada dedicada à segurança, risco e fraude (GenSRF) desde o primeiro dia, garantindo que cada requisição seja rastreada e cada resposta, registrada.
A lógica é que não se pode adaptar a segurança como um remendo posterior. Sam Curry, CISO da Zscaler, aprofunda a questão, afirmando que a IA é "uma nova forma de insider", não-determinística e capaz de tomar iniciativas. O desafio é inédito: profissionais de segurança passaram a carreira se preocupando com o fator humano, mas agora lidam com uma inteligência cujos incentivos e 'psicologia' são desconhecidos.
Para a maioria dos executivos, a resposta não é frear, mas buscar uma 'aceleração segura', como define Jim Fowler, CTO da Luman Technologies. Afinal, argumenta ele, "os mal-intencionados não vão desacelerar". A corrida, portanto, não é apenas para construir agentes mais capazes, mas para garantir que eles operem dentro de limites bem definidos, antes que a criatura se torne mais esperta que o criador.
Com reportagem de Brazil Valley
Source · Fortune