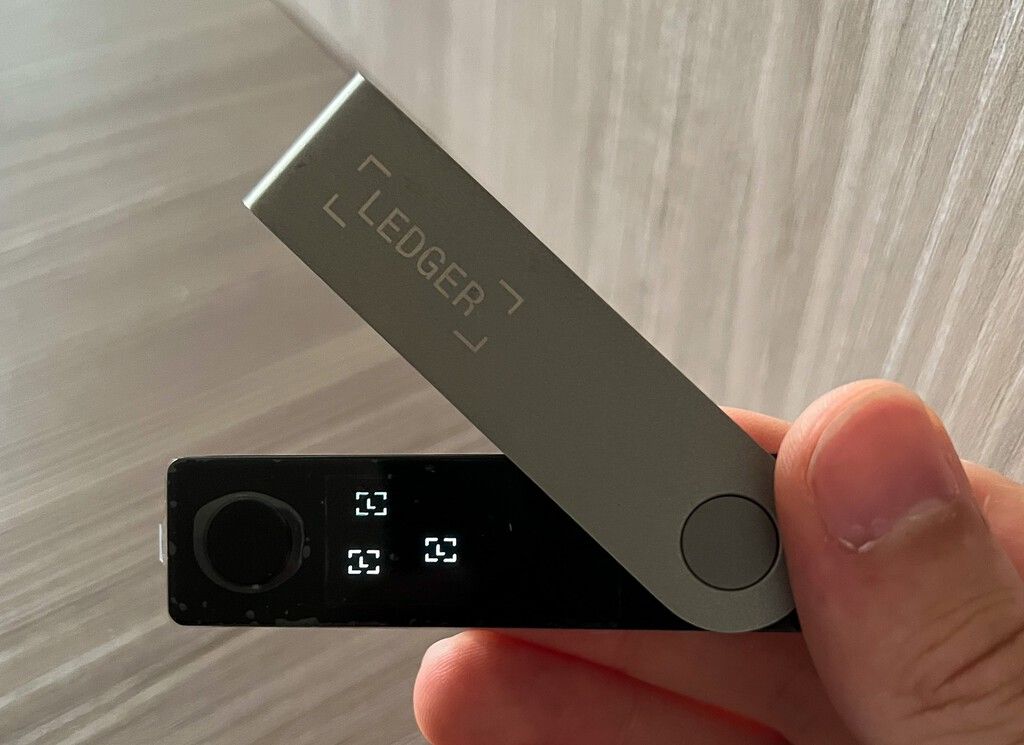
A segurança de ativos digitais foi abalada por um audacioso roubo de mais de US$ 100 milhões em criptomoedas, perpetrado através de dispositivos de hardware adulterados. Usuários de carteiras físicas da Ledger, renomada fabricante de dispositivos de armazenamento de chaves privadas, relataram o desaparecimento de seus fundos sem autorização. As primeiras denúncias surgiram no Sudeste Asiático, com o fabricante posteriormente vinculando os casos a um distribuidor autorizado na Malásia, Indonésia e Filipinas.
A análise preliminar indica que o ataque explorou uma vulnerabilidade física nos dispositivos, onde portas traseiras foram instaladas antes de chegarem aos consumidores. Essas modificações permitiram a interceptação das frases de recuperação de 24 palavras durante o processo de configuração, o que, por sua vez, concedeu aos atacantes acesso irrestrito aos fundos dos usuários. A investigação aponta para a manipulação física de unidades específicas, e não para uma invasão dos sistemas internos da Ledger.
O Mecanismo da Fraude Física
O cerne do ataque reside na adulteração sutil dos dispositivos Ledger Nano X. Pesquisadores como Joe Grand e Tibane Labs descobriram que circuitos adicionais foram conectados ao sistema que envia informações para a tela. Durante a configuração inicial, esses componentes maliciosos interceptavam e armazenavam a frase de recuperação, essencial para a restauração das chaves privadas. Posteriormente, um módulo LTE, uma eSIM e uma antena permitiam a transmissão remota desses dados aos criminosos, que podiam então acessar as criptomoedas.
Essa tática contornou o sistema "Genuine Check" da Ledger, projetado para verificar a autenticidade do dispositivo através de seu chip de segurança. Como o chip principal permanecia intacto, os dispositivos adulterados passavam pela verificação, funcionando aparentemente sem problemas. A Ledger confirmou a presença de um implante físico não autorizado em pelo menos um dispositivo, mas não validou o montante total das perdas, que segundo a Bitquery, atingiu cerca de US$ 102 milhões de 324 carteiras digitais em seis blockchains.
Vulnerabilidades em Hardware e Distribuição
A descoberta dessa vulnerabilidade não foi repentina. Em agosto de 2025, o pesquisador Joe Grand iniciou uma investigação após um comprador na Tailândia notar componentes estranhos em seu dispositivo Ledger. Meses depois, Mark Karpelès, da Tibane Labs, identificou versões ainda mais sofisticadas, com cabos substituídos por circuitos flexíveis discretamente camuflados. Essa evolução indica um planejamento e execução elaborados por parte dos responsáveis.
A Ledger, ao investigar o incidente, recomendou que usuários que adquiriram dispositivos através do distribuidor CryptoBilis nos 90 dias anteriores à alerta e ainda não os tivessem configurado, que não o fizessem. Para aqueles que já haviam configurado seus dispositivos, o conselho foi considerar a migração dos fundos para um novo monedero Ledger com uma frase de recuperação distinta. A empresa francesa está, inclusive, revisando suas medidas de segurança contra alterações físicas em seus produtos e processos de distribuição.
Implicações para o Ecossistema Cripto
Este incidente lança uma sombra sobre a confiança em carteiras de hardware, que eram consideradas uma das formas mais seguras de proteger criptoativos. A possibilidade de manipulação física em larga escala, especialmente através de distribuidores autorizados, levanta preocupações sobre a cadeia de suprimentos e a necessidade de verificações mais rigorosas. Fabricantes como a Trezor já anunciaram medidas preventivas em suas redes de distribuição, sinalizando uma resposta do setor.
A comunidade cripto agora enfrenta o desafio de reavaliar os protocolos de segurança, indo além das proteções digitais e considerando a integridade física dos dispositivos. A falta de identificação pública dos responsáveis e a incerteza sobre a extensão total do problema apenas aumentam a apreensão. O caso destaca a constante corrida armamentista entre criminosos e defensores da segurança digital.
Perguntas em Aberto e o Futuro da Segurança
O episódio deixa diversas questões sem resposta. O número exato de dispositivos comprometidos e a identidade dos perpetradores permanecem desconhecidos. A extensão da rede de distribuição envolvida também é uma incógnita, assim como a possibilidade de ataques semelhantes terem ocorrido com outros fabricantes ou distribuidores.
O futuro da segurança em hardware de criptomoedas dependerá da capacidade das empresas em implementar salvaguardas mais robustas contra manipulações físicas e em fortalecer a transparência e o controle sobre suas cadeias de suprimentos. A confiança, uma vez abalada, é difícil de restaurar, e o mercado precisará de garantias concretas para recuperar a tranquilidade.
O incidente sublinha a complexidade da segurança no universo das criptomoedas, onde ameaças podem surgir tanto do ciberespaço quanto do mundo físico. A vigilância contínua e a adaptação de protocolos de segurança serão cruciais para mitigar riscos futuros e proteger os ativos digitais dos usuários. A análise detalhada das vulnerabilidades descobertas e a implementação de soluções eficazes são passos essenciais para garantir a resiliência do ecossistema.
Com reportagem de Brazil Valley
Source · Xataka