A rápida evolução da inteligência artificial (IA) exige das empresas um novo paradigma de governança. Mais do que simplesmente cumprir regulamentações, as organizações precisam de mecanismos robustos que acompanhem a inovação tecnológica, avaliem os riscos inerentes a cada aplicação e garantam a transparência para os usuários sobre o uso de seus dados e a influência em decisões automatizadas. Aline Fachinetti, diretora de Proteção de Dados e Compliance de IA da Edenred Brasil, ressalta que a ética, a transparência e a proteção de dados devem ser pilares integrados às estratégias de inovação.
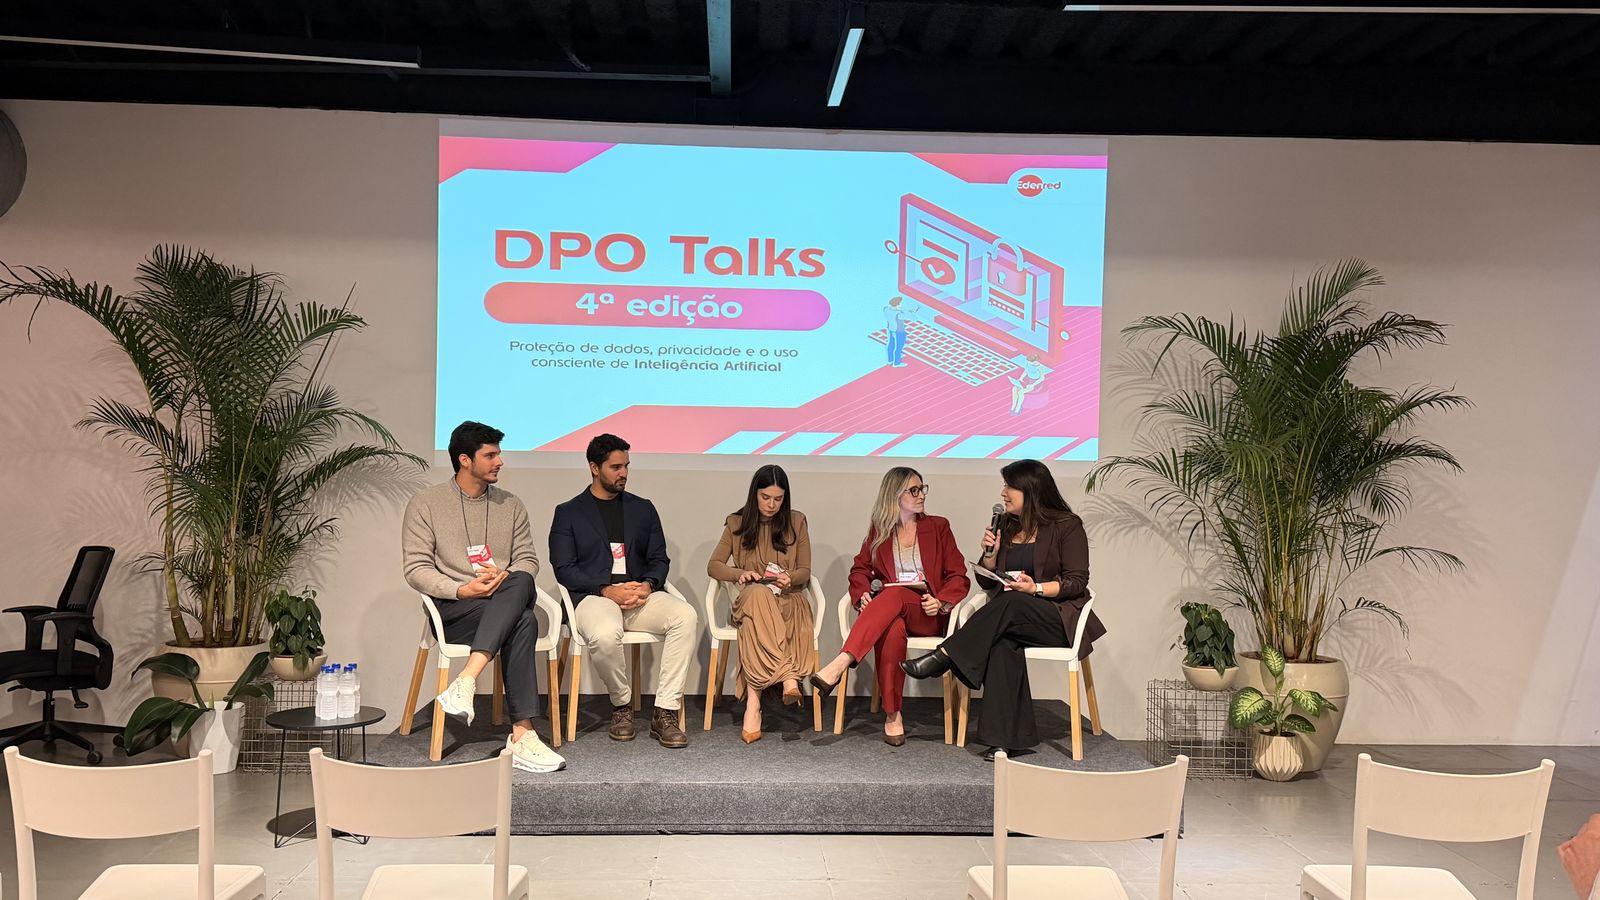
Um dos principais desafios apontados por Fachinetti reside em traduzir princípios gerais de ética em práticas concretas que assegurem a segurança e a confiabilidade das aplicações de IA. Em um cenário onde a tecnologia se torna cada vez mais onipresente, muitos usuários ainda não conseguem discernir quando interagem com sistemas inteligentes ou compreender a origem de respostas geradas por algoritmos. A executiva enfatiza que a transparência deve ser adaptada às particularidades de cada público, especialmente em setores sensíveis como saúde, consumo e acesso a serviços. A comunicação eficaz vai além da apresentação de dados técnicos; requer clareza sobre quais dados são coletados, como as decisões são tomadas e quais direitos os usuários possuem, incluindo a possibilidade de revisão de processos automatizados. A confiança, tema central no evento DPO Talks, é afetada pela dificuldade em explicar integralmente o funcionamento de modelos complexos de IA.
A governança de IA, na visão da Edenred, não deve ser percebida como um entrave à inovação, mas sim como um componente essencial para acelerá-la de forma segura. Fachinetti compara a governança a mecanismos de segurança em automóveis, como o cinto de segurança: elementos que permitem o avanço sem ignorar os riscos. "A ideia da governança, a ideia da proteção de dados, de fazer as coisas certas, é você poder acelerar ainda mais a inovação, mas acelerar direito", afirma. A gestão de riscos é intrínseca às atividades empresariais e o objetivo da governança é identificá-los, compreender seus impactos e implementar medidas preventivas e de resposta. A proporcionalidade é chave: a estrutura de governança de uma pequena empresa com uso simples de IA não deve ser a mesma de uma organização em setor altamente regulado. O porte, o modelo de negócio, o público-alvo e a complexidade das soluções devem guiar a definição de políticas e supervisão.
A atuação internacional da Edenred impõe desafios adicionais na implementação de políticas globais de proteção de dados e compliance de IA, dada a diversidade regulatória entre países. A companhia busca estabelecer princípios mínimos de governança e inovação responsável em todas as suas operações, mesmo em mercados sem regulamentação específica para IA. Isso envolve conscientização de colaboradores, aprimoramento de processos e engajamento das equipes. A estratégia considera as exigências locais e os padrões internacionais, com especial atenção às discussões regulatórias europeias, como o AI Act, e aos debates em andamento no Brasil sobre o marco legal da inteligência artificial.
A expansão da IA também redefine o papel dos profissionais de privacidade, que deixam de ser os únicos responsáveis pela proteção de dados. A responsabilidade se torna compartilhada, exigindo colaboração interdepartamental para garantir que a inovação em IA ocorra de maneira ética e segura, alinhada às necessidades do negócio e aos direitos dos usuários. O futuro da governança de IA reside na capacidade de equilibrar o potencial transformador da tecnologia com a necessidade imperativa de controle e responsabilidade.
Com reportagem de Brazil Valley
Source · TIInside