O Google anunciou o rompimento de contrato com a fabricante de TV Box Videostrong após a descoberta de que a empresa inseriu intencionalmente um backdoor malicioso em seus dispositivos. A prática permitia a infecção de mais de 1,3 milhão de aparelhos e sua transformação em uma botnet global, o que levou à proibição da Videostrong de vender novos produtos com aplicativos e plataformas Android. A equipe de Inteligência de Ameaças do Google identificou o backdoor como o método utilizado para ofuscar testes de segurança e incluir código malicioso nas configurações de fábrica dos aparelhos.
Segurança na cadeia de suprimentos
A decisão ressalta a crescente preocupação com a segurança na cadeia de suprimentos de hardware e software. Fabricantes de dispositivos Android precisam passar por rigorosos testes de certificação OEM (Original Equipment Manufacturer) para garantir a integridade dos sistemas. No entanto, a Videostrong conseguiu burlar parte desses requisitos, demonstrando a sofisticação de atores maliciosos em explorar vulnerabilidades desde a linha de produção. A iniciativa do Google de revisar seus próprios parâmetros de teste representa um reconhecimento da necessidade de aprimorar os mecanismos de detecção contra ameaças que se infiltram antes mesmo de o produto chegar ao consumidor.
O backdoor e suas implicações
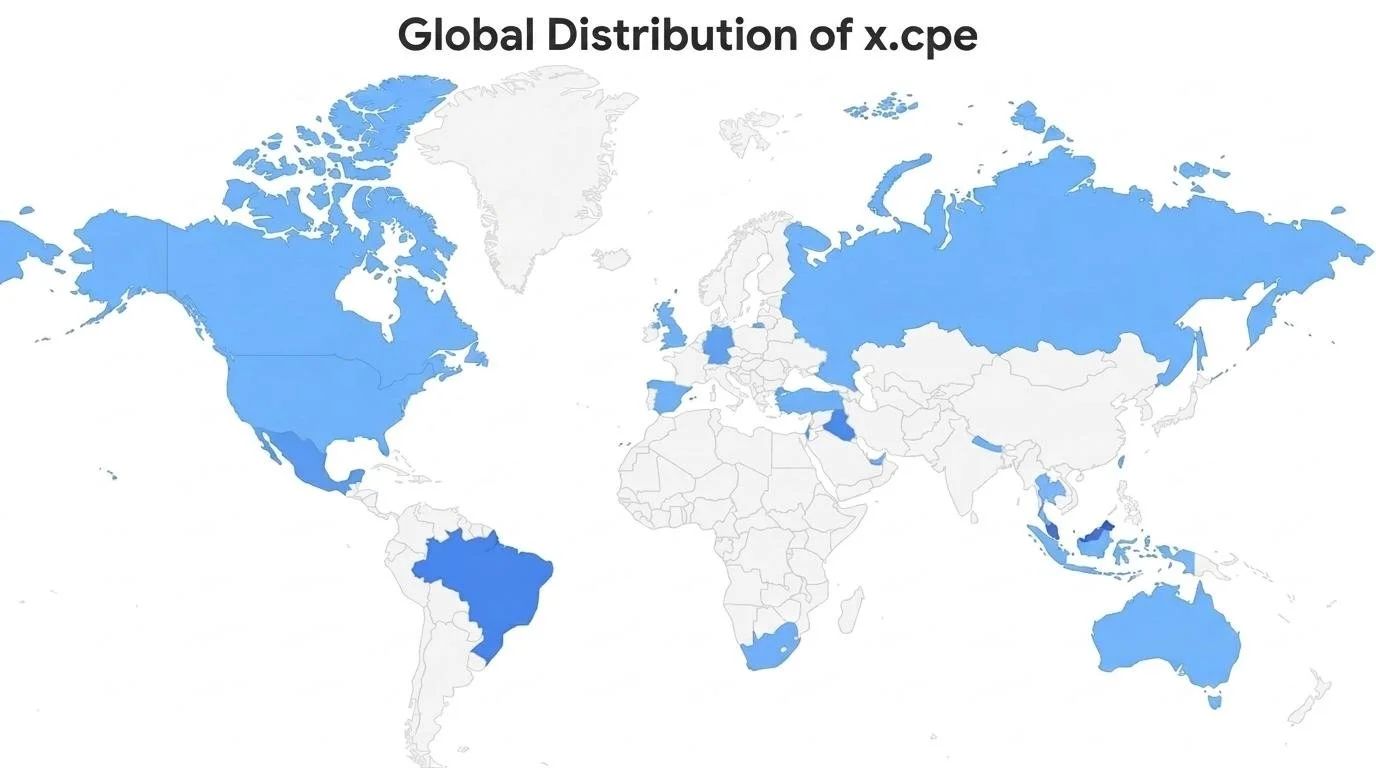
O código malicioso, com distribuição global, permitia que os dispositivos infectados fossem controlados remotamente para a execução de ações maliciosas. Mesmo após uma restauração de fábrica, o malware permanecia no firmware do aparelho, tornando a erradicação complexa. Entre as marcas afetadas está a Mecool, subsidiária da Videostrong, embora uma lista completa de aparelhos comprometidos ainda não tenha sido divulgada publicamente. A ação do Google em derrubar os domínios e servidores usados para a propagação do vírus visa mitigar o risco para outros dispositivos e usuários.
Impacto e próximos passos
Apesar de o risco imediato ser considerado limitado em razão das ações já tomadas pelo Google, o incidente levanta questões sobre a profundidade da vigilância na vasta rede de fabricantes de hardware que utilizam o ecossistema Android. A proibição imposta à Videostrong serve como alerta para outras empresas sobre as consequências de falhas de segurança — especialmente quando há indícios de intenção maliciosa. A revisão dos protocolos de segurança pode resultar em um ecossistema Android mais robusto, mas a vigilância contínua e a colaboração entre o Google e seus parceiros serão cruciais para antecipar e neutralizar ameaças futuras.
Com reportagem de Brazil Valley
Source · Canaltech