Um ataque cibernético de grande escala atingiu quase 200 organizações ao explorar uma falha na ferramenta de personalização de páginas da Optimizely. A campanha maliciosa, identificada por Scott Helme, pesquisador de segurança, injetou códigos maliciosos em arquivos JavaScript utilizados por empresas como BBC, CNN, Zoom e IKEA. O objetivo era roubar informações financeiras, como dados de cartões de crédito e desviar criptomoedas, além de explorar vulnerabilidades em dispositivos da Apple.
O incidente, ocorrido na segunda-feira (16), comprometeu 188 arquivos JavaScript associados a 178 organizações. Entre as empresas afetadas estão nomes como Salesforce, GitLab, HSBC, Equifax e Air France-KLM. A Optimizely confirmou que um hacker explorou uma vulnerabilidade em sua ferramenta Experimentation para inserir os códigos maliciosos nos projetos de seus clientes. A estratégia permitiu que os criminosos atingissem um grande número de sites sem a necessidade de invadir cada um individualmente, aproveitando a infraestrutura de distribuição da Optimizely.
O Mecanismo do Ataque: Um Fornecedor e Códigos Maliciosos
A Optimizely é conhecida por oferecer ferramentas que auxiliam empresas a testar e personalizar o conteúdo de suas páginas web para os visitantes. Para integrar essas funcionalidades, os clientes da plataforma incorporam arquivos JavaScript fornecidos pela Optimizely, que são carregados automaticamente pelo navegador do usuário ao acessar o site. A investigação de Scott Helme revelou que os criminosos conseguiram adulterar esses arquivos JavaScript. Como eles eram distribuídos através da própria infraestrutura da Optimizely, os códigos maliciosos eram executados como se fossem componentes legítimos das páginas. Essa dependência de um único fornecedor de serviços tornou-se o ponto nevrálgico, expondo visitantes de diversas empresas a um risco comum.
Uma das funcionalidades maliciosas identificadas era a substituição de endereços de carteiras de criptomoedas. Ao copiar um endereço para realizar uma transferência, a vítima poderia ter seus dados trocados por um endereço controlado pelos criminosos, resultando no envio do dinheiro para eles sem que a vítima percebesse. Além disso, os scripts tentavam capturar dados de cartões de crédito digitados diretamente nos formulários dos sites, incluindo número, data de validade e código de segurança (CVV). A coleta de cookies desprotegidos e a realização de capturas de tela das páginas visitadas também faziam parte do arsenal dos atacantes. No entanto, a investigação indicou que o código não conseguia acessar campos de pagamento incorporados por serviços de terceiros, como Stripe e Adyen.
O Risco para os Visitantes e as Medidas de Proteção
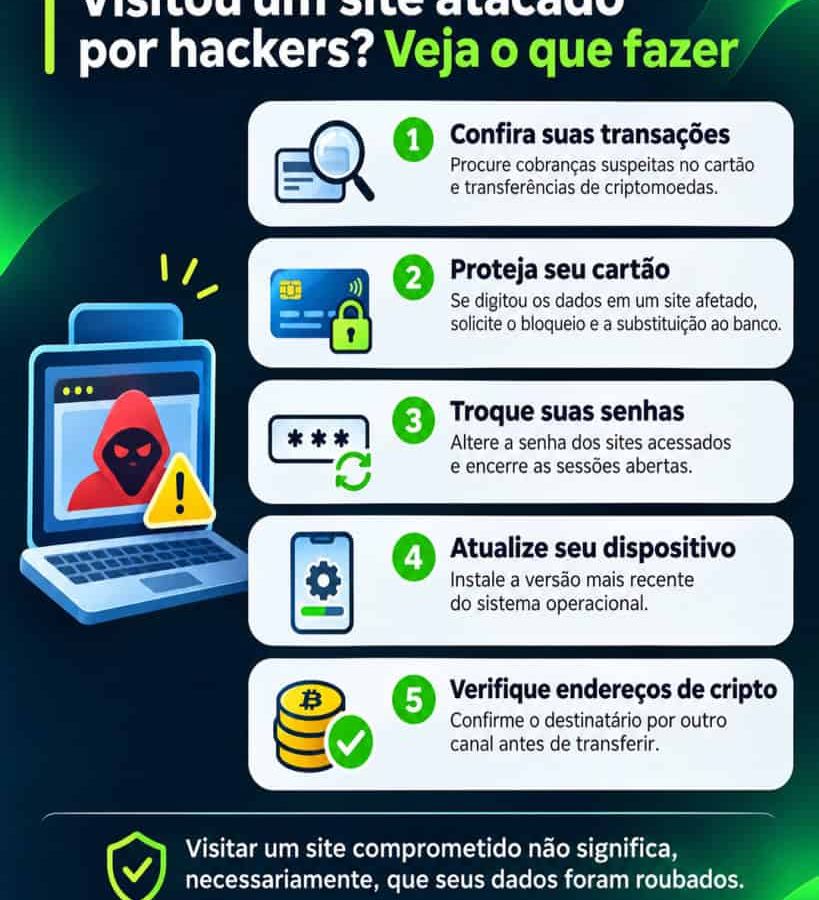
Embora o acesso a uma página comprometida não garanta a infecção do dispositivo ou o roubo de dados, o risco para os usuários é real, especialmente se informações financeiras foram inseridas ou se carteiras de criptomoedas foram utilizadas durante a navegação. Roberto Toscani, CISO e diretor de Consultoria em Cibersegurança na Tripla, explica que o perigo está diretamente ligado às ações do usuário na página. "O risco depende do que a pessoa fez na página. O código trocava endereços de carteiras de criptomoedas e capturava número, validade e CVV digitados nos formulários dos próprios sites. Já campos de serviços externos, como Stripe e Adyen, aparentemente ficaram fora do alcance", afirmou Toscani ao Olhar Digital.
Para aqueles que inseriram informações financeiras em sites afetados, Toscani recomenda uma série de ações. É crucial revisar as faturas do cartão de crédito e, caso dados tenham sido expostos, solicitar o bloqueio do cartão e a emissão de um novo número ao banco. No caso de criptomoedas, é importante revisar as transações e, se possível, trocar senhas e encerrar sessões abertas nos sites visitados, pois cookies roubados podem facilitar o acesso indevido às contas. Manter os sistemas operacionais atualizados, como o iOS em dispositivos Apple, é uma medida importante, mas não suficiente, pois o roubo de dados de cartões e criptomoedas não dependia de vulnerabilidades específicas da Apple. Para usuários com perfil de maior risco, a ativação do Modo de Isolamento (Lockdown Mode) é sugerida, e antes de enviar criptomoedas, a verificação do endereço de destino por um canal alternativo é fundamental.
Implicações e a Defesa em Camadas
A Optimizely confirmou a exploração da falha, informou que corrigiu a vulnerabilidade e removeu os códigos maliciosos, além de implementar medidas adicionais de segurança. A empresa esperava normalizar seus serviços rapidamente, o que foi confirmado. Empresas como Zoom e Salesforce desativaram preventivamente a ferramenta ou scripts associados enquanto investigavam os impactos. A Equifax e o HSBC afirmaram não ter encontrado evidências de comprometimento em seus sistemas.
O incidente destaca a fragilidade da cadeia de suprimentos de software e a importância de defesas em camadas. A Política de Segurança de Conteúdo (CSP) e o Subresource Integrity (SRI) são mecanismos que podem mitigar riscos. A CSP permite controlar quais fontes externas podem carregar scripts em uma página, enquanto o SRI garante que arquivos externos não foram adulterados. Contudo, a responsabilidade pela implementação dessas proteções recai sobre os mantenedores dos sites, e não sobre o consumidor final. A segurança de um site, portanto, transcende seus próprios sistemas, estendendo-se à confiabilidade de todos os serviços externos incorporados. Uma falha em um único fornecedor pode ter um efeito cascata devastador.
Perguntas em Aberto e o Futuro da Segurança
O ataque levanta questões sobre a suficiência das atuais medidas de segurança e a velocidade com que as empresas conseguem responder a ameaças sofisticadas. Embora a Optimizely tenha agido rapidamente para corrigir a falha, o período em que os códigos maliciosos estiveram ativos expôs um número considerável de usuários e organizações a riscos. A capacidade de detectar e mitigar ataques que se propagam através de fornecedores terceirizados continua sendo um desafio central para a cibersegurança.
Será crucial observar como as empresas de tecnologia e seus clientes adaptarão suas práticas de segurança para mitigar riscos em cadeias de suprimentos cada vez mais complexas. A adoção mais ampla e rigorosa de políticas como CSP e SRI, juntamente com uma vigilância constante sobre a integridade dos códigos de terceiros, tornam-se não apenas recomendáveis, mas essenciais para a proteção de dados na era digital. A confiança depositada em fornecedores externos agora exige um escrutínio sem precedentes.
O episódio reforça a necessidade de uma postura de segurança proativa e em camadas, onde a responsabilidade não recai apenas sobre o usuário final, mas sobre toda a cadeia de fornecimento digital. A vigilância e a rápida resposta a incidentes são cruciais para minimizar danos em um cenário de ameaças cibernéticas em constante evolução. Com reportagem de Brazil Valley
Source · Olhar Digital