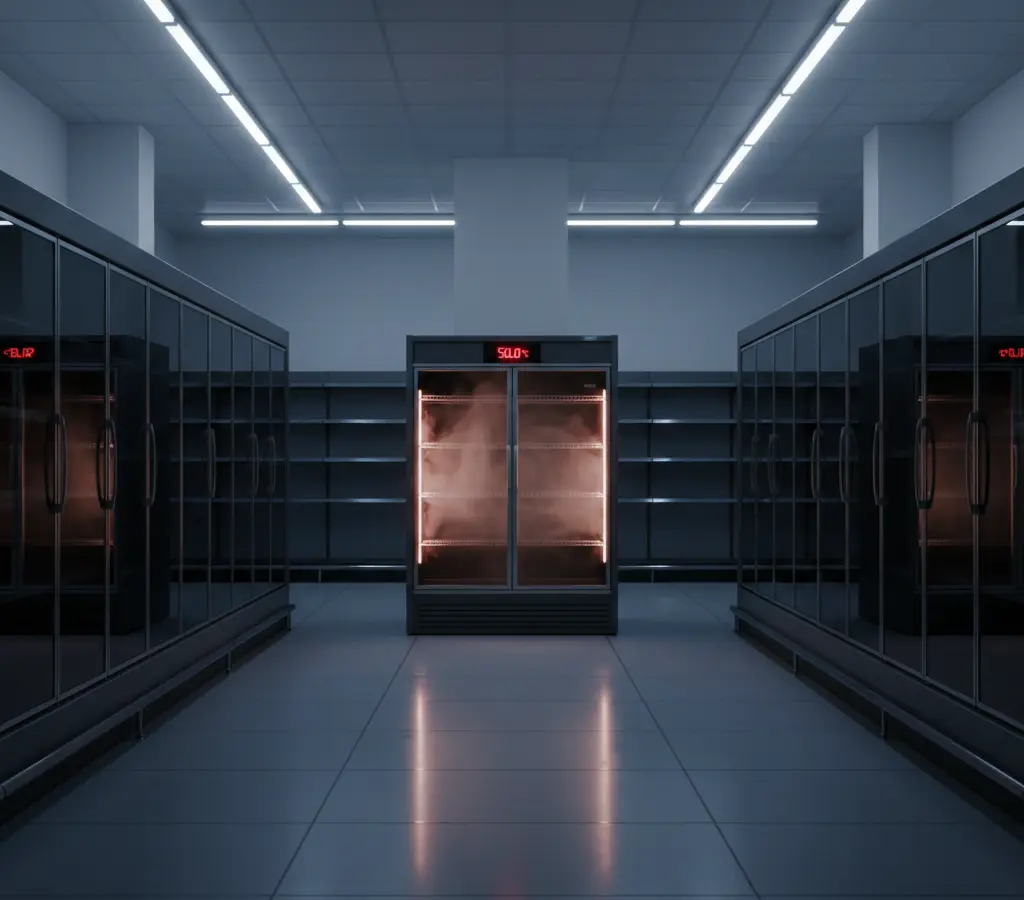
Hackers conseguiram assumir o controle do software que gerencia a temperatura de unidades de refrigeração em supermercados na França, elevando o calor interno para até 50°C durante a noite. O ataque afetou modelos mais antigos de dispositivos de Internet das Coisas (IoT) cujos softwares de segurança não podiam ser atualizados para mitigar os riscos identificados. A informação foi divulgada por uma rede de supermercados afetada, embora a empresa Danfoss, fornecedora da tecnologia, não tenha confirmado os detalhes exatos sobre a intensidade do aquecimento. Este incidente serve como um alerta sobre a crescente ameaça cibernética a sistemas conectados e a fragilidade de equipamentos legados no ambiente digital.
Vulnerabilidade em modelos legados de IoT
O cerne do problema reside na obsolescência de software em dispositivos de IoT. Os modelos de refrigeração afetados eram unidades mais antigas, incapazes de receber atualizações de segurança. Essa incapacidade de atualização automática deixa esses sistemas expostos a novas ameaças, pois as vulnerabilidades descobertas não podem ser corrigidas. A declaração da Danfoss, mesmo sem confirmar os detalhes do ataque, sugere que a empresa estava ciente de um risco associado a esses modelos. A máxima "qualquer dispositivo IoT que não pode ser atualizado é vulnerável" torna-se ainda mais preocupante quando se considera que, "provavelmente, qualquer dispositivo IoT que pode ser atualizado também é vulnerável", indicando uma falha sistêmica na segurança da Internet das Coisas.
Ameaça crescente de ataques à IoT
Ataques cibernéticos a dispositivos de IoT não são novidade, mas a escala e o impacto deste incidente na França chamam a atenção. Ao controlar a temperatura de sistemas de refrigeração, os hackers não apenas demonstraram a capacidade de causar danos físicos (como a perda de mercadorias perecíveis), mas também a possibilidade de interromper operações críticas. A capacidade de manipular remotamente a temperatura de equipamentos de supermercados pode ter implicações severas para a cadeia de suprimentos e a segurança alimentar. A sofisticação crescente dos ataques cibernéticos exige uma reavaliação contínua das medidas de segurança implementadas em todos os dispositivos conectados, desde eletrodomésticos até infraestruturas críticas.
Implicações para o varejo e segurança alimentar
Para o setor varejista, um ataque como este representa um risco financeiro e operacional significativo. A perda de estoque devido ao aquecimento das geladeiras e freezers pode resultar em prejuízos consideráveis. Além disso, a interrupção das operações e a necessidade de investigações de segurança podem gerar custos adicionais e afetar a confiança do consumidor. A segurança alimentar é outra área de preocupação, pois o controle inadequado da temperatura pode comprometer a qualidade e a segurança dos produtos armazenados. Empresas que dependem de sistemas de refrigeração conectados precisam investir em soluções de segurança robustas e garantir que seus equipamentos estejam sempre atualizados.
O futuro da segurança em dispositivos conectados
O incidente na França levanta questões importantes sobre a responsabilidade dos fabricantes e a regulamentação de dispositivos de IoT. A falta de atualizações de segurança em modelos mais antigos é uma falha que precisa ser abordada. A indústria precisa priorizar a segurança desde o design (security by design) e oferecer suporte contínuo para atualizações de software. Reguladores podem precisar intervir para estabelecer padrões mínimos de segurança para dispositivos de IoT, especialmente aqueles que afetam infraestruturas críticas ou a segurança pública. A proliferação de dispositivos conectados continuará, e a segurança deve ser uma preocupação central para garantir um ecossistema digital confiável.
A contínua evolução dos ataques cibernéticos e a persistente vulnerabilidade de dispositivos de IoT, especialmente modelos mais antigos, exigem atenção imediata. A segurança não pode ser um item opcional, mas sim um componente intrínseco ao desenvolvimento e uso de tecnologias conectadas. O caso francês é um lembrete contundente de que a conveniência da IoT não deve vir à custa da segurança e da integridade operacional.
Com reportagem de Brazil Valley
Source · Schneier on Security