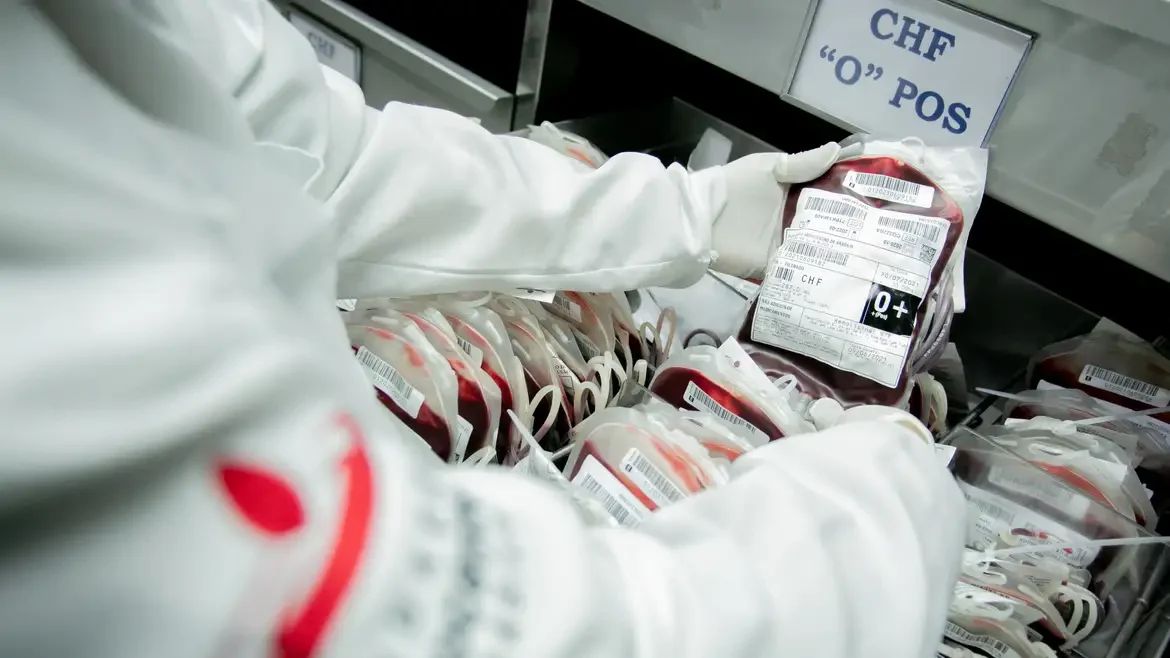
Sistemas de refrigeração em três instalações do Estabelecimento Francês de Sangue (EFS) foram alvo de um ciberataque em 2 de novembro. Os invasores modificaram remotamente os limites de temperatura e os parâmetros de degelo dos equipamentos, que armazenam plasma e amostras de sangue, para valores extremamente altos. Felizmente, alarmes foram acionados antes que os produtos atingissem temperaturas capazes de danificá-los, e funcionários agiram rapidamente para transferir o material ou desligar os equipamentos. O EFS confirmou que nenhum produto foi perdido e não houve impacto à saúde dos pacientes. A vulnerabilidade explorada, segundo a Coolworld, fornecedora dos sistemas, estava em um componente de terceiros e atingiu um número limitado de unidades. O Ministério da Saúde da França e a agência nacional de cibersegurança investigam o caso, e o acesso remoto aos equipamentos foi desativado.
Infraestrutura crítica sob ataque
A sequência de incidentes na França, que já havia visto centenas de supermercados terem seus sistemas de refrigeração comprometidos, levando ao descarte de alimentos e prejuízos milionários, agora se estende a um setor ainda mais sensível: o de saúde. A capacidade de hackers alterarem remotamente a temperatura de freezers que armazenam componentes vitais para transfusões e fabricação de medicamentos, mesmo que sem sucesso em causar danos irreparáveis neste caso, demonstra uma nova fronteira de ameaças. A cadeia de suprimentos de saúde, já complexa e frequentemente sob pressão, torna-se um alvo particularmente perigoso, onde falhas podem ter consequências diretas e graves para a vida humana.
O padrão de sabotagem
O ataque aos bancos de sangue franceses ocorre poucos dias após incidentes semelhantes em supermercados na Europa. Redes na Bélgica, Luxemburgo, Suécia, Estônia e outros países relataram alterações remotas em freezers e refrigeradores, com equipamentos sendo configurados para atingir temperaturas elevadas. Embora ainda não esteja claro se há ligação direta entre os ataques ao varejo e os direcionados ao EFS, o padrão de sabotagem remota de sistemas de refrigeração conectados à internet é preocupante. A CISA, agência vinculada ao Departamento de Segurança Interna dos EUA, emitiu um alerta sobre ataques contra sistemas de refrigeração industrial e monitoramento de cadeia fria, recomendando medidas de segurança como a retirada de controladores da internet pública sempre que possível e o reforço de acessos remotos.
Implicações para a segurança cibernética
A capacidade de explorar vulnerabilidades em sistemas de controle industrial (ICS) e tecnologia operacional (OT) representa um desafio crescente para a cibersegurança. Estes sistemas, que antes operavam em redes isoladas, hoje estão cada vez mais conectados para otimização e monitoramento remoto, abrindo portas para ataques. A fragilidade de componentes de terceiros, como mencionado pela Coolworld, adiciona uma camada de complexidade, pois a segurança de toda uma infraestrutura pode depender da proteção de um único elo. A experiência francesa serve como um lembrete contundente de que a segurança cibernética não é mais um domínio exclusivo do mundo digital, mas uma questão de segurança física e operacional.
Perguntas em aberto
Ainda que o EFS tenha conseguido evitar perdas significativas, a questão que permanece é a frequência e a sofisticação de tais ataques. Quem está por trás dessas ações e quais são seus objetivos finais? Seria um grupo com motivação financeira, política ou simplesmente um ato de vandalismo digital em larga escala? A investigação em curso na França, juntamente com os alertas de agências americanas, sugere que a proteção de infraestruturas críticas, incluindo as de saúde e suprimentos, deve se tornar uma prioridade ainda maior. A capacidade de resposta rápida e a robustez dos sistemas de monitoramento foram cruciais desta vez, mas a resiliência a longo prazo exigirá uma abordagem proativa e contínua à segurança cibernética.
O episódio, embora contido em suas consequências imediatas, sublinha a necessidade de uma vigilância constante e de investimentos em segurança cibernética para proteger não apenas dados, mas também a operação de serviços essenciais. A interconexão crescente de sistemas traz conveniência, mas também novos vetores de ataque que exigem atenção redobrada de empresas e governos. Com reportagem de Brazil Valley
Source · Tecnoblog