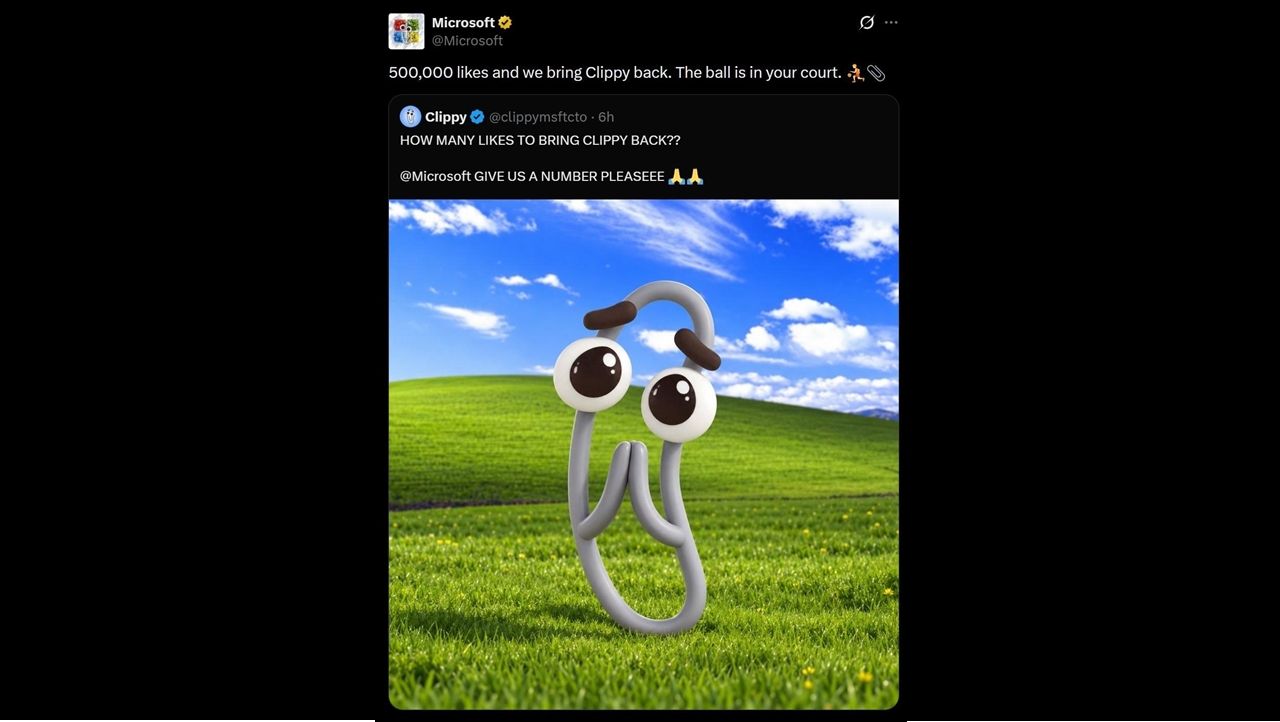
A conta oficial da Microsoft na rede social X, anteriormente conhecida como Twitter, foi recentemente alvo de um acesso não autorizado. O incidente, que ocorreu nesta semana, viu o perfil com 13 milhões de seguidores ser utilizado para publicar uma mensagem que simulava um anúncio nostálgico sobre o retorno do Clippy, o icônico mascote do Microsoft Office em formato de clipe de papel. No entanto, a postagem continha um link suspeito, indicando que o objetivo do invasor era, na verdade, promover esquemas de criptomoedas e potencialmente enganar usuários desavisados.
O Ataque e a Nostalgia
A mensagem maliciosa, que apareceu como uma republicação de um perfil agora suspenso (@clippymsftcto), prometia trazer Clippy de volta caso a postagem atingisse 500.000 curtidas. Essa tática explorou o apelo emocional e a familiaridade que muitos usuários têm com o assistente virtual, que foi parte integrante do pacote Office por muitos anos, oferecendo ajuda e dicas. A pareceria inicial era de uma brincadeira inofensiva, mas a presença de um link duvidoso rapidamente levantou suspeitas de uma intenção maliciosa. A escolha de usar o perfil principal da Microsoft, em vez de uma conta de suporte ou de produto específico, amplificou o potencial dano, dada a vasta audiência do perfil.
Resposta Rápida e Investigação
A Microsoft agiu rapidamente para conter os danos. A postagem fraudulenta foi removida em poucos minutos, e a empresa emitiu um pedido de desculpas oficial, esclarecendo que não endossa nem patrocina qualquer tipo de criptomoeda. No entanto, este pedido de desculpas também foi retirado do ar após cerca de 30 minutos, em uma aparente tentativa de minimizar a repercussão do incidente. Em contato com o The Verge, um representante da Microsoft confirmou o acesso não autorizado, declarando: "Confirmamos o acesso não autorizado à nossa conta no X, incluindo postagens que não vieram da Microsoft. A conta foi protegida e as postagens não autorizadas foram removidas, e continuamos investigando as circunstâncias." A empresa, porém, não detalhou como a invasão ocorreu.
Implicações para a Segurança Corporativa
Este incidente levanta sérias preocupações sobre a segurança das contas de redes sociais de grandes corporações. A facilidade com que um invasor conseguiu comprometer um perfil de alto perfil como o da Microsoft demonstra a persistente vulnerabilidade de plataformas digitais. Para empresas com milhões de seguidores, cada postagem representa um canal de comunicação com um alcance imenso, e a exploração desse canal para fins fraudulentos pode ter consequências devastadoras. A rápida remoção das postagens e a investigação em andamento são passos necessários, mas a prevenção e a robustez dos sistemas de segurança devem ser prioridade máxima para evitar que tais eventos se repitam.
Perguntas em Aberto
Ainda restam questões sobre como o acesso não autorizado foi possível e quais medidas de segurança a Microsoft implementará para evitar futuras invasões. A investigação em curso poderá trazer mais clareza sobre a metodologia do ataque e os responsáveis. A rapidez com que a postagem foi removida sugere um monitoramento eficaz, mas a falha inicial na segurança é um ponto que exige atenção. A extensão do potencial dano aos usuários que clicaram no link malicioso também permanece uma incógnita.
O episódio serve como um lembrete contínuo da necessidade de vigilância constante no ambiente digital, tanto para empresas quanto para usuários, que devem sempre desconfiar de links e ofertas que parecem boas demais para ser verdade, especialmente quando veiculadas por canais que deveriam ser confiáveis.
Com reportagem de Brazil Valley
Source · Tecnoblog