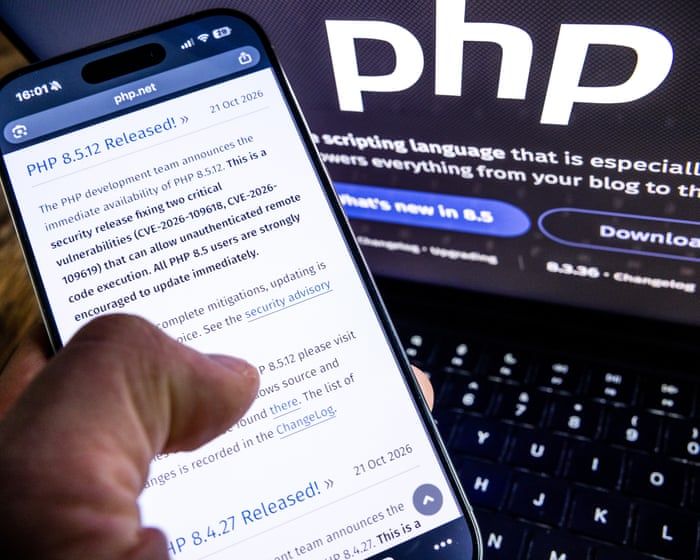
A recente descoberta de falhas críticas em softwares que sustentam grande parte da internet, como o PHP, evidenciou a natureza ambivalente da inteligência artificial no campo da segurança cibernética. Por um lado, a IA demonstrou ser uma ferramenta poderosa na identificação dessas vulnerabilidades, acelerando a detecção e a correção de problemas antes que fossem amplamente explorados. Por outro lado, a mesma tecnologia pode ser empregada para acelerar a exploração dessas falhas, como alertou o ministro da IA do Reino Unido, Kanishka Narayan, ao prever a probabilidade de ciberataques similares no país. Incidentes como o acesso não autorizado a um departamento de saúde australiano e um ataque de bots de IA a uma plataforma de serviços de IA levantam bandeiras vermelhas sobre o potencial malicioso da tecnologia.
A dualidade da IA na segurança
A capacidade da inteligência artificial de processar vastas quantidades de dados e identificar padrões complexos a torna uma aliada inestimável na defesa cibernética. Algoritmos de IA podem monitorar redes em tempo real, detectar anomalias que indicam atividades suspeitas e até mesmo prever possíveis vetores de ataque. No entanto, essa mesma capacidade analítica pode ser, e frequentemente é, utilizada por atores maliciosos. A velocidade e a escala com que a IA pode operar significam que novas vulnerabilidades podem ser descobertas e exploradas em um ritmo sem precedentes. A corrida armamentista entre defensores e atacantes na esfera cibernética está, portanto, sendo intensificada pela própria IA, exigindo uma resposta coordenada e robusta em termos de segurança.
A urgência da regulação global
Diante desse cenário complexo, a necessidade de uma regulação global para a segurança da IA torna-se cada vez mais premente. A natureza transnacional das ameaças cibernéticas e o alcance global das tecnologias de IA exigem uma abordagem colaborativa. Um único país ou uma pequena coalizão de nações não pode, isoladamente, estabelecer salvaguardas eficazes. A fragmentação regulatória pode criar brechas que são exploradas por grupos maliciosos, minando os esforços de segurança em todo o mundo. A busca por um consenso internacional sobre os princípios fundamentais da segurança da IA, incluindo normas de desenvolvimento, implantação e auditoria, é um passo crucial para mitigar os riscos.
Obstáculos no caminho para o consenso
Contudo, o caminho para uma regulação global eficaz da IA está repleto de desafios. A atual administração dos Estados Unidos, por exemplo, tem sido apontada como um obstáculo significativo nesse processo. Divergências sobre o escopo, a profundidade e a natureza das regulamentações, muitas vezes influenciadas por interesses econômicos e geopolíticos, criam atritos entre as nações. Enquanto alguns países advogam por medidas mais rigorosas e proativas, outros tendem a favorecer abordagens mais flexíveis, temendo que regulamentações excessivas possam sufocar a inovação. Essa falta de alinhamento dificulta a formação de um acordo universal que possa verdadeiramente governar o desenvolvimento e o uso da IA de forma segura e responsável.
A demanda pública por proteção contra os riscos da IA, no entanto, é uma força motriz que não deve ser subestimada. À medida que os impactos da tecnologia se tornam mais evidentes, a pressão sobre os governos para agir tende a aumentar. A esperança reside na capacidade da sociedade civil e de organizações internacionais de pressionar por um avanço na regulação, superando as barreiras políticas e econômicas. A segurança da IA não é apenas uma questão técnica, mas fundamentalmente uma questão de governança global, que exige um compromisso renovado com a colaboração e a responsabilidade compartilhada. A história recente com o PHP demonstra que a tecnologia evolui rapidamente, e a regulamentação precisa acompanhar o passo, ou o risco de instabilidade se torna iminente.
Com reportagem de Brazil Valley
Source · The Guardian UK Business