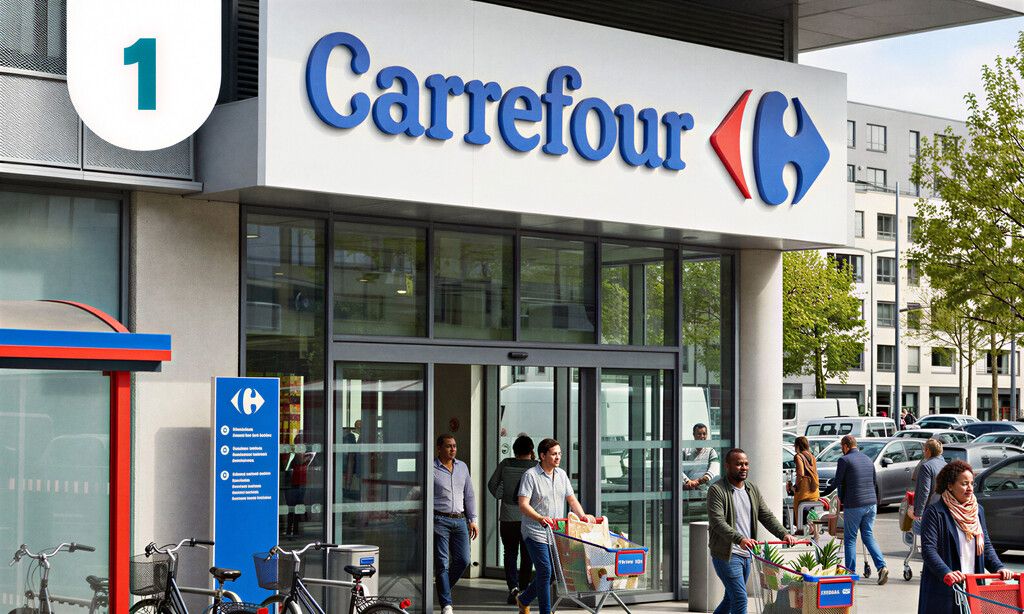
Uma noite ficará marcada como um divisor de águas na percepção dos riscos da inteligência artificial. Centenas de supermercados na França — mais de 300 estabelecimentos da Intermarché e Netto, mais de 100 da Coopérative U, dezenas de unidades da E.Leclerc e 80 do Carrefour, totalizando mais de 500 lojas — tiveram seus sistemas de refrigeração desativados simultaneamente. O ataque, que ativou remotamente os ciclos de descongelação dos controladores de temperatura, expôs a vulnerabilidade de infraestruturas físicas cotidianas a ameaças cibernéticas sofisticadas e de baixo custo.
O incidente, ainda sem autoria confirmada, é um exemplo paradigmático do que a IA já permite. A narrativa de riscos da IA frequentemente evoca cenários de ficção científica, como em "O Exterminador do Futuro". No entanto, a ameaça mais imediata e tangível, como demonstrado na França, reside em ataques de menor complexidade técnica, mas com potencial destrutivo significativo, impulsionados pelo barateamento e pela escalabilidade proporcionados pela IA.
O ataque e a escala da vulnerabilidade
A capacidade de coordenar um ataque em mais de 500 lojas em uma única noite eleva o incidente a um novo patamar. Ataques semelhantes já haviam sido registrados em supermercados na Rússia e em Israel em 2022, mas a escala e a coordenação observadas na França sugerem um salto qualitativo. Os controladores de temperatura, fabricados pela Danfoss, já apresentavam vulnerabilidades conhecidas, com alguns modelos sem mais receber atualizações de segurança. O que antes era um obstáculo para atacantes — a dificuldade em identificar, acessar e adaptar ataques a softwares proprietários e sistemas legados — foi drasticamente reduzido.
A inteligência artificial, ao automatizar e otimizar a busca por vulnerabilidades e a exploração de falhas, diminui o esforço e os recursos necessários para realizar ataques de grande escala. Grupos menores, que antes não possuíam a capacidade de orquestrar campanhas complexas, agora podem fazê-lo com o auxílio de ferramentas de IA. Isso democratiza o acesso a capacidades de ataque que antes eram restritas a atores estatais ou organizações criminosas de grande porte.
IA como facilitadora de ataques físicos
O caso francês não é um incidente isolado de exploração de vulnerabilidades em dispositivos conectados. Conforme relatado pela Xataka, casos anteriores incluem episódios em bases militares nos Estados Unidos, onde congeladores entraram em modo de descongelação simultaneamente em múltiplos estados, demonstrando um padrão emergente. A IA pode ser empregada para automatizar a identificação de dispositivos IoT (Internet das Coisas) vulneráveis em redes de infraestrutura crítica — redes de refrigeração em supermercados, sistemas de controle industrial ou redes de distribuição de energia.
A facilidade com que a IA pode ser usada para gerar código malicioso ou para automatizar a exploração de falhas de segurança em sistemas legados é preocupante. Modelos de linguagem avançados têm demonstrado a capacidade de ir além de tarefas de texto, interagindo com sistemas e executando comandos. Incidentes documentados de acesso não intencional a sistemas sensíveis por modelos em fase de teste ilustram o potencial para consequências graves mesmo sem intenção maliciosa explícita.
O descompasso entre defesa e ataque
O cerne do problema reside no descompasso fundamental entre a velocidade de desenvolvimento do software e a velocidade de atualização do hardware. Dispositivos como os controladores de temperatura de supermercados foram projetados para durar décadas, com ciclos de vida longos. No entanto, a rápida digitalização e a conexão desses dispositivos à internet — muitas vezes sem a devida consideração pela segurança cibernética — os tornaram alvos fáceis em uma era em que os ataques se tornaram mais acessíveis e eficientes.
Enquanto os atacantes operam na velocidade do software, capaz de evoluir e se adaptar rapidamente, a defesa de infraestruturas físicas muitas vezes depende da substituição ou atualização de hardware, um processo intrinsecamente mais lento e custoso. A IA acelera a capacidade de exploração, enquanto a modernização da infraestrutura física luta para acompanhar o ritmo, criando uma janela de vulnerabilidade cada vez maior.
Perguntas em aberto e o futuro da segurança
O ataque aos supermercados franceses levanta questões cruciais sobre a resiliência de infraestruturas críticas em um mundo cada vez mais conectado e dependente de IA. A facilidade com que um ataque coordenado pode ser orquestrado e executado sugere que os riscos da IA não se manifestarão apenas em cenários de ficção científica, mas sim em falhas cotidianas, porém devastadoras, em sistemas que sustentam a vida moderna. A capacidade de automatizar a exploração de vulnerabilidades em larga escala, aliada à longevidade de sistemas de hardware legados, cria um ambiente propício para ataques de baixo custo e alto impacto.
A questão que permanece é como o setor de segurança cibernética e os operadores de infraestrutura crítica irão responder a essa nova realidade. A necessidade de abordagens de segurança mais ágeis, a atualização proativa de sistemas legados e o desenvolvimento de defesas capazes de operar na mesma velocidade que as ameaças impulsionadas pela IA são imperativos. O incidente na França é um alerta claro: a era dos ataques físicos facilitados pela IA já começou.
Com reportagem de Brazil Valley
Source · Xataka