A busca por vulnerabilidades em software, especialmente em linguagens como C e C++, historicamente dependeu de um ciclo intensivo de trabalho humano. Testes de fuzzing, uma técnica crucial para descobrir bugs, exigem que especialistas dediquem tempo à criação de "harnesses" (pequenos programas que alimentam o fuzzer com dados), à análise de relatórios de cobertura de código e à triagem de falhas. Reconhecendo esse gargalo, o GitHub Security Lab desenvolveu o Fuzzing Taskflow Agent, uma solução que visa automatizar grande parte desse processo com o uso de inteligência artificial.
O Fuzzing Taskflow Agent em Ação
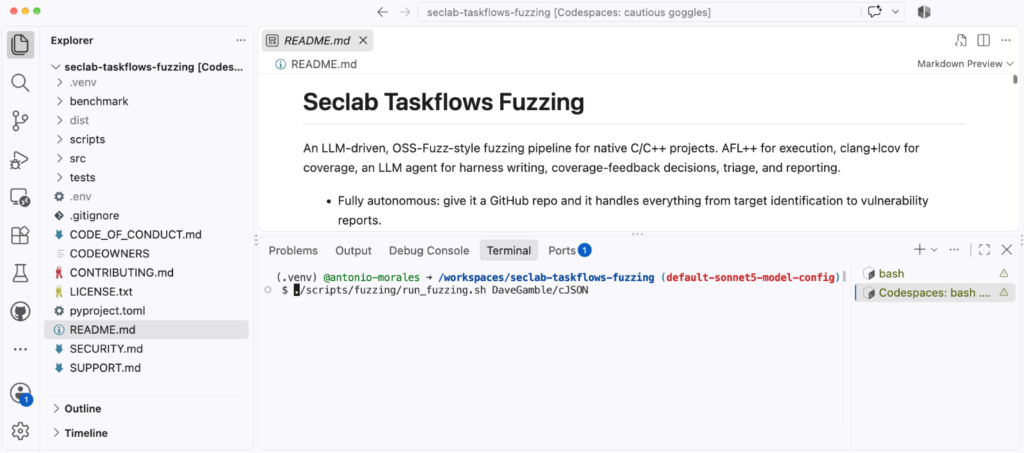
O Fuzzing Taskflow é um pipeline de fuzzing autônomo projetado para projetos em C/C++. Ao ser apontado para um repositório GitHub, o agente de IA assume diversas responsabilidades: identifica pontos de entrada adequados no código, analisa o sistema de compilação, escreve os harnesses necessários, executa o fuzzer AFL++ (um dos mais populares do mercado), lê relatórios de cobertura, aprimora os harnesses com base nos resultados, tria cada crash detectado e, por fim, gera relatórios de vulnerabilidade para cada bug único. Todo esse ciclo ocorre sem a necessidade de supervisão humana contínua, liberando os pesquisadores para se concentrarem em análises mais complexas.
A arquitetura da ferramenta é dividida em três camadas principais. Um driver de shell, o script run_fuzzing.sh, orquestra as diferentes etapas do pipeline. Cada etapa é definida por arquivos YAML que funcionam como prompts para o agente de IA, ditando suas ações. Ferramentas de Machine Control Plane (MCP) são chamadas pelo agente para executar tarefas específicas, como compilar código, executar o AFL ou armazenar resultados. Essa separação garante que o agente tome as decisões estratégicas, enquanto as ferramentas MCP lidam com a execução prática, mantendo uma clara divisão de responsabilidades. Toda a informação de estado do processo é armazenada em um banco de dados SQLite (fuzz_context.db), permitindo que as etapas se comuniquem através dele.
O Ciclo de Feedback de Cobertura e Estrutura
O coração do Fuzzing Taskflow reside em seu ciclo de feedback de cobertura. Tradicionalmente, melhorar a cobertura de um fuzzer envolve etapas manuais como verificar relatórios LCOV, identificar branches não alcançados e escrever novos harnesses ou inputs. O agente de IA automatiza isso: a cada iteração, ele executa o AFL por um período determinado, analisa o relatório de cobertura real e identifica os ramos não cobertos. Com base nessa análise, o agente pode adicionar novas sementes ao corpus, editar harnesses existentes, enriquecer o dicionário do AFL com constantes mágicas ou simplesmente ignorar lacunas de cobertura consideradas de baixo valor. O tempo de execução para cada harness dobra a cada iteração (30s, 60s, 120s, etc.), e o processo para quando duas iterações consecutivas resultam em um ganho de cobertura inferior a um limiar configurável (geralmente 1%), indicando retornos decrescentes.
Para lidar com formatos de entrada mais complexos, que vão além de formatos binários simples, o sistema emprega mecanismos de fuzzing ciente da estrutura. Isso inclui o uso de dicionários pré-construídos e mutadores customizados para formatos como JSON, XML e regex, além da geração automática de dicionários e mutadores a partir do próprio código-fonte do projeto. Um operador de "corpus-splice" também recombina partes de inputs existentes para gerar novas variações, enriquecendo o corpus de testes. A gestão do corpus é feita de forma a preservar o progresso entre sessões, garantindo que os inputs interessantes encontrados em dias anteriores continuem a ser utilizados.
Triagem e Relatórios Automatizados
Após a fase de fuzzing, o agente assume a tarefa de triagem de crashes. Cada falha é minimizada e executada sob o sanitizador ASan para capturar um stack trace. Em seguida, os crashes são comparados com relatórios anteriores para verificar se já foram corrigidos. O agente, então, analisa o código do harness e a função que falhou, traçando a cadeia de chamadas a partir da API pública e gerando um relatório em formato Markdown. Esses relatórios atribuem vereditos como "vulnerability", "library_hardening", "harness_bug", entre outros. A distinção entre uma vulnerabilidade real e um bug no próprio harness é um exemplo da capacidade do agente de realizar julgamentos que antes exigiam análise manual detalhada. Os relatórios incluem análise de causa raiz, argumentos de alcançabilidade e exploração, e até sugestões de correção em formato de diff unificado, embora com a ressalva de que requerem revisão humana.
Implicações para a Segurança de Software
O Fuzzing Taskflow Agent representa um avanço significativo na automação de segurança de software. Ao delegar tarefas repetitivas e computacionalmente intensivas para a IA, o GitHub democratiza o acesso a técnicas avançadas de caça a bugs. Isso é particularmente benéfico para projetos de código aberto ou para equipes com recursos limitados, que muitas vezes não possuem a capacidade de manter campanhas de fuzzing contínuas e otimizadas. A ferramenta pode ajudar a identificar vulnerabilidades que passariam despercebidas em testes manuais ou menos frequentes, fortalecendo a segurança do ecossistema de software como um todo. A capacidade de gerar relatórios detalhados e sugestões de correção também acelera o ciclo de desenvolvimento e remediação de falhas.
Perguntas em Aberto
Embora o Fuzzing Taskflow Agent demonstre grande potencial, algumas questões permanecem. A eficácia da IA em identificar e explorar vulnerabilidades complexas, especialmente em bases de código muito grandes ou com arquiteturas não convencionais, ainda é um campo em evolução. A confiança nos vereditos gerados pela IA, mesmo com a ressalva de revisão humana, dependerá da contínua melhoria dos modelos e do aprimoramento de seus mecanismos de raciocínio e análise de código. Além disso, a adaptação do agente a novos tipos de vulnerabilidades ou a linguagens de programação além de C/C++ será um fator chave para sua adoção futura e para a expansão de sua utilidade no cenário de segurança cibernética.
A iniciativa do GitHub Security Lab com o Fuzzing Taskflow Agent sinaliza uma nova era na automação de segurança, onde a inteligência artificial assume um papel central na detecção e correção de falhas, complementando e ampliando as capacidades humanas. A ferramenta está disponível como código aberto, convidando a comunidade a contribuir e a utilizá-la para proteger o software que impulsiona a tecnologia.
Com reportagem de Brazil Valley
Source · The GitHub Blog