A inteligência artificial generativa redefiniu o campo de batalha da cibersegurança, elevando a sofisticação dos ataques de engenharia social a níveis sem precedentes. O que antes se manifestava em e-mails repletos de erros gramaticais e mensagens genéricas, agora se transformou em ofensivas altamente personalizadas e multifacetadas. Essa evolução representa um risco ampliado tanto para o consumidor comum quanto para as grandes corporações, que se veem diante de ameaças cada vez mais difíceis de detectar.
Um dos padrões mais preocupantes, segundo a Agility, empresa especializada em infraestrutura e cibersegurança, é a convergência entre phishing — mensagens falsas via SMS, WhatsApp e e-mail — e vishing, os golpes por voz. Com o auxílio de IAs generativas e técnicas de clonagem de áudio, criminosos conseguem simular chamadas de centrais de atendimento oficiais e desenvolver roteiros convincentes. Essas simulações visam enganar funcionários e clientes, explorando a confiança e a urgência para induzir a ações prejudiciais, como a redefinição de senhas ou a aprovação de pagamentos fraudulentos.
O Novo Cenário de Ameaças
A gravidade desse cenário é corroborada por dados globais. Relatórios da Palo Alto Networks indicam que o phishing figura como porta de entrada para 22% a 23% das grandes violações corporativas em todo o mundo. Quando se considera a engenharia social em seu espectro mais amplo, o impacto afeta até 45% das empresas investigadas. A principal mudança tática observada pelos especialistas reside na execução de ataques em duas etapas: uma mensagem inicial, muitas vezes via e-mail ou SMS, prepara o terreno, e uma ligação telefônica subsequente, com áudio clonado e roteiro persuasivo, conclui a fraude. Essa combinação explora vulnerabilidades psicológicas, como a autoridade percebida de uma instituição e a pressão por uma resposta rápida, tornando a distinção entre o real e o falso extremamente desafiadora.
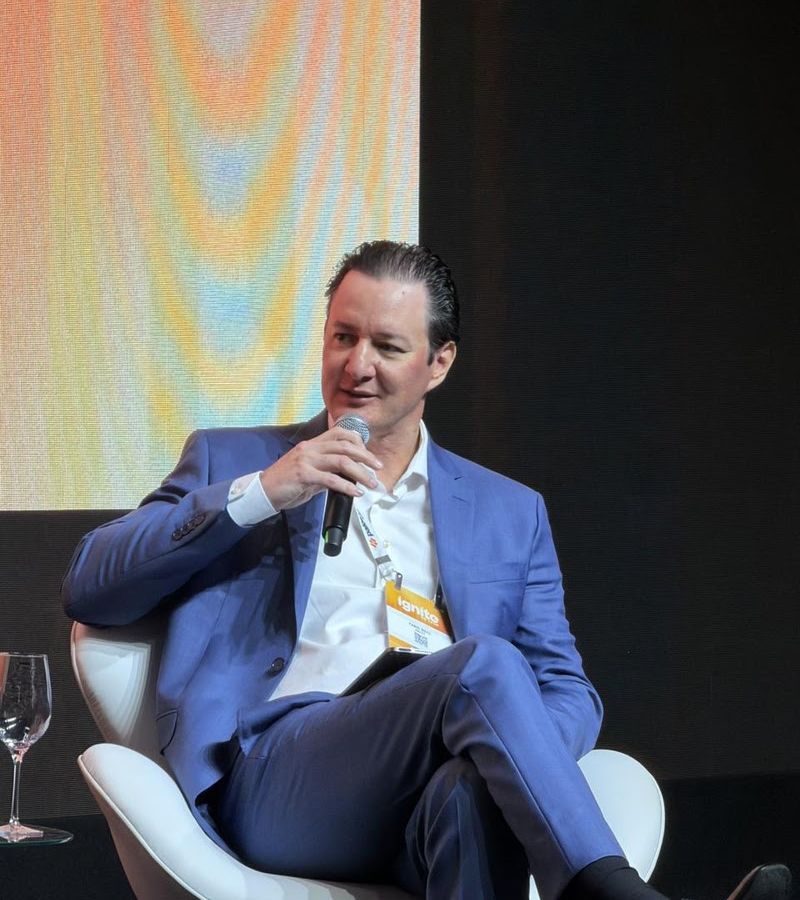
Fabio Soto, CEO da Agility, destaca o padrão de preocupação: "Um dos padrões que mais preocupam é a combinação dos métodos: a mensagem de phishing prepara o terreno e a ligação telefônica conclui o golpe. No ambiente corporativo, isso aparece em contatos com equipes de suporte técnico para solicitar redefinições de senhas ou em abordagens que pressionam colaboradores a aprovar acessos e pagamentos. A inteligência artificial torna essas interações mais convincentes, explorando a confiança e a urgência para induzir decisões". Essa capacidade da IA de gerar linguagem natural e simular vozes de forma realista torna a engenharia social uma arma ainda mais potente nas mãos de cibercriminosos.
Descompasso entre Políticas e Realidade
Embora o Brasil ostente um nível máximo no Global Cybersecurity Index 2024 da União Internacional de Telecomunicações (UIT), dividindo a liderança nas Américas com os Estados Unidos, esse avanço em políticas nacionais contrasta com a realidade interna das organizações. A 16ª edição da pesquisa TIC Empresas, realizada pelo Cetic.br com mais de 4,1 mil organizações, revela que apenas 53% das empresas possuem uma política formal de segurança digital. Mais alarmante ainda é o fato de que apenas 1% conta com cargos dedicados especificamente à gestão de riscos em inteligência artificial ou segurança digital. Esse descompasso indica uma lacuna significativa entre a percepção global da importância da cibersegurança e a implementação prática de medidas de proteção robustas dentro das empresas brasileiras.
A falta de pessoal especializado e de políticas de segurança digital abrangentes deixa as organizações mais vulneráveis a ataques que exploram a engenharia social. A dependência de tecnologias de segurança sem um acompanhamento humano qualificado e sem processos claros de validação pode criar brechas exploradas por ataques cada vez mais sofisticados. A ausência de cargos focados em IA e segurança digital sugere que a gestão desses riscos ainda não é uma prioridade estratégica para a maioria das empresas.
Estratégias para uma Defesa Robusta
Para conter essa nova onda de ataques, especialistas reforçam que o investimento isolado em tecnologia não é mais suficiente. É fundamental integrar inteligência de dados, revisão de processos e treinamento contínuo de pessoal. A prevenção exige uma estratégia holística que combine tecnologia, processos e conscientização humana. Entre as medidas recomendadas estão o monitoramento ativo de marcas e domínios para identificar e remover rapidamente páginas e perfis falsos, a adoção de mecanismos robustos de autenticação multifatorial e a criação de procedimentos adicionais de verificação para solicitações sensíveis, como transferências financeiras ou acesso a dados críticos.
A capacitação contínua dos colaboradores é um pilar essencial. "A tecnologia consegue bloquear boa parte das tentativas de ataque, mas a engenharia social mira justamente a decisão humana. Por isso, as empresas precisam fortalecer tanto suas defesas digitais quanto os processos de validação e segurança das pessoas", conclui Fabio Soto. O treinamento deve ir além da simples identificação de e-mails suspeitos, abordando as táticas de persuasão e manipulação psicológica empregadas pela engenharia social moderna, especialmente aquelas potencializadas pela IA.
Perguntas em Aberto na Era da IA
À medida que a inteligência artificial continua a evoluir, a natureza dos ataques de engenharia social também se transformará. A capacidade de gerar conteúdo sintético cada vez mais realista — seja texto, áudio ou vídeo — impõe um desafio constante para as defesas. Como as empresas poderão garantir a autenticidade das comunicações e transações em um ambiente onde as falsificações se tornam indistinguíveis do real? A regulamentação acompanhará a velocidade da inovação tecnológica, e quais serão os limites éticos para o uso de IA em cibersegurança, tanto por parte dos defensores quanto dos atacantes?
A busca por soluções eficazes demandará uma colaboração contínua entre setor privado, governos e academia. A educação e a conscientização pública sobre os riscos emergentes serão cruciais. O futuro da cibersegurança dependerá não apenas da sofisticação das ferramentas tecnológicas, mas também da resiliência e da capacidade de discernimento dos indivíduos diante de um cenário de ameaças em constante mutação, impulsionado pela inteligência artificial.
A inteligência artificial generativa, embora ofereça promessas de inovação, também abre portas para novas formas de fraude e manipulação. A engenharia social, potencializada por essas tecnologias, exige uma reavaliação contínua das estratégias de defesa, priorizando a combinação de tecnologia avançada, processos rigorosos e, acima de tudo, a inteligência e a vigilância humanas. A batalha pela segurança digital está mais complexa, e a adaptação constante é a única garantia de proteção.
Com reportagem de Brazil Valley
Source · TIInside