

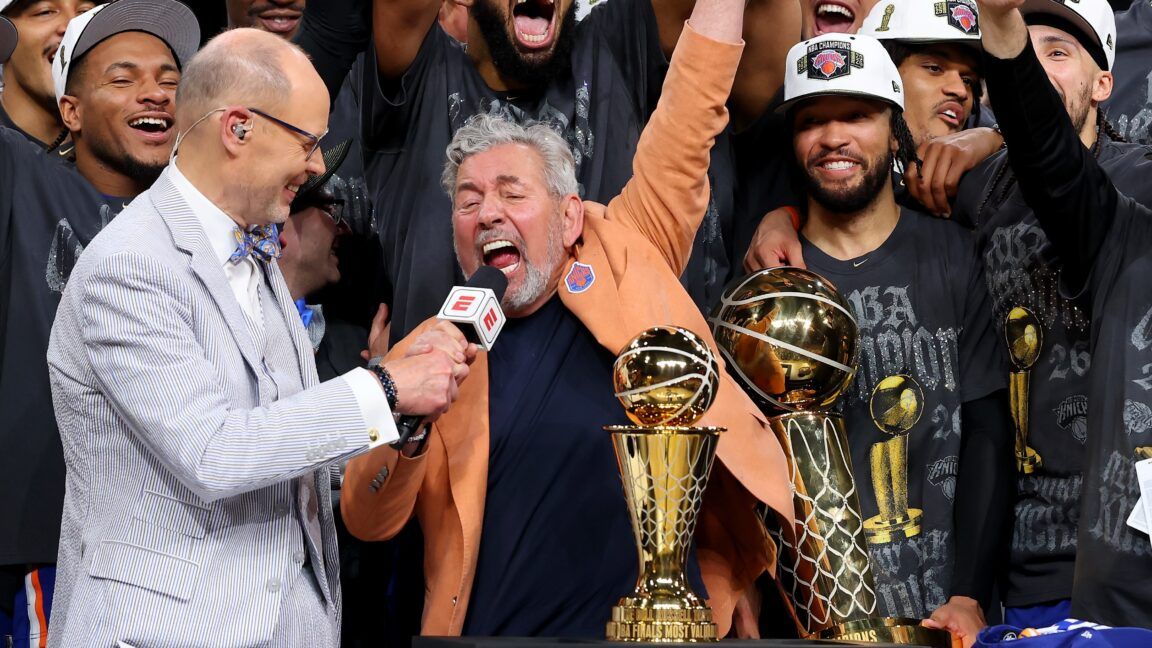
A organização do New York Knicks recorreu a um método de teste de phishing particularmente inusitado e potencialmente controverso, enviando aos seus funcionários um e-mail falso que prometia a entrega de anéis de campeão. A simulação, que ocorreu no final de setembro, visava avaliar a capacidade da equipe em identificar e evitar golpes de cibersegurança, conforme reportado pelo The New York Times.
O e-mail, com o título "Parabéns, seu Anel de Campeão do Funcionário está aqui", instruía os destinatários a clicarem em um link para escolher entre dois designs de anéis. A iniciativa, parte de uma preocupação crescente do proprietário James Dolan com a segurança cibernética, resultou na obrigatoriedade de uma aula de cibersegurança para os funcionários que caíram no "golpe". Dolan é proprietário não apenas dos Knicks, mas também do New York Rangers e do Madison Square Garden.
Ética em testes de phishing corporativos
Testes de phishing simulados são uma prática comum no mundo corporativo. Empresas utilizam essas simulações para identificar funcionários que podem ser vulneráveis a ataques reais, permitindo que a organização reforce suas defesas e ofereça treinamento direcionado. Geralmente, esses e-mails parecem vir da própria empresa, mas contêm pistas sutis que denunciam sua natureza fraudulenta – como erros de digitação em domínios de e-mail ou links suspeitos. A empresa Condé Nast, por exemplo, envia seus testes de phishing a partir de endereços com o domínio "condenest.com", uma variação sutil, mas reveladora, do nome correto.
A abordagem dos Knicks, no entanto, cruza uma linha tênue. A promessa de um prêmio altamente desejável como um anel de campeão, algo que muitos funcionários podem nunca ter a chance de ganhar em suas carreiras, pode ser vista como uma forma de manipulação psicológica. A frustração e o sentimento de engano após a descoberta da farsa podem minar a confiança dos funcionários na liderança e na própria empresa, além de gerar um ambiente de trabalho de desconfiança.
O dilema da segurança versus confiança
O objetivo final de um teste de phishing é aprimorar a segurança cibernética da organização. No entanto, a forma como esse teste é conduzido pode ter implicações significativas para a moral e a cultura da empresa. Em um cenário onde a segurança de dados é cada vez mais crítica, as empresas se veem diante do desafio de equilibrar a necessidade de testes rigorosos com a manutenção de um ambiente de trabalho positivo e confiável. A linha entre um teste educativo e uma tática enganosa pode ser facilmente ultrapassada, especialmente quando os prêmios prometidos são de alto valor sentimental ou simbólico.
O caso dos Knicks levanta a questão sobre os limites éticos em simulações de segurança. Embora a intenção possa ser proteger a organização contra ameaças reais, a execução pode gerar ressentimento e desengajamento entre os funcionários. A eficácia de longo prazo de tais métodos, que dependem da capacidade de gerar um choque ou um susto, é questionável quando comparada a abordagens mais transparentes e focadas no aprendizado contínuo.
Implicações para o ecossistema esportivo
O mundo dos esportes profissionais, com sua cultura de alta performance e intensa competição, pode ser particularmente suscetível a métodos de treinamento que beiram o extremo. A pressão para vencer e a busca por excelência podem justificar, aos olhos de alguns gestores, táticas mais agressivas. Contudo, o esporte também é um palco de grande visibilidade, onde tais práticas podem ser expostas e gerar reações negativas do público e da mídia, impactando a imagem da marca.
Para outras organizações esportivas e empresas em geral, o episódio dos Knicks serve como um estudo de caso sobre os riscos de testes de segurança mal executados. A reputação de uma empresa está intrinsecamente ligada à forma como ela trata seus funcionários. Uma simulação de phishing que visa proteger a empresa pode, paradoxalmente, alienar aqueles que ela se propõe a proteger, criando um efeito contrário ao desejado.
Perguntas em aberto
Ainda é cedo para avaliar o impacto a longo prazo dessa iniciativa na cultura de segurança dos funcionários do New York Knicks. Será que a experiência, embora negativa para alguns, resultou em uma maior vigilância e em uma melhor capacidade de detecção de ameaças reais? Ou o sentimento de terem sido enganados superará o aprendizado, gerando um ceticismo generalizado em relação a futuras comunicações internas?
A discussão sobre a ética e a eficácia dos testes de phishing corporativos está longe de terminar. O caso dos Knicks adiciona um capítulo peculiar, forçando uma reflexão sobre até onde as empresas podem ir em nome da segurança cibernética, sem comprometer a confiança e o respeito mútuo com seus colaboradores. A busca por um equilíbrio entre proteção e integridade é um desafio contínuo.
Com reportagem de Brazil Valley
Source · Ars Technica