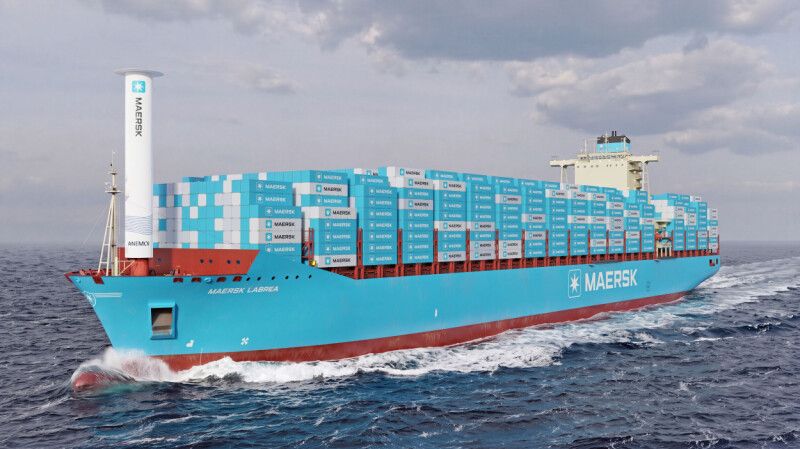
A gigante do transporte marítimo e logística A.P. Moller-Maersk anunciou na quarta-feira que está investigando um incidente de segurança de TI que pode ter levado ao roubo de dados. Segundo a empresa, o ataque afetou um sistema legado, adquirido em uma fusão anterior, e que foi devidamente isolado e protegido. As descobertas preliminares indicam que nenhum dado sensível foi comprometido e que não há indícios de impacto em outros sistemas da Maersk ou de seus clientes e parceiros, incluindo aqueles conectados via APIs e EDI.
A Maersk assegurou aos seus clientes que as operações e plataformas de gerenciamento de envios permanecem inalteradas e que eles podem continuar a utilizá-las normalmente. A empresa reforçou que a cibersegurança é uma prioridade constante, com processos rigorosos para prevenir incidentes e minimizar o impacto. Clientes foram alertados para desconfiar de comunicações inesperadas e verificar informações através de seus contatos habituais na Maersk.
O fantasma do NotPetya
A declaração da Maersk, ao tentar tranquilizar o mercado, inevitavelmente evoca o catastrófico incidente de cibersegurança de 2017. Na ocasião, o ataque de ransomware NotPetya, atribuído a um grupo ligado à inteligência militar russa, o Sandworm, devastou os sistemas da companhia. Naquele evento, a Maersk estimou um prejuízo de cerca de US$ 300 milhões em custos de recuperação e reconstrução. O então presidente do conselho, Jim Hagemann Snabe, detalhou em 2018 que a recuperação envolveu a instalação de 4.000 novos servidores, 45.000 PCs e 2.500 aplicações em um período de apenas dez dias, demonstrando a escala da disrupção.
Lições de um ataque devastador
O incidente de 2017 não foi apenas um revés financeiro, mas um marco na conscientização sobre a vulnerabilidade de infraestruturas críticas. A recuperação exigiu um esforço monumental, e as cicatrizes do ataque se estenderam por anos. Em 2020, a Maersk chegou a demitir cerca de 150 funcionários de seu centro de comando e controle na Inglaterra, profissionais que haviam sido cruciais na recuperação pós-NotPetya. A decisão, revelada pelo The Register, sinalizou uma reestruturação após a crise, mas também levantou questões sobre a gestão de custos e o impacto humano em grandes incidentes de segurança.
Vulnerabilidades em sistemas legados
O foco do incidente atual em um "sistema legado de uma aquisição anterior" destaca um desafio persistente para grandes corporações: a gestão de infraestruturas de TI heterogêneas e, por vezes, obsoletas. Sistemas legados, embora funcionais, frequentemente carecem das camadas de segurança mais recentes, tornando-se alvos fáceis para cibercriminosos. A necessidade de integrar sistemas de empresas adquiridas sem uma atualização completa de segurança cria pontos de entrada vulneráveis. Para a Maersk, a rápida contenção deste incidente, em contraste com a magnitude do NotPetya, sugere uma melhora nas defesas, mas a ocorrência em si serve como um lembrete da vigilância contínua necessária.
Implicações para o setor
Incidentes como este na Maersk ressaltam a importância crítica da cibersegurança para a indústria global de logística e transporte. A interrupção de uma única grande empresa pode ter efeitos cascata em cadeias de suprimentos complexas. A confiança dos clientes e parceiros depende da robustez dos sistemas de TI. Embora a Maersk tenha agido rapidamente para mitigar os danos e comunicar a situação, o episódio levanta questões sobre a diligência na atualização e proteção de todos os componentes de sua infraestrutura digital, especialmente aqueles herdados de aquisições. A indústria como um todo deve redobrar a atenção na gestão de riscos cibernéticos.
A investigação da Maersk sobre este mais recente incidente de segurança continua. Embora a empresa se esforce para assegurar que o impacto seja mínimo, a memória do NotPetya serve como um contraponto sombrio, lembrando a todos na indústria de que a batalha pela segurança cibernética é constante e exige vigilância ininterrupta. As próximas atualizações da Maersk serão cruciais para entender a extensão total do comprometimento e as medidas adicionais que serão tomadas.
Com reportagem de Brazil Valley
Source · The Register