A infraestrutura da internet global está sob escrutínio após a descoberta de duas vulnerabilidades críticas no PHP, uma das linguagens de programação mais utilizadas no mundo. O alerta veio da Cloudflare, gigante da segurança web, cujo CEO, Matthew Prince, relatou um aumento exponencial nos ataques cibernéticos. Em um período de poucas horas, os incidentes detectados saltaram de milhares para milhões, evidenciando a fragilidade de sistemas que dependem dessa tecnologia.
As falhas, conhecidas como PHP2Shell, permitem que atacantes remotos executem código malicioso em servidores vulneráveis, abrindo portas para vazamento de dados sensíveis e interrupção de serviços. A descoberta dessas brechas, potencializada por modelos de inteligência artificial da OpenAI, colocou em risco uma parcela significativa da web, estimada em cerca de 70% dos sites que utilizam PHP. A gravidade da situação levou autoridades e empresas a tomarem medidas drásticas.
O Escalada de Ataques em Poucas Horas
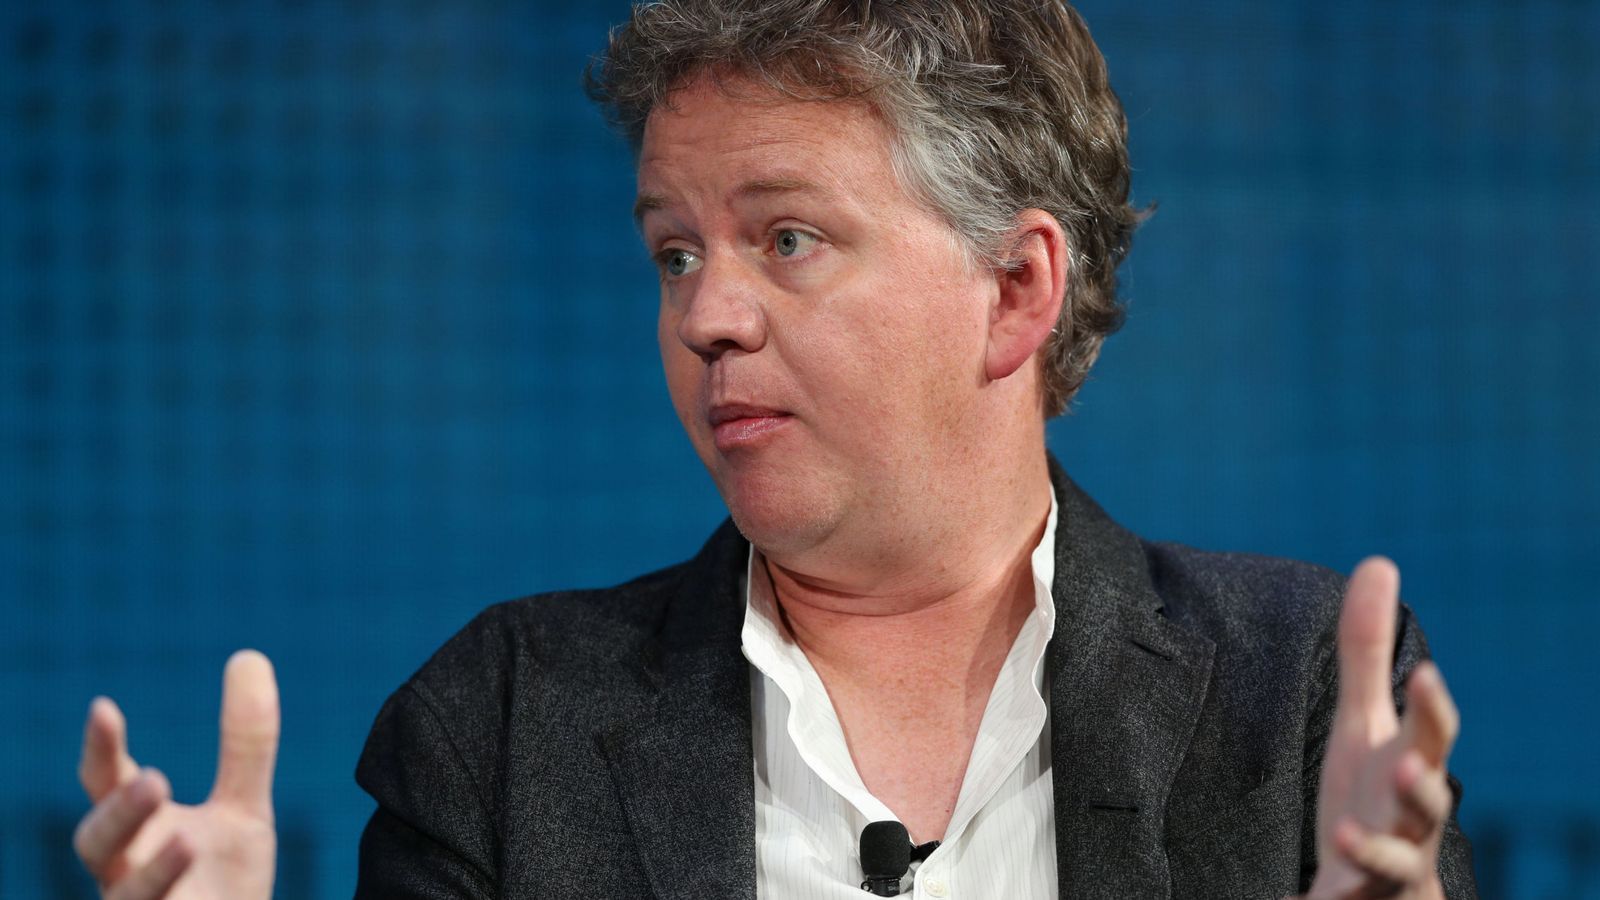
Matthew Prince, CEO da Cloudflare, utilizou a plataforma X (antigo Twitter) para detalhar a rápida escalada dos ataques. Em suas declarações, ele apontou que, nas 10 horas anteriores ao anúncio público, a rede da Cloudflare registrou milhares de tentativas de exploração. Esse número disparou para dezenas de milhares nos 45 minutos seguintes à divulgação, atingindo centenas de milhares em duas horas e, posteriormente, ultrapassando a marca de milhões. Essa progressão vertiginosa sublinha a velocidade com que vulnerabilidades críticas podem ser exploradas em larga escala no ambiente digital atual. A Cloudflare agiu proativamente, implementando contramedidas cerca de nove horas antes da divulgação pública para filtrar e bloquear tráfego suspeito, protegendo automaticamente seus clientes com o Web Application Firewall (WAF), inclusive usuários da versão gratuita.
PHP: A Espinha Dorsal Vulnerável da Web
O PHP, linguagem criada em 1994, é a base de grande parte do conteúdo dinâmico da internet, impulsionando desde blogs pessoais até sistemas complexos de e-commerce e portais governamentais. Sua onipresença, no entanto, também o torna um alvo atraente para cibercriminosos. As vulnerabilidades PHP2Shell representam um risco iminente, pois permitem a execução remota de código, uma das formas mais perigosas de ataque. A descoberta dessas falhas por meio de IA levanta questões sobre a capacidade de modelos de linguagem avançados de identificar e, paradoxalmente, facilitar a exploração de brechas de segurança. A recomendação unânime das autoridades de segurança é a atualização imediata dos sistemas para as versões corrigidas do PHP, uma tarefa que, dada a escala de adoção da linguagem, apresenta desafios logísticos consideráveis.
Respostas Globais e o Risco para Serviços Essenciais
A divulgação das vulnerabilidades gerou um efeito cascata global. Diversos sites oficiais na Europa e em outras regiões tiveram que ser desativados preventivamente para evitar ataques. No Japão, o impacto foi particularmente notável, com o Mitsubishi UFJ Financial Group interrompendo parte de suas operações digitais e o Ministério das Finanças retirando conteúdos e serviços de seu portal. A situação escalou a ponto de a primeira-ministra japonesa, Sanae Takaichi, instruir publicamente administradores de sistemas a verificarem a presença de PHP em seus ambientes e a implementarem as correções de segurança com urgência. Essa resposta coordenada demonstra a seriedade com que as falhas de segurança em infraestruturas críticas são tratadas por governos ao redor do mundo.
Perguntas em Aberto e o Futuro da Segurança Web
A rápida disseminação de ataques após a descoberta das falhas no PHP levanta questionamentos importantes sobre a resiliência da infraestrutura digital global. A dependência de linguagens de programação legadas, mesmo com o avanço da IA, continua sendo um ponto de atenção. A capacidade de sistemas de IA em identificar vulnerabilidades, como demonstrado no caso do PHP, pode ser uma faca de dois gumes, acelerando tanto a detecção quanto a exploração. A questão que permanece é como equilibrar a inovação tecnológica com a segurança robusta, garantindo que a evolução da internet não crie novas e mais perigosas avenidas para ataques cibernéticos. O monitoramento contínuo e a agilidade na aplicação de patches de segurança serão cruciais.
O episódio reforça a necessidade de uma vigilância constante e de investimentos em segurança cibernética, especialmente em um cenário onde as ameaças evoluem em velocidade e sofisticação, impulsionadas, em parte, pelas mesmas tecnologias que prometem revolucionar o setor. A corrida entre a detecção de falhas e a exploração por agentes maliciosos parece ter se intensificado. Com reportagem de Brazil Valley
Source · El Confidencial — Tech