O grupo de ransomware Qilin emergiu como o programa de afiliados mais ativo do mundo, com pelo menos 365 organizações vítimas nos últimos três meses. Apesar da sofisticação esperada de hackers russos, erros de segurança operacional (opsec) têm sido um ponto fraco, e o administrador do Qilin cometeu deslizes que apontam para um homem de 36 anos residente em São Petersburgo, Rússia.
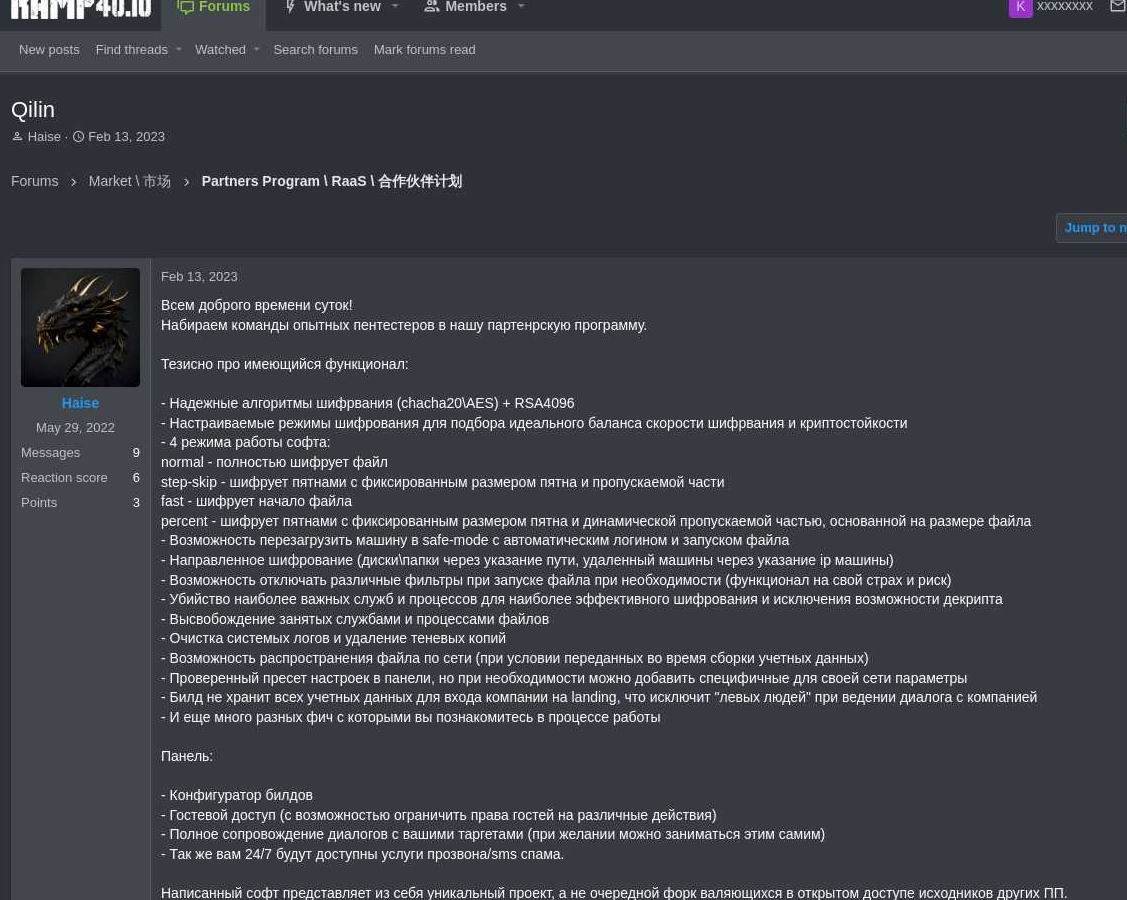
Operando desde setembro de 2022, o Qilin é, segundo a firma de cibersegurança NCC Group, a gangue de ransomware-as-a-service (RaaS) mais produtiva atualmente. O administrador do grupo, que opera sob o pseudônimo "Haise", anuncia seu programa de afiliação em fóruns de cibercrime, oferecendo aos afiliados até 80% dos valores de extorsão pagos pelas vítimas. O Qilin emprega o modelo de "dupla extorsão": rouba dados sensíveis antes de criptografar sistemas e ameaça publicar os arquivos. Diferentemente de muitas parcerias russas, o Qilin aceita afiliados de língua inglesa e já trabalhou com grupos como Scattered Spider e RansomHub.
A Trilha dos Pseudônimos
O líder do Qilin, conhecido como "Haise", nem sempre usou esse apelido. É comum que cibercriminosos alterem seus codinomes periodicamente como medida de segurança, para desvincular identidades antigas que podem ter sido menos cuidadosas com a opsec. No entanto, mesmo criminosos cautelosos precisam, por vezes, referenciar seus antigos apelidos ao se candidatar a novos fóruns. E fóruns, eventualmente, são hackeados ou apreendidos, como ocorreu com Haise. Registros da plataforma de inteligência cibernética Intel 471 indicam que, em junho de 2022, Haise solicitou adesão ao RAMP, um fórum russo de cibercrime criado como refúgio para programas de afiliados de ransomware. Mensagens diretas do RAMP (apreendido pelo FBI em janeiro de 2026) mostram que o administrador aprovou a aplicação de Haise, referindo-se a ele como "Haise" e pelo seu nome de usuário no Telegram: "Alexbigboss44".
Conectando os Pontos
Uma busca por "Alexbigboss44" na base de dados da Intel 471 revela que este era o nome de usuário do Telegram compartilhado pelo usuário "Rjun" nos fóruns de cibercrime russos Exploit e XSS em 2020. A plataforma Flashpoint, especializada em inteligência de ameaças, afirma que "Alexbigboss44" era um participante prolífico em fóruns e canais do Telegram, focado principalmente no comércio ilícito de tráfego, logs e acessos corporativos. "Rjun" já esteve envolvido na aquisição de logs do Facebook e contas do Google Ads para esquemas de publicidade fraudulenta e jogos de azar, atuando como corretor e operador de uma rede de traficantes de dados.
A Identidade Revelada
A ligação entre o administrador do Qilin, Haise, e as identidades mais antigas "Rjun" e "Alexbigboss44" foi compartilhada pela IntelHawk, uma plataforma que utiliza IA para desanonimizar atores de ameaças com base em históricos de usernames, estilometria e outros sinais. A análise dessas identidades mostra uma progressão de um arbitrador novato e fraudador de cartões de crédito em 2018-2019 para um participante mais experiente e organizador de atividades complexas de cibercrime em 2020-2023, com crescente foco em malware, botnets e infraestrutura de pagamentos. "Rjun" já era um membro antigo de fóruns como Darkmarket, Verified e Zloy, utilizando o endereço de e-mail mail-30a@mail.ru em todos eles. A firma Spycloud encontrou o registro de que esse e-mail utilizou a senha "Rjun132".
O Ponto Final em São Petersburgo
Uma pesquisa no serviço Constella Intelligence, que rastreia vazamentos de dados, mostra que o e-mail mail-30a@mail.ru apareceu em registros do gosuslugi.ru, a plataforma oficial de serviços estatais da Rússia. O Gosuslugi sofreu uma violação em 2025, expondo mais de 20 milhões de registros com nomes completos, datas de nascimento e números de telefone. De acordo com os registros vazados (via Constella), o endereço mail-30a@mail.ru pertence a Aleksey Mikhailovich Yakovtsev, 36 anos, de São Petersburgo. Registros da agência educacional russa Rosobrnadzor indicam que Yakovtsev estudou em Murmansk e possui mestrado em sistemas de computação e informação. O ID de Telegram de Haise está vinculado ao número de telefone russo +79602347275, que por sua vez está conectado aos e-mails aleksey1990yakov@mail.ru e rjun123321@mail.ru. A IntelHawk aponta que esse número pertence à irmã biológica de Yakovtsev, e que Aleksey frequentemente usava o e-mail dela ao se registrar em sites. Registros de voos mostram Yakovtsev viajando entre São Petersburgo e Murmansk, e mais recentemente, entre São Petersburgo e Sochi. Tentativas de contato com Yakovtsev via e-mail e telefone foram infrutíferas. A conta anônima "Gang Exposed" no Twitter/X, conhecida por desanonimizar atores de ransomware, chegou a conclusões semelhantes sobre a identidade de Haise, creditando a plataforma IntelHawk.
Com reportagem de Brazil Valley
Source · Krebs on Security