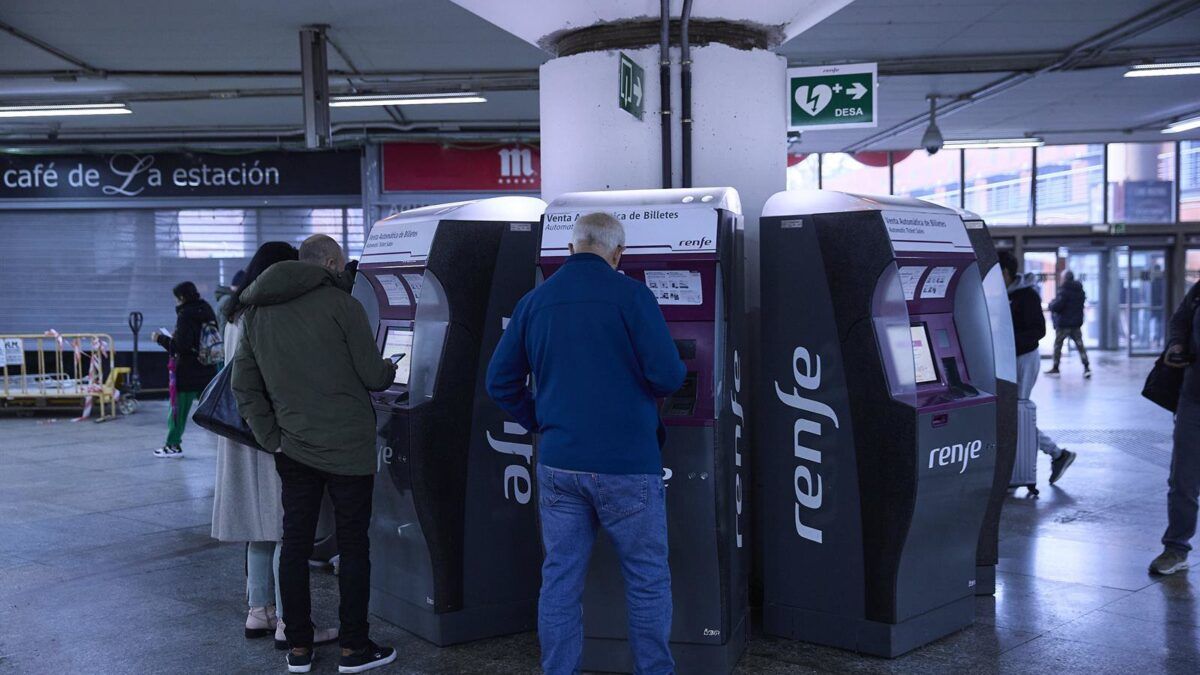
A Renfe, gigante do setor ferroviário espanhol, está em alerta após confirmar um incidente de segurança que pode ter comprometido dados pessoais de seus clientes. Em comunicações enviadas a um grupo de usuários, a empresa adverte sobre um ciberataque ocorrido em setembro de 2025, no qual informações como dados de contato, documentos de identificação (incluindo DNIs) e senhas de acesso podem ter sido acessadas por terceiros. A gravidade da situação reside não apenas na exposição de informações sensíveis, mas também nas potenciais ramificações para a privacidade e segurança dos indivíduos afetados.
Vulnerabilidades em Gigantes: Um Risco Constante
O recente alerta da Renfe, embora específico a uma empresa, ecoa uma preocupação global crescente: a segurança cibernética de grandes corporações e o impacto direto na vida dos cidadãos. Empresas que detêm vastas bases de dados de clientes, como operadoras de transporte, serviços financeiros e varejistas, tornam-se alvos primordiais para cibercriminosos. A natureza dos dados comprometidos pela Renfe — incluindo identificadores oficiais e credenciais de login — sugere um ataque com potencial para causar danos significativos, desde campanhas de phishing direcionado até roubo de identidade e fraudes financeiras.
O Mecanismo do Ataque e as Consequências Potenciais
A Renfe informou que, embora as senhas estivessem protegidas por criptografia, existe o risco de que senhas fracas possam ser decifradas. Além disso, os atacantes podem ter acessado informações sobre bilhetes adquiridos e viagens realizadas, permitindo a inferência de padrões de comportamento e a criação de perfis de usuários. A companhia admite a possibilidade de que terceiros tentem se passar pela Renfe para obter mais informações, em um claro exemplo de engenharia social. A investigação ainda está em andamento para determinar a extensão completa do incidente, mas a mera possibilidade de tais dados caírem em mãos erradas é suficiente para gerar apreensão.
Implicações para a Confiança e a Regulação
Incidentes como este abalam a confiança dos consumidores nas empresas que gerenciam suas informações. Em um mundo cada vez mais digital, a proteção de dados pessoais tornou-se um pilar fundamental para a relação entre empresas e clientes. A União Europeia, com o Regulamento Geral de Proteção de Dados (GDPR), impõe regras rigorosas sobre como as empresas devem coletar, armazenar e proteger dados pessoais, com multas substanciais para o descumprimento. O caso da Renfe pode servir como um lembrete da necessidade contínua de investimento em cibersegurança e de transparência na comunicação com os usuários em caso de incidentes.
Perguntas em Aberto e o Caminho a Seguir
As investigações em curso pela Renfe buscam esclarecer o alcance total do acesso não autorizado e verificar se outras categorias de dados foram afetadas. A recomendação da empresa para que os clientes troquem suas senhas e permaneçam vigilantes contra comunicações suspeitas é um passo necessário, mas levanta questões sobre a eficácia das medidas de segurança atuais. A longo prazo, o incidente destaca a batalha contínua entre as defesas cibernéticas e a sofisticação crescente dos ataques, exigindo uma adaptação constante e um compromisso renovado com a proteção de dados.
A Renfe, ao comunicar o incidente, demonstra uma tentativa de transparência, um passo crucial na gestão de crises de segurança. No entanto, a verdadeira medida de sua responsabilidade será a capacidade de prevenir futuros ataques e garantir que os dados de seus clientes estejam verdadeiramente seguros.
Com reportagem de Brazil Valley
Source · Forbes España