A Nova Fronteira da Segurança: IA no Combate a Vulnerabilidades Android
A inteligência artificial (IA) tem se consolidado como uma ferramenta poderosa no campo da cibersegurança, e o GitHub Security Lab exemplifica essa tendência com seu agente de segurança de IA open source. A equipe desenvolveu o GitHub Security Lab Taskflow Agent com o objetivo de permitir que pesquisadores de segurança automatizem, empacotem e compartilhem fluxos de trabalho de IA eficazes para a descoberta de vulnerabilidades. Em um post recente, o laboratório detalhou como utilizou esse agente para identificar 24 falhas de segurança em aplicativos Android, destacando o potencial da IA em acelerar e aprimorar a detecção de brechas complexas.
A abordagem se baseia em fluxos de tarefas (taskflows) customizados, que guiam modelos de linguagem grandes (LLMs) a realizar auditorias de código de maneira incremental. Essa metodologia permite que a IA identifique vulnerabilidades que poderiam passar despercebidas em análises convencionais ou que exigiriam um esforço humano considerável. A iniciativa não apenas contribui para a segurança de projetos open source, mas também oferece um modelo replicável para a comunidade de segurança, incentivando a colaboração e o desenvolvimento de novas técnicas de detecção.
Detalhando a Arquitetura e o Processo de Auditoria com IA
O agente de segurança do GitHub Security Lab opera através de fluxos de tarefas que refinam a análise de código. Inicialmente, um fluxo chamado gather_mobile_entry_point_info.yaml é empregado para identificar os pontos de entrada em um aplicativo Android – locais por onde dados controlados por um atacante poderiam fluir. Essa etapa crucial diferencia os pontos de entrada específicos de aplicativos móveis daqueles de outras aplicações (web, desktop) presentes no mesmo repositório, garantindo que a IA foque na superfície de ataque correta.
Em seguida, o fluxo classify_application_local.yaml é utilizado. Neste estágio, a IA recebe uma lista de classes de vulnerabilidades conhecidas e é instruída a considerá-las em relação a cada ponto de entrada identificado. Por exemplo, se um ponto de entrada baseado em intents é detectado, a IA é direcionada a procurar por vulnerabilidades comuns associadas a intents, como confused deputy ou insecure broadcasts. Essa combinação de prompts específicos e gerais, aplicada em múltiplas execuções, maximiza a eficácia da IA, garantindo que tanto vulnerabilidades óbvias não sejam perdidas quanto que a criatividade da IA seja explorada para encontrar falhas mais sutis.
Exemplos Concretos: Brechas Críticas Descobertas
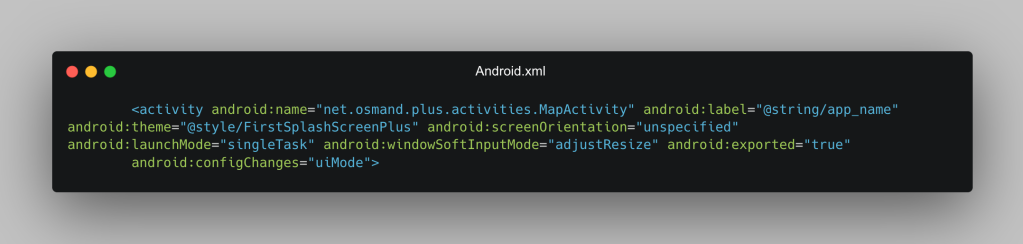
Do total de 24 vulnerabilidades reportadas, duas se destacam pela criticidade e pelo impacto potencial. A primeira, encontrada no popular aplicativo de navegação OsmAnd (com mais de 10 milhões de downloads), permitia que aplicativos maliciosos rastreassem a localização do dispositivo sem o conhecimento do usuário. A falha residia na forma como a MapActivity exportada do OsmAnd processava extras de intents. Ao permitir que qualquer aplicativo injete dados arbitrários nos extras de intents direcionados a essa atividade exportada, atacantes podiam importar configurações customizadas, como a substituição de tiles do mapa por URLs controladas pelo atacante. Isso permitia o vazamento das coordenadas exatas de cada tile carregado pelo usuário, entregando dados privados de localização para um servidor malicioso, tudo isso sem qualquer indício para o usuário.
A segunda vulnerabilidade foi identificada no aplicativo Android da Wikipedia. Uma falha lógica no parser de hostname do esquema wikipedia:// permitia que um atacante redirecionasse o usuário para uma página controlada por ele, fazendo-o acreditar que ainda estava na Wikipedia. Mais grave ainda, essa manipulação permitia a execução de JavaScript arbitrário no WebView do aplicativo. Combinada com uma segunda falha que permitia vazar cookies de longa duração de páginas wikipedia.org, essa vulnerabilidade abria caminho para um completo account takeover. O atacante poderia obter o nome de usuário, tokens de sessão e tokens de longa duração válidos em todos os projetos Wikimedia, comprometendo a segurança da conta do usuário de forma abrangente.
Limitações e o Futuro da Pesquisa de Segurança com IA
Embora os LLMs demonstrem grande capacidade na identificação de vulnerabilidades, especialmente aquelas com falhas lógicas complexas, eles ainda enfrentam desafios. Uma limitação notável é a dificuldade em estimar a severidade real das falhas. Frequentemente, a IA pode identificar bugs de baixa severidade ou que exigem condições de exploração altamente específicas, difíceis de replicar em cenários reais. Além disso, a estimativa de severidade pode ser imprecisa, pois os LLMs podem ter dificuldade em avaliar fatores mitigadores que reduzem o impacto de uma vulnerabilidade.
Outro ponto crítico é o conhecimento profundo que os LLMs possuem sobre APIs e padrões de código. Eles demonstraram uma notável compreensão do comportamento de APIs relevantes para segurança em diversas linguagens, mesmo sem acesso ao código-fonte completo. Essa capacidade, aliada à facilidade de gerar provas de conceito com pouca modificação, sugere que a IA será uma ferramenta indispensável para pesquisadores de segurança. No entanto, a revisão humana por especialistas continua sendo crucial para validar os achados e garantir que as vulnerabilidades identificadas sejam realmente exploráveis e críticas.
A equipe do GitHub Security Lab acredita firmemente que a pesquisa de segurança impulsionada por IA é um dos caminhos mais promissores para proteger projetos de código aberto. A capacidade de automatizar e refinar a busca por falhas em aplicativos web, móveis e desktop representa um avanço significativo. O agente seclab-taskflows está disponível como open source, convidando a comunidade a contribuir com novos prompts e mecanismos para aprimorar a detecção de vulnerabilidades assistida por IA.
Com reportagem de Brazil Valley
Source · The GitHub Blog