A promessa de agentes de Inteligência Artificial (IA) transformando operações de TI é inegável, mas uma corrida apressada para adotá-los pode gerar o efeito contrário: a aceleração de incidentes e ataques. Especialistas, como os reunidos em um recente webinar da Central IT, alertam que a falta de maturidade operacional e de bases sólidas em segurança cibernética são os principais vilões, e não a tecnologia em si. O Gartner prevê que até 2027, mais de 40% dos projetos de IA agêntica serão cancelados, enquanto em 2029, 70% das empresas terão esses agentes em suas operações de infraestrutura. Esses números, aparentemente contraditórios, revelam uma realidade: a intenção de usar IA é alta, mas a capacidade de implementá-la com sucesso ainda é limitada.
Maturidade Operacional: A Base Esquecida
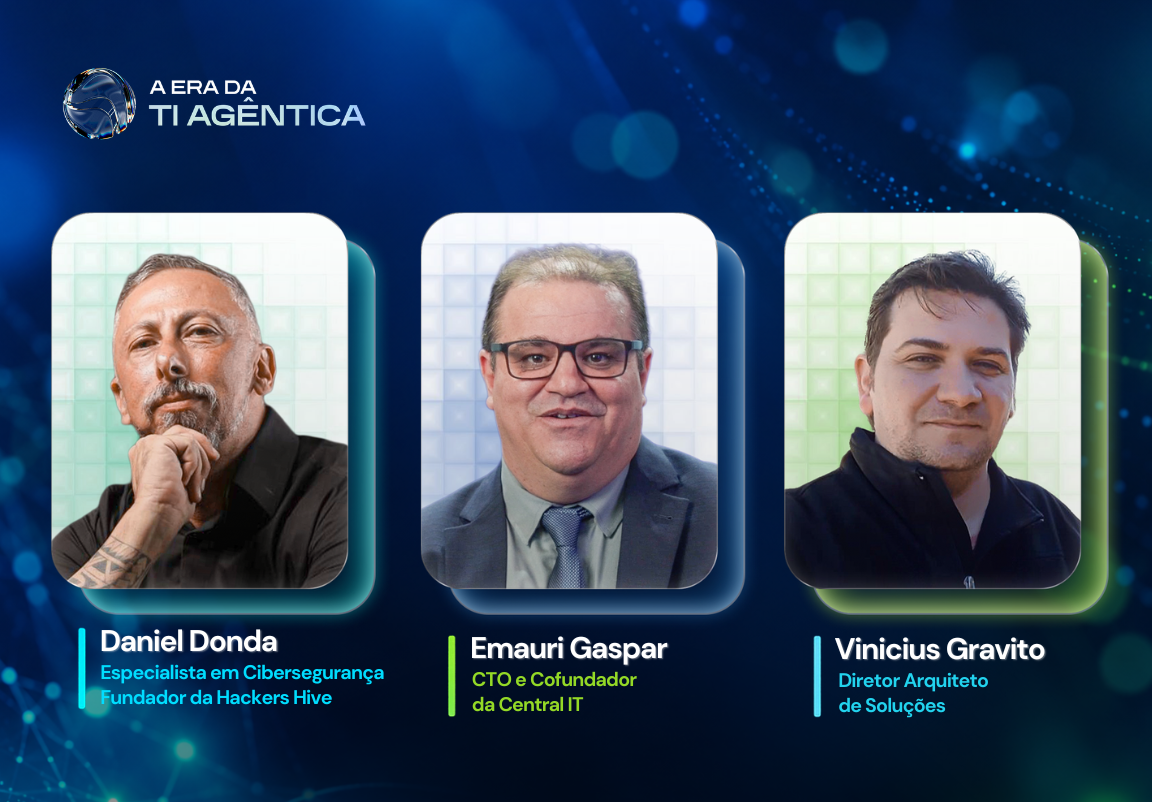
Emauri Gaspar, cofundador da Central IT, destaca que o mercado foca excessivamente nos modelos de IA mais inteligentes, negligenciando a infraestrutura subjacente. "A IA não é o herói dessa história. O herói dessa história é a maturidade operacional", afirma Gaspar. Ele explica que um agente de IA opera com base nas informações que encontra. Se o inventário de ativos está desatualizado, se a dependência entre serviços não é clara, o agente não corrige essas falhas; ele as multiplica. A implementação de agentes de IA sobre operações desorganizadas não leva à autonomia, mas sim a incidentes mais rápidos e complexos. A base para uma operação sustentável inclui um inventário de TI robusto, um CMDB (Configuration Management Database) preciso, um mapa de serviços detalhado, processos eficientes de gestão de mudanças e resposta a incidentes, e uma governança clara que integre tecnologia, segurança e negócio.
O "Arroz com Feijão" da Segurança Cibernética
Daniel Donda, fundador da Hackers Hive e especialista em cibersegurança, aponta que muitas empresas investem em defesas contra ataques sofisticados, mas deixam vulnerabilidades básicas abertas. "Como proteger o que você não sabe que tem?", questiona Donda, ao relatar casos de servidores esquecidos que foram explorados por criminosos para mineração de criptomoedas ou hospedagem de sites maliciosos. A praticidade do crime cibernético, que já se tornou um serviço, é amplificada pela IA, que acelera a coleta de informações sobre alvos potenciais. Donda demonstra como um dispositivo simples pode executar comandos maliciosos sem instalação aparente e como senhas antigas, expostas em vazamentos, podem ser facilmente decifradas com ferramentas acessíveis. A técnica "living off the land", que utiliza comandos nativos do sistema operacional, torna a detecção de ataques mais difícil, pois as ações parecem legítimas. A recomendação de Donda é enfática: "trocar senhas, usar dois fatores, fazer o arroz com feijão".
A Estação de Trabalho como Ponto de Entrada
Vinicius Gravito, diretor de Arquitetura, Consultoria e Governança da Central IT, ressalta a importância da estação de trabalho como o principal ponto de entrada para muitos ataques. "O servidor não faz download, não baixa foto, não cria senha", diz Gravito, contrastando com a atividade diária de um usuário em sua máquina. Ele lista falhas comuns que passam despercebidas, como a existência de usuários locais com senhas padrão de suporte, criados durante a formatação e nunca removidos, ou portas de rede desnecessariamente abertas. A falta de atenção a esses detalhes básicos, somada à ausência de atualizações e políticas de segurança robustas, cria um ambiente propício para a exploração por agentes maliciosos, sejam eles humanos ou automatizados.
A Distância Entre a Vontade e a Capacidade
O debate no setor revela uma discrepância significativa entre o desejo de implementar IA e a capacidade real das operações de TI de suportá-la. Uma pesquisa com profissionais da área mostra que quase metade das empresas pretende avançar com automação operacional imediatamente ou nos próximos seis meses, mas apenas 7,4% afirmam ter IA aplicada à automação operacional funcionando com resultados. Na segurança, apenas 9,3% utilizam automação de segurança. O principal gargalo identificado não é a tecnologia, mas a escassez de profissionais especializados e a sobrecarga de trabalho manual. A pressa em adotar novas tecnologias, sem antes solidificar os fundamentos operacionais e de segurança, é o caminho mais curto para transformar a promessa da IA em um catalisador de incidentes.
Com reportagem de Brazil Valley
Source · TIInside