A segurança digital global foi abalada pela descoberta de que chaves privadas de uma importante autoridade de certificação (CA) indiana, a eMudhra, foram comprometidas. A empresa, que se orgulha de ter emitido mais de 60 milhões de certificados digitais para promover a confiança online, agora enfrenta uma crise que pode comprometer a integridade de inúmeras transações e comunicações na internet.
O incidente veio à tona na terça-feira, quando Dennis Jackson, membro da equipe de engenharia de criptografia da Mozilla, relatou que chaves privadas associadas a oito certificados intermediários da eMudhra haviam sido comprometidas. Essa vulnerabilidade permite que atacantes criem certificados HTTPS fraudulentos para sites que não controlam, abrindo portas para a interceptação e modificação de tráfego, como alertou a Cloudflare. Essencialmente, um invasor poderia se passar por qualquer servidor legítimo.
Mecanismos de Segurança Falhos
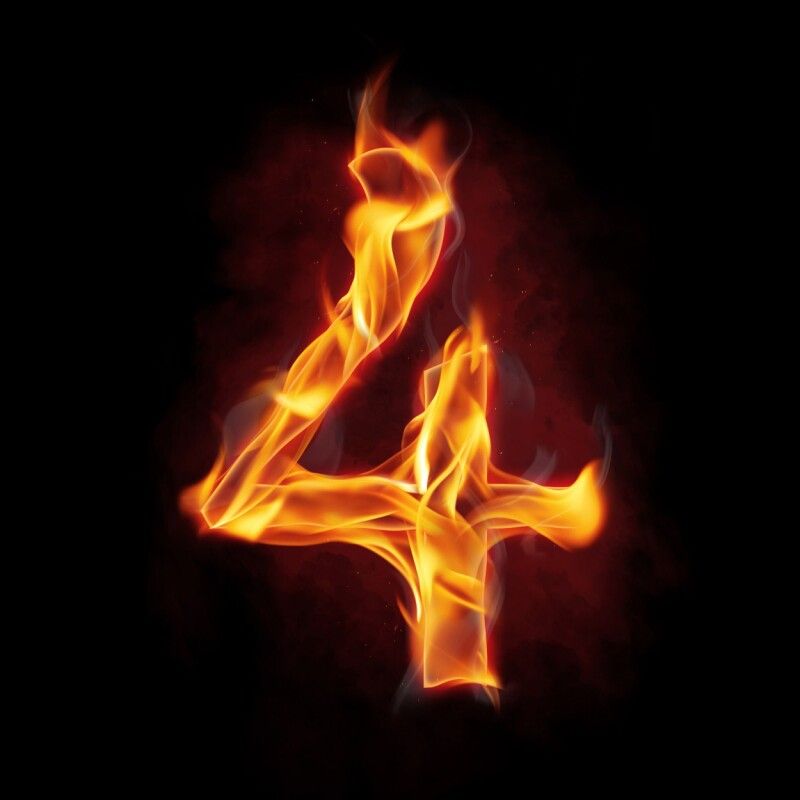
A análise posterior por pesquisadores revelou a causa alarmante por trás dessa falha crítica: a simplicidade chocante das chaves privadas. Scott Helme, um pesquisador de segurança, detalhou em sua análise que uma das chaves privadas utilizadas pela eMudhra era simplesmente o número '4'. Outras chaves encontradas incluíam os números 56 e 115, e pesquisadores subsequentes identificaram outras sequências igualmente inadequadas, como 66, 155, 156, 230 e 237. Essas sequências são facilmente adivinháveis, tornando os certificados emitidos pela eMudhra suscetíveis a ataques de força bruta. Uma chave privada P-384, por exemplo, deveria ser um número aleatório de 384 bits, oferecendo aproximadamente 10¹¹⁵ possibilidades, um número astronomicamente grande que impossibilita a busca.
Resposta e Implicações Imediatas
Felizmente, as principais empresas de navegadores, como Mozilla, Chrome e Apple, agiram rapidamente para mitigar o impacto. Após a notificação, elas implementaram atualizações que impedem que seus navegadores confiem nos certificados comprometidos. A eMudhra também revogou os certificados afetados. Diversos projetos de software livre (FOSS) já lançaram atualizações para não reconhecerem mais os certificados da eMudhra. No entanto, o desafio persiste: muitos certificados assinados com essas chaves fracas ainda estão em circulação e sendo utilizados por diversos serviços que podem não ter mecanismos de detecção tão robustos quanto os navegadores.
O Risco para a Confiança Digital
A confiança digital é a espinha dorsal da internet moderna, permitindo transações seguras, comunicações criptografadas e a autenticação de identidades online. Certificados digitais, emitidos por autoridades de certificação como a eMudhra, são a base dessa confiança, atestando a legitimidade de sites e serviços. Quando uma CA falha em proteger suas chaves privadas de forma adequada, a confiança em todos os certificados que ela emitiu é severamente comprometida. Isso força empresas e usuários a reavaliarem a segurança de suas infraestruturas digitais e a verificar se dependem de certificados emitidos pela eMudhra, um processo que pode ser complexo e demorado.
Perguntas em Aberto
O incidente levanta questões urgentes sobre os processos de segurança e auditoria da eMudhra e de outras autoridades de certificação, especialmente em mercados emergentes. Como uma CA pode permitir o uso de chaves privadas tão simplórias? Quais foram as falhas nos processos de controle interno e nas auditorias externas que permitiram que essa situação ocorresse? A falta de resposta da eMudhra às solicitações de comentários do The Register apenas intensifica essas preocupações. A indústria de segurança cibernética agora aguarda mais detalhes sobre as medidas que a eMudhra tomará para restaurar a confiança e garantir que falhas tão básicas não se repitam.
A extensão total do dano e o esforço necessário para a recuperação ainda estão sendo avaliados, mas o caso da eMudhra serve como um lembrete sombrio da fragilidade da confiança digital quando os fundamentos de segurança são negligenciados. A necessidade de vigilância constante e de padrões de segurança rigorosos nunca foi tão evidente.
Com reportagem de Brazil Valley
Source · The Register