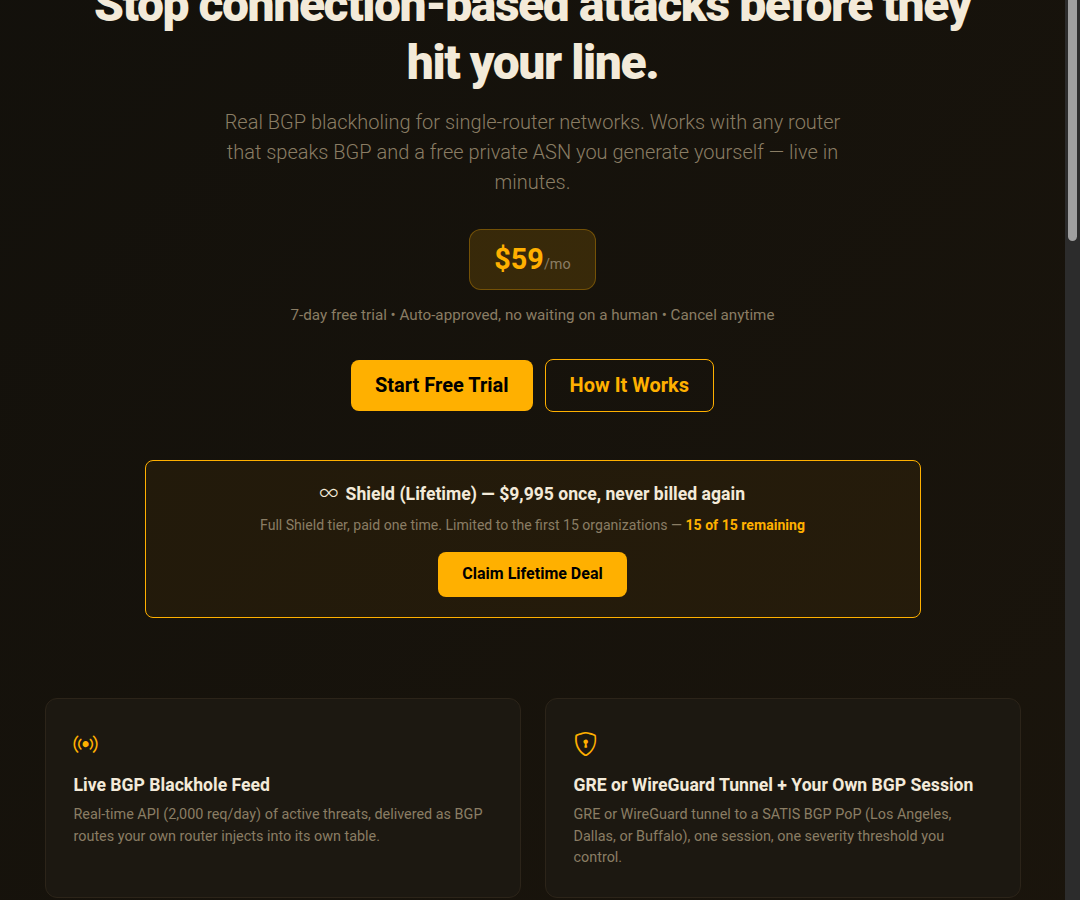
Um novo serviço promete reforçar a segurança de redes corporativas através do uso do Border Gateway Protocol (BGP), o sistema que rege o roteamento de pacotes na internet. Desenvolvido por um entusiasta de segurança de rede, o sistema, batizado de "Shield", oferece uma solução de blackhole — um destino para onde o tráfego indesejado é desviado — para mitigar ataques direcionados, como tentativas de força bruta e explorações via SSH.
O serviço opera com uma rede BGP própria (AS23026) que coleta dados de ameaças de diversas fontes, incluindo feeds populares como Spamhaus, dados de outros participantes e inteligência própria sobre ataques. Essas informações são então processadas e disponibilizadas através de uma comunidade BGP, permitindo que qualquer empresa com um Sistema Autônomo (ASN) privado possa se conectar via GRE (Generic Routing Encapsulation) para começar a blackholing de rotas maliciosas. A configuração inicial é simplificada, com o sistema gerando um arquivo de configuração de roteador após o cadastro do usuário, que pode ser feito por e-mail, PeeringDB ou conta Thoughtwave.
Mecanismo de Proteção BGP
A proposta central do Shield é alavancar a infraestrutura existente da internet para isolar tráfego perigoso. Ao identificar um IP ou um bloco de IPs como fonte de ataque, o sistema instrui a rede do cliente a rotear esse tráfego para um destino inócuo, efetivamente 'apagando-o' antes que ele atinja os servidores. Essa técnica é particularmente eficaz contra ataques de força bruta, que tentam adivinhar senhas ou explorar vulnerabilidades de forma repetitiva e direcionada. O criador do serviço relata ter reduzido drasticamente os ataques de SSH em sua própria borda de rede (AS54380) após meses de uso.
Limitações e Custos
É crucial notar que o sistema não se propõe a ser uma solução completa contra todas as ameaças. Ataques de negação de serviço distribuído (DDoS) de grande volume, que visam sobrecarregar a capacidade de banda de uma rede, não são o foco principal do Shield. A proteção oferecida é direcionada a explorações mais específicas e menos volumosas. O serviço é oferecido mediante assinatura mensal de US$ 59, com um período de teste gratuito de duas semanas, e permite cancelamento a qualquer momento. Um sistema de tickets de suporte está disponível para auxiliar os usuários.
Implicações para a Segurança de Rede
A iniciativa demonstra a crescente busca por soluções de segurança de rede mais acessíveis e distribuídas. Ao utilizar o BGP, um protocolo fundamental da internet, o Shield democratiza o acesso a ferramentas de mitigação que antes poderiam ser exclusivas de grandes provedores de internet ou empresas com equipes de segurança especializadas. A coleta e o compartilhamento de inteligência de ameaças entre participantes também abrem um precedente interessante para a colaboração na defesa cibernética.
Perguntas em Aberto
Restam dúvidas sobre a escalabilidade da rede BGP própria do serviço e sua capacidade de processar um volume crescente de dados de ameaças. A eficácia da proteção contra variantes mais sofisticadas de ataques de força bruta, ou contra campanhas de exploração que se adaptam rapidamente, também precisará ser observada. A confiança na gestão dos dados de participantes e a robustez do sistema de suporte serão fatores determinantes para a adoção em larga escala.
O desenvolvimento de ferramentas como o Shield reflete a constante evolução das ameaças cibernéticas e a necessidade de abordagens inovadoras para a proteção de infraestruturas digitais. A decisão de adotar ou não o serviço dependerá da análise de risco e do perfil de ameaças de cada organização. Com reportagem de Brazil Valley
Source · Hacker News