Uma vulnerabilidade recém-descoberta em chips Wi-Fi da Broadcom, um componente comum em roteadores domésticos, levanta preocupações sobre a segurança de redes em diversos países, afetando diretamente clientes de operadoras como Movistar e Orange. A falha, identificada pelo pesquisador Quentin Kaiser, permite que um atacante próximo ao dispositivo obtenha acesso root e execute código com privilégios de administrador, possibilitando a cópia da chave da rede Wi-Fi diretamente da memória RAM, tudo isso de forma remota e sem necessidade de autenticação.
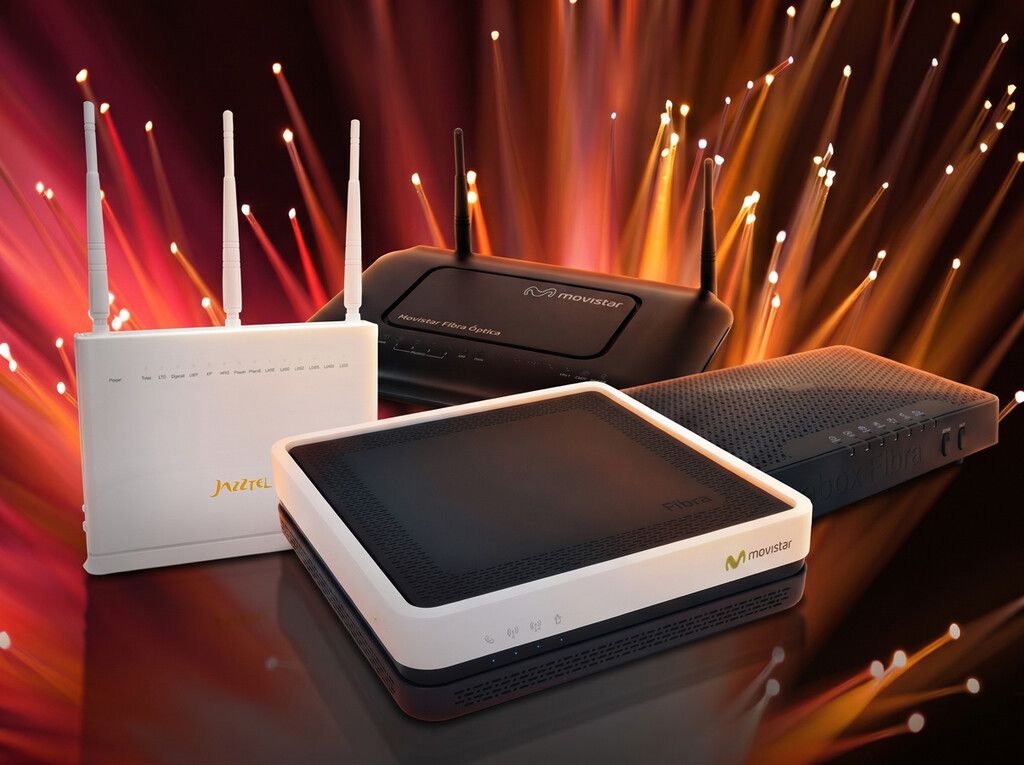
O problema reside no firmware de chips Broadcom fabricados desde 2010. Embora muitos roteadores mais antigos já tenham sido substituídos por modelos mais modernos, uma parcela significativa de equipamentos ainda em uso por grandes operadoras, como o router HGU da Movistar e alguns modelos Livebox da Orange, está exposta. A lista de dispositivos comprometidos inclui modelos como o ZTE F680 v4 (usado por Jazztel, MásMóvil e Yoigo), Comtrend VG8050 (utilizado pela Movistar em fases iniciais de implantação de fibra), Sagemcom Fast 5656 (router Livebox Fibra da Orange, Jazztel e Simyo) e os routers MitraStar GPT-2541GNAC e Askey RTF3505VW (HGU da Movistar e O2).
Contexto e Alcance da Vulnerabilidade
A descoberta de Kaiser, auxiliada por um modelo de inteligência artificial especializado em cibersegurança, expõe uma fragilidade que pode ter passado despercebida por anos. A capacidade de extrair a chave de Wi-Fi remotamente é particularmente alarmante, pois compromete a segurança de toda a rede doméstica conectada. Em um cenário onde o número de dispositivos conectados em residências só aumenta, a proteção dessas redes se torna cada vez mais crítica. A presença dessa vulnerabilidade em equipamentos de grandes operadoras como Movistar e Orange, que atendem milhões de usuários, amplifica o potencial impacto do incidente.
A natureza remota e sem autenticação da exploração significa que um indivíduo mal-intencionado dentro do alcance do sinal Wi-Fi de uma vítima poderia, teoricamente, obter acesso à rede sem qualquer esforço técnico prévio complexo. Isso coloca em risco não apenas a conexão à internet, mas também outros dispositivos inteligentes e informações sensíveis que trafegam pela rede doméstica. A longevidade da vulnerabilidade, presente em chips de 2010, sugere uma janela de oportunidade considerável para potenciais atacantes.
Resposta das Operadoras e Medidas de Correção
Felizmente, tanto a Movistar quanto a Orange demonstraram estar cientes da falha e já estão implementando medidas para mitigá-la. Ambas as operadoras asseguraram que, até o momento, não há registro de que a vulnerabilidade tenha sido explorada contra seus clientes. A Orange confirmou que já iniciou o processo de atualização de segurança para seus roteadores Livebox, que será distribuído automaticamente aos dispositivos conectados, dispensando qualquer ação por parte do usuário. A empresa declarou que está colaborando com seus fornecedores para aplicar as correções necessárias e que avaliações de risco foram realizadas.
A Telefónica, por sua vez, informou que está em contato direto com os fornecedores do fabricante Broadcom para realizar testes e aplicar as medidas de proteção em seus equipamentos gerenciados. A companhia também reforçou, através de sua comunidade online, que as correções serão gerenciadas de forma centralizada, sem a necessidade de os clientes alterarem configurações ou substituírem seus roteadores. Caso medidas adicionais sejam requeridas, os usuários serão comunicados pelos canais oficiais da Movistar. Essa abordagem centralizada visa garantir uma rápida e ampla aplicação das correções, minimizando o risco para a base de usuários.
Implicações para o Ecossistema e Consumidores
A descoberta dessa falha sublinha a complexidade da cadeia de suprimentos de hardware de telecomunicações e a importância da vigilância contínua em cibersegurança. Roteadores, como porta de entrada para redes domésticas, são alvos primários para cibercriminosos. A dependência de componentes de terceiros, como os chips da Broadcom, significa que falhas em um único fabricante podem ter repercussões generalizadas. Para os consumidores, a notícia serve como um lembrete da importância de manter os dispositivos atualizados e de estar atento às comunicações das operadoras sobre segurança.
A gestão centralizada das atualizações pelas operadoras é um ponto positivo, pois alivia o ônus sobre os usuários finais, que muitas vezes não possuem o conhecimento técnico para realizar tais procedimentos. No entanto, a demora na aplicação de patches de segurança, especialmente para equipamentos mais antigos, continua sendo um desafio. A colaboração entre fabricantes, operadoras e pesquisadores de segurança é fundamental para identificar e neutralizar ameaças antes que elas causem danos significativos, protegendo assim a infraestrutura digital das residências.
Perguntas em Aberto e Perspectivas Futuras
Apesar das garantias das operadoras, algumas questões permanecem em aberto. A eficácia a longo prazo das atualizações automáticas contra futuras explorações da mesma vulnerabilidade, ou de variantes dela, ainda precisa ser observada. Além disso, a extensão exata de quais modelos e versões de firmware foram efetivamente corrigidos é algo que os usuários não têm visibilidade direta. A transparência sobre os detalhes técnicos das correções e o cronograma de implementação para todos os modelos afetados seria benéfica para aumentar a confiança do consumidor.
Será crucial acompanhar se outras operadoras globais, que também utilizam chips Broadcom, adotarão medidas semelhantes e com qual agilidade. A indústria de telecomunicações enfrenta um desafio constante para equilibrar inovação, custo e segurança. A forma como incidentes como este são gerenciados pode definir padrões futuros para a segurança de dispositivos de rede, incentivando práticas mais robustas desde a fase de design e fabricação. A comunidade de cibersegurança continuará vigilante, buscando novas brechas e pressionando por maior responsabilidade em toda a cadeia produtiva.
O cenário de segurança em redes domésticas está em constante evolução, e a descoberta desta falha em chips Broadcom é mais um capítulo nessa batalha. A rápida resposta de Movistar e Orange é um sinal encorajador, mas a vigilância e a atualização contínua de sistemas e protocolos de segurança permanecem como pilares essenciais para a proteção de dados e privacidade dos usuários no ambiente digital cada vez mais conectado.
Com reportagem de Brazil Valley
Source · Xataka