Uma falha generalizada nos serviços da Microsoft na semana passada expôs os riscos da dependência de infraestruturas tecnológicas centralizadas, mesmo em aplicações que parecem triviais. Em um hotel na Alemanha, a indisponibilidade dos servidores da gigante de tecnologia impediu que um alerta sobre o nível perigoso de cloro em sua piscina chegasse à equipe de manutenção, levando a um incidente que resultou em 15 pessoas com problemas de saúde e quatro delas hospitalizadas.
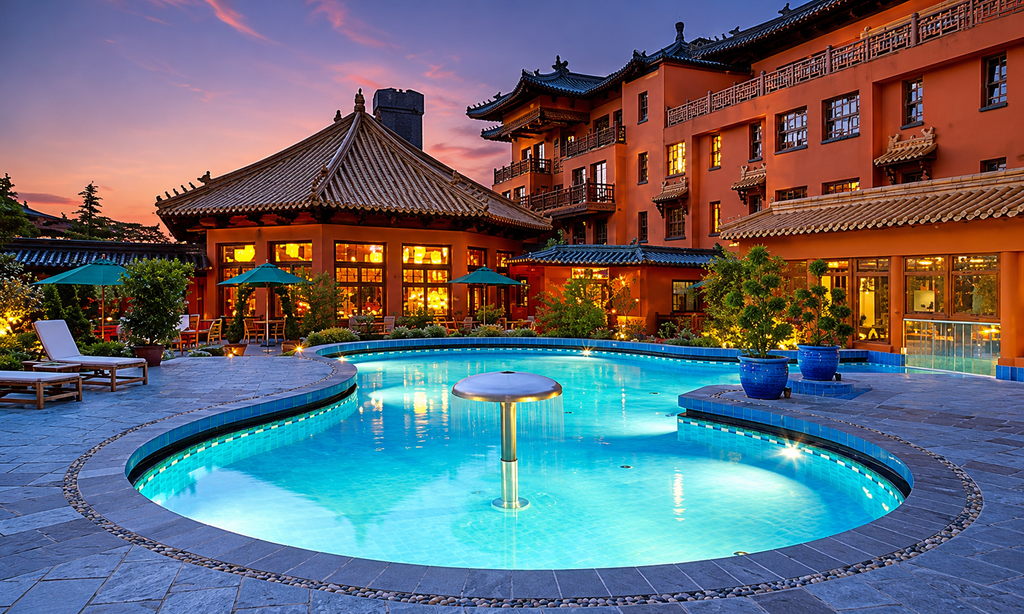
O caso ocorreu no Hotel Ling Bao, parte do parque temático Phantasialand, perto de Colônia. O sistema automatizado de controle da piscina, responsável por monitorar e dosar o cloro, falhou em sua função de distribuição. Normalmente, quando os parâmetros da água saem do ideal, o sistema é configurado para enviar um e-mail de alerta à equipe responsável. No entanto, devido à queda global dos serviços da Microsoft, que afetou e-mails do Outlook, entre outros, o aviso crucial nunca chegou aos administradores.
A cascata de falhas
A combinação de um problema mecânico no sistema de dosagem de cloro e a indisponibilidade dos serviços da Microsoft criou uma situação crítica. Sem o alerta automático, o nível de cloro na piscina atingiu patamares perigosos. Os hóspedes que utilizaram a piscina relataram sintomas que iam além de irritações oculares e cutâneas comuns, com alguns apresentando problemas respiratórios. A gravidade da situação levou à intervenção dos bombeiros e dos serviços de emergência médica. Quinze pessoas precisaram de atendimento, e quatro delas foram encaminhadas ao hospital para observação.
A piscina foi imediatamente fechada para que a água fosse completamente trocada e o sistema de dosagem, reparado. Após os ajustes, o local foi reaberto sem novos incidentes. O incidente, embora classificado como um azar pela união de dois eventos pouco comuns, serve como um alerta sobre a fragilidade de sistemas que dependem de um único ponto de falha, especialmente quando este ponto é um provedor de serviços em nuvem de grande escala.
A fragilidade da nuvem
A queda da Microsoft, que, segundo relatos, não foi resultado de um ciberataque mas sim de um problema interno de servidores e carga, afetou cerca de 80% de seus serviços. Essa falha em cascata sublinha a crescente interconexão de sistemas e a dificuldade em isolar o impacto quando um pilar tecnológico fundamental falha. A automação e a conectividade, embora prometam eficiência e conveniência, criam vulnerabilidades que podem ter consequências sérias, especialmente em ambientes onde a segurança e o bem-estar público estão em jogo.
O episódio reacende o debate sobre a arquitetura de sistemas essenciais e a necessidade de planos de contingência robustos. A confiança cega em provedores externos, sem considerar cenários de falha, pode levar a situações onde a conveniência tecnológica se transforma em um risco tangível, como demonstrado pela experiência na piscina alemã. A rápida recuperação dos serviços da Microsoft, embora positiva, não apaga o fato de que, por um período, um sistema de segurança pública dependeu inteiramente de sua infraestrutura.
Implicações para o IoT e a IA
Este incidente ocorre em um contexto de crescente preocupação com a segurança e a confiabilidade do Internet das Coisas (IoT) e a influência da Inteligência Artificial (IA) em ciberataques. A facilidade com que dispositivos conectados podem ser explorados, seja por falhas sistêmicas ou por ataques direcionados, levanta questões sobre a maturidade e a segurança do ecossistema tecnológico atual. A IA, em particular, tem sido apontada como uma ferramenta que reduz a barreira de entrada para ciberataques, tornando mais viável a exploração de sistemas que antes não eram alvos atrativos.
A gestão de um sistema de piscina automatizado, que antes parecia uma aplicação segura e de baixo risco, tornou-se um ponto de vulnerabilidade devido à sua dependência de serviços externos. A reflexão sobre a necessidade de manter sistemas de monitoramento e alerta mais resilientes e, possivelmente, menos dependentes de um único ecossistema de nuvem, torna-se cada vez mais pertinente. A conveniência de um alerta por e-mail pode ser ofuscada pela ausência desse e-mail em um momento crítico.
Perguntas em aberto
O incidente na Alemanha levanta questões sobre a responsabilidade dos provedores de serviços em nuvem e a diligência esperada de empresas que utilizam essas plataformas para gerenciar infraestruturas críticas. Qual o nível de redundância e resiliência que empresas como a Microsoft devem garantir? E quais são as obrigações das empresas que operam serviços essenciais em relação à diversificação de suas ferramentas de monitoramento e alerta?
A discussão sobre a segurança do IoT e a IA em ciberataques continua em evolução. Resta saber se incidentes como este acelerão a adoção de padrões mais rigorosos de segurança e conformidade, ou se a busca por inovação e conveniência continuará a priorizar a conectividade em detrimento da resiliência. A dependência de um único provedor de nuvem para funções críticas é uma estratégia que exige avaliação contínua.
A gestão de infraestruturas essenciais, como sistemas de controle de piscinas, agora se encontra na intersecção de engenharia mecânica e confiabilidade de nuvem. A lição da Alemanha é clara: falhas em sistemas aparentemente pequenos podem ter consequências significativas quando a infraestrutura subjacente é globalmente interconectada e vulnerável. A resiliência, mais do que a automação, pode ser a verdadeira chave para a segurança. Com reportagem de Brazil Valley
Source · Xataka