A proliferação de ferramentas de inteligência artificial para detecção de vulnerabilidades em código aberto tem gerado um efeito colateral indesejado: um volume avassalador de relatórios de bugs, muitos dos quais imprecisos ou duplicados. Mantenedores de projetos open source, já sobrecarregados, se veem afogados em um mar de achados que consomem tempo e recursos sem, necessariamente, aumentar a segurança. Diante desse cenário, GitHub e Microsoft uniram esforços em um projeto piloto inovador, batizado de Codename MDASH, com o objetivo de mudar o paradigma: em vez de apenas reportar falhas, a IA deve auxiliar na entrega de correções. A iniciativa busca transformar a forma como as vulnerabilidades de segurança são tratadas no ecossistema de código aberto, priorizando a qualidade e a aplicabilidade das soluções.
O projeto parte de um princípio claro: a IA deve ser uma aliada, não um fardo adicional para os mantenedores. Christian Grobmeier, um dos mantenedores do Log4j, um projeto que sofreu com falhas de segurança notórias, resumiu a necessidade: a IA que defende o código aberto precisa ser melhor do que a IA que o ataca. O Codename MDASH foi concebido para atender a essa demanda, empregando uma abordagem multifacetada que combina IA avançada com validação humana. A meta principal era garantir que apenas achados relevantes e verificados chegassem aos mantenedores, acompanhados de sugestões concretas para a correção.
O Processo de Validação e Correção
A metodologia do Codename MDASH envolveu um ciclo rigoroso de identificação, filtragem e verificação. Inicialmente, o sistema Codename MDASH, baseado no modelo MAI Cyber da Microsoft Security, realizou varreduras em seis projetos open source selecionados, identificando milhares de potenciais vulnerabilidades e sugerindo correções. O diferencial reside na etapa de filtragem: um agente de triagem da GitHub Security Lab, aprimorado com habilidades do Copilot, atuou para eliminar duplicatas, validar a autenticidade das falhas e focar nos bugs de maior impacto. Isso assegurou que os mantenedores não recebessem resultados brutos e não verificados, uma fonte comum de frustração.
Após a triagem automatizada, pesquisadores do Microsoft FORGE Lab realizaram uma verificação manual de cada achado restante. Essa camada de validação humana garantiu a precisão e a relevância dos relatórios. Por fim, os achados verificados foram comunicados aos mantenedores através do sistema de reporte privado de vulnerabilidades do GitHub, incluindo um prova de conceito e a sugestão de correção. Essa abordagem estruturada assegurou que os mantenedores recebessem informações acionáveis e de alta qualidade, permitindo que eles decidam o que corrigir, como e quando, mantendo o controle do processo dentro de suas plataformas de trabalho habituais.
Resultados e Lições Aprendidas
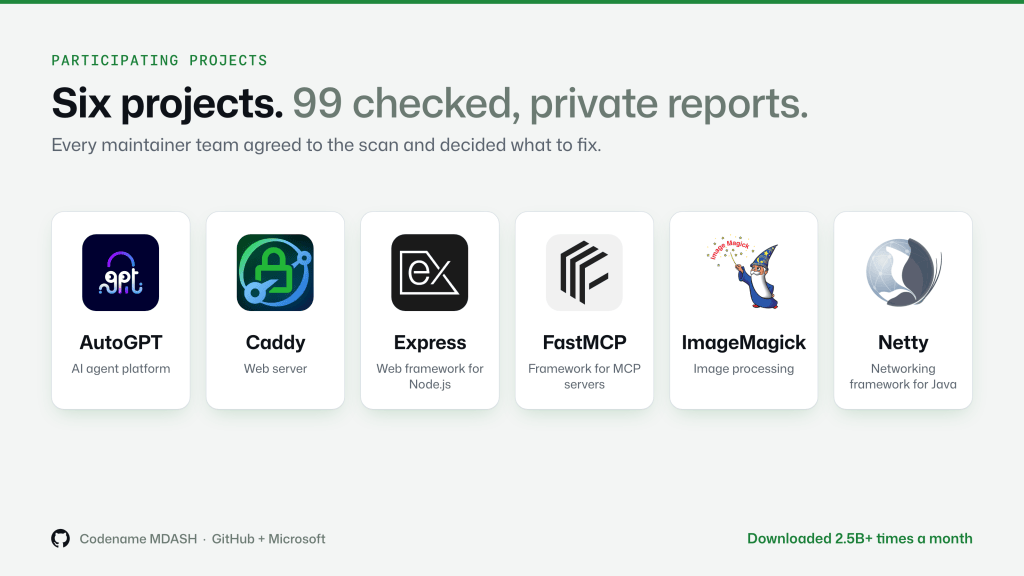
O piloto, que envolveu projetos como AutoGPT, Caddy, Express, FastMCP, ImageMagick e Netty, demonstrou resultados promissores. Dos milhares de problemas potenciais identificados pela IA, apenas 99 relatórios verificados foram enviados aos mantenedores. Até meados de novembro, 55 dessas vulnerabilidades já haviam sido corrigidas, com 14 delas já incorporadas em lançamentos de software. A experiência dos mantenedores participantes foi amplamente positiva. Eles destacaram que o foco em correções, em vez de meros achados, acelerou significativamente o processo de segurança. Por exemplo, mantenedores do Caddy reportaram que as correções sugeridas foram adaptadas e implementadas rapidamente, com alguns projetos vendo suas falhas corrigidas em menos de uma semana.
Uma lição central é que a correção é o gargalo real na segurança open source, não a descoberta de falhas. As ferramentas de IA podem identificar problemas, mas a análise de impacto, a adaptação da correção ao contexto específico do projeto e a integração segura exigem julgamento humano. O projeto demonstrou que, quando a IA é utilizada para gerar relatórios de alta qualidade e com sugestões de correção, o tempo e o esforço do mantenedor são drasticamente reduzidos. A agilidade no processo é notável: um mantenedor do ImageMagick relatou ter aplicado uma correção em apenas 15 minutos, um tempo significativamente menor do que o usual para analisar e implementar um aviso de segurança.
Implicações para o Futuro da Segurança Open Source
O sucesso do Codename MDASH aponta para um futuro onde a colaboração entre IA e desenvolvedores humanos pode escalar a segurança do software. No entanto, o piloto também revelou que o trabalho humano cuidadoso em cada etapa, especialmente na verificação manual, ainda é essencial e não é facilmente escalável. Sete pesquisadores dedicaram cerca de dois dias por projeto para a verificação manual, um esforço que precisa ser otimizado para se tornar uma prática padrão. A necessidade de sistemas de reporte privado de vulnerabilidades (PVR) e a capacidade de testar correções em ambientes seguros antes de serem publicadas permanecem cruciais.
Para as empresas que dependem de software open source, essa abordagem representa uma redução significativa no custo e no tempo de gestão de segurança. A expectativa é que o padrão estabelecido pelo Codename MDASH – relatórios verificados, privados e com sugestões de correção – se torne a norma para qualquer iniciativa de segurança baseada em IA. A iniciativa do GitHub Secure Open Source Fund, que apoia projetos open source com financiamento e treinamento, agora incluirá varreduras de segurança com IA verificada para seus projetos-alumni, ampliando o alcance dessa metodologia.
Perguntas em Aberto e o Caminho Adiante
Apesar dos avanços, algumas questões permanecem em aberto. A escalabilidade do processo de verificação manual é um desafio a ser superado. Como replicar a profundidade da análise humana em larga escala, mantendo a velocidade e a eficiência? A integração contínua dessas ferramentas de IA nos fluxos de trabalho existentes dos mantenedores também exigirá adaptação e treinamento. Será que as descobertas de IA, mesmo verificadas, serão sempre totalmente compreendidas e aplicadas pelos mantenedores, ou haverá uma dependência excessiva da tecnologia?
O futuro da manutenção de software aberto provavelmente dependerá de quem se dedicar o suficiente para gerenciar sua segurança. A meta é garantir que a IA complemente e aprimore o trabalho dos mantenedores, liberando-os para focar em outras áreas críticas do desenvolvimento. A colaboração contínua entre GitHub, Microsoft e a comunidade open source será fundamental para refinar essas ferramentas e processos, garantindo que a fundação digital global se torne cada vez mais resiliente.
A colaboração entre GitHub e Microsoft no projeto Codename MDASH é um passo importante para mitigar a sobrecarga de trabalho dos mantenedores de projetos open source. Ao focar em correções verificadas e acionáveis, a iniciativa promete elevar o padrão de segurança e eficiência no desenvolvimento de software aberto, beneficiando toda a cadeia de suprimentos digital. A jornada para uma segurança open source mais robusta e sustentável está apenas começando, e a IA, quando bem aplicada, parece ser uma peça chave nesse quebra-cabeça.
Com reportagem de Brazil Valley
Source · The GitHub Blog