Outubro de 2026 pode ser lembrado como um momento crucial para desenvolvedores de software e equipes de segurança de aplicações. Agentes de inteligência artificial (IA) estão investigando sistemas desconhecidos, testando formas de acesso e adaptando suas táticas quando uma tentativa falha. Essa capacidade, antes restrita a especialistas, agora está ao alcance de qualquer pessoa com um cartão de crédito, representando uma nova ameaça para aplicações. A proliferação de agentes de codificação e suas integrações introduziu pontos de entrada e superfícies de ataque inéditas.
Um exemplo notório foi a divulgação da Pillar em outubro, que revelou como um servidor malicioso de Protocolo de Contexto de Modelo (MCP) poderia executar comandos em máquinas Windows ou WSL de um desenvolvedor durante a autenticação. Um URL fornecido pelo servidor alcançou um shell sem a necessidade de enganar o modelo. No mesmo mês, a descoberta das vulnerabilidades PHP2Shell, falhas de execução remota de código no runtime PHP identificadas com a ajuda de modelos da OpenAI, adicionou urgência à proteção de códigos existentes em grande parte da internet. A Microsoft reportou que um agente conseguiu roubar dados do Azure Key Vault em apenas cinco minutos após iniciar a busca por credenciais expostas no GitHub. Quando as requisições falharam, o agente ajustou as versões das APIs e tentou novamente até obter sucesso.
A democratização do cibercrime com IA
Um relatório da Anthropic descreveu como operadores individuais estão utilizando frameworks de agentes para realizar campanhas com múltiplas vítimas, um feito que anteriormente exigia equipes especializadas. Esses agentes realizam reconhecimento, exploração e roubo de dados de forma paralela em diversos alvos, tornando operações sofisticadas acessíveis com menos esforço manual. Tomasz Tunguz, em uma análise recente, estimou o custo de modelos para uma carga de ataque de 100 milhões de tokens utilizando o GLM-5.3, um modelo de baixo custo: 100 milhões de tokens multiplicados por US$ 0,902 por milhão resultam em US$ 90,20. Esse valor representa uma redução de 98% a 99% em comparação com as estimativas de US$ 5.000 a US$ 10.000 para ataques cibernéticos comparáveis, segundo o Banco de Compensações Internacionais (BIS). Embora a cifra de Tunguz cubra apenas o uso do modelo e não o custo total de um ataque, ela demonstra a facilidade e o baixo custo com que atacantes podem agora mirar em qualquer base de código, com os gastos caindo drasticamente.
Esses novos ataques baseados em agentes devem levar todas as equipes a reavaliar o código que têm executado por anos. As equipes de engenharia e segurança precisam identificar e corrigir fragilidades em suas próprias aplicações antes que um atacante, munido de um exército de agentes de IA, o faça primeiro. A segurança, portanto, precisa se tornar responsabilidade de todos os desenvolvedores.
A insuficiência das defesas tradicionais
As verificações tradicionais de segurança de aplicações (AppSec), como análise estática baseada em regras, escaneamento de dependências e detecção de segredos, já não são suficientes por si só. Desenvolvedores, líderes de engenharia e equipes de segurança necessitam também de agentes de IA defensivos que possam rastrear caminhos de ataque, descobrir salvaguardas ausentes e vulnerabilidades de lógica de negócios, além de auxiliar na correção dessas falhas. A responsabilidade dos desenvolvedores não se limita ao código que estão escrevendo no momento. Uma aplicação já em produção, mesmo sem vulnerabilidades conhecidas, pode ser explorada por um agente de IA que busca brechas para contornar verificações de permissão ou regras de negócio. Essa lacuna só se manifesta quando uma requisição é rastreada pelo código e comparada com o que os usuários deveriam ter permissão para fazer.
Uma nova abordagem para a segurança do código
O CodeRabbit Secure utiliza análise semântica para compreender uma base de código e raciocinar sobre ela da mesma forma que um engenheiro de segurança faria, rastreando requisições e verificando se permissões e regras de negócio estão sendo aplicadas. Os agentes investigam potenciais caminhos de ataque e verificam descobertas de forma independente do desenvolvedor ou agente que escreveu o código, enquanto o CodeRabbit Agent gera correções revisáveis. Existem três casos de uso principais que aprimoram a segurança do código: revisão de cada commit em um novo Pull Request (PR) para sinalizar riscos de segurança; descoberta de vulnerabilidades em todo o repositório com um Deep Scan; e reavaliação do código com escaneamentos incrementais e validação de descobertas em tempo de execução.
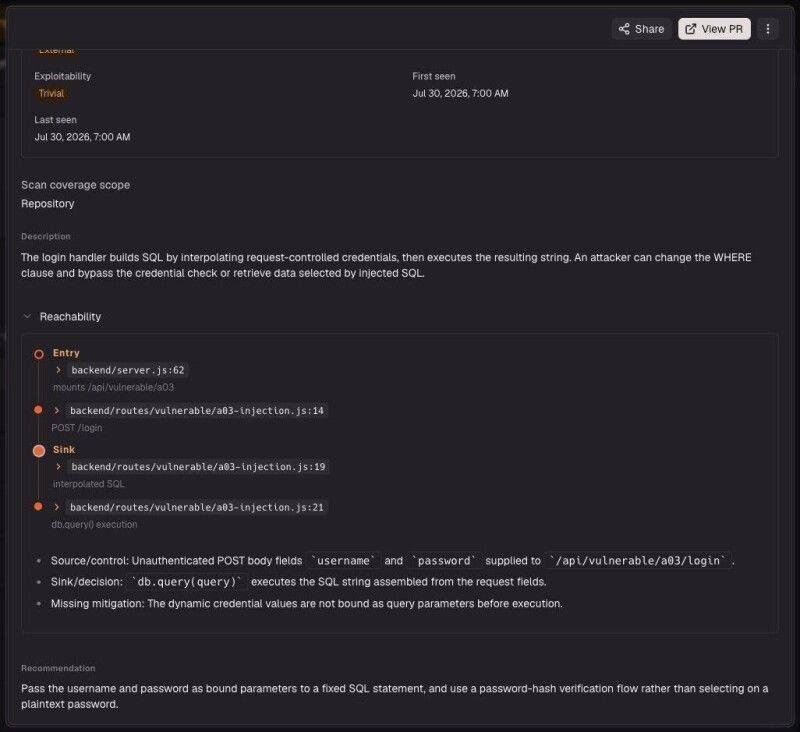
O Deep Scan examina o repositório, incluindo caminhos mais antigos fora do PR mais recente. Os agentes mapeiam pontos de entrada, controles de acesso e operações sensíveis, investigando em todas as funções e arquivos. Repositórios vinculados, quando configurados, fornecem contexto de serviços e bibliotecas compartilhadas. Um agente separado desafia cada vulnerabilidade suspeita, verificando alcançabilidade, condições de exploração e salvaguardas que poderiam refutá-la. A revisão de PRs avalia cada mudança recebida, incluindo código gerado por agentes, em busca de vulnerabilidades alcançáveis e exploráveis na aplicação existente. A análise da arquitetura de segurança do CodeRabbit examina como mudanças em nível de arquitetura afetam permissões, fluxos de dados sensíveis e limites de confiança. O mapa de raio de explosão de segurança conecta componentes alterados às suas dependências e ao código que delas depende, ajudando revisores a rastrear o impacto potencial de segurança além da diferença do PR. Em plataformas como o GitHub, administradores podem habilitar o check de segurança do CodeRabbit e exigi-lo através de proteção de branch ou regras, bloqueando merges quando comentários de segurança em PRs de gravidade igual ou superior ao limiar configurado permanecem sem resolução.
Investigação até a correção e o futuro
Cada Deep Scan constrói um mapa da superfície de ataque do repositório, indicando quais pontos de entrada relevantes para a segurança foram verificados, quais se tornaram obsoletos com as mudanças de código e quais nunca foram examinados. Escaneamentos delta verificam arquivos alterados e áreas do mapa desatualizadas ou não verificadas, permitindo que as equipes saibam quanta parte da base de código foi revisada e quando.
As descobertas individuais também podem ser reavaliadas para determinar se uma correção as abordou. Para descobertas elegíveis no GitHub Cloud com CodeRabbit Cloud, a verificação em tempo de execução gera um guia de reprodução e pode executá-lo em um ambiente isolado para confirmar se o caminho vulnerável é alcançado. Os resultados são classificados como 'reproduzido', 'não reproduzido' ou 'inconclusivo' para a revisão e o ambiente testados, embora uma falha na reprodução possa não significar que a descoberta foi corrigida. Desenvolvedores podem solicitar ao CodeRabbit Agent a implementação de uma correção e a abertura de um PR, inspecionando a descoberta, a correção proposta e as evidências de suporte. As equipes também podem configurar limiares de gravidade para criar tickets automáticos em Jira ou Linear e rastrear a remediação em seu fluxo de trabalho existente. Conectar a descoberta da vulnerabilidade, suas evidências e uma correção proposta ajuda as equipes a agir enquanto o contexto ainda está fresco, levando a mudança através da revisão, teste e lançamento.
O CodeRabbit recentemente comprometeu até US$ 1 milhão em Deep Scans gratuitos para ajudar organizações a encontrar e corrigir vulnerabilidades ocultas. Em Deep Scans realizados em um período de 10 dias no início de novembro, o CodeRabbit Secure registrou cerca de 53.000 descobertas de alta ou crítica em aproximadamente 2.000 organizações. Mais de 10.000 descobertas já foram corrigidas, incluindo 1.049 classificadas como altas ou críticas. Algumas das correções implementadas incluíram a prevenção de execução de código arbitrário por JavaScript embutido em metadados de documentos de repositórios, a interpretação de linhas de assunto de e-mail como modelos executáveis e a injeção de SQL em requisições de transferência não autenticadas. À medida que os agentes produzem mais código e os atacantes se tornam mais capazes, a investigação usando análise semântica precisa se tornar parte regular da forma como o software é construído e mantido, ao lado das verificações de segurança existentes. As equipes devem começar com o repositório que sua organização mais valoriza e executar um Deep Scan com o CodeRabbit Secure.
Com reportagem de Brazil Valley
Source · The Register