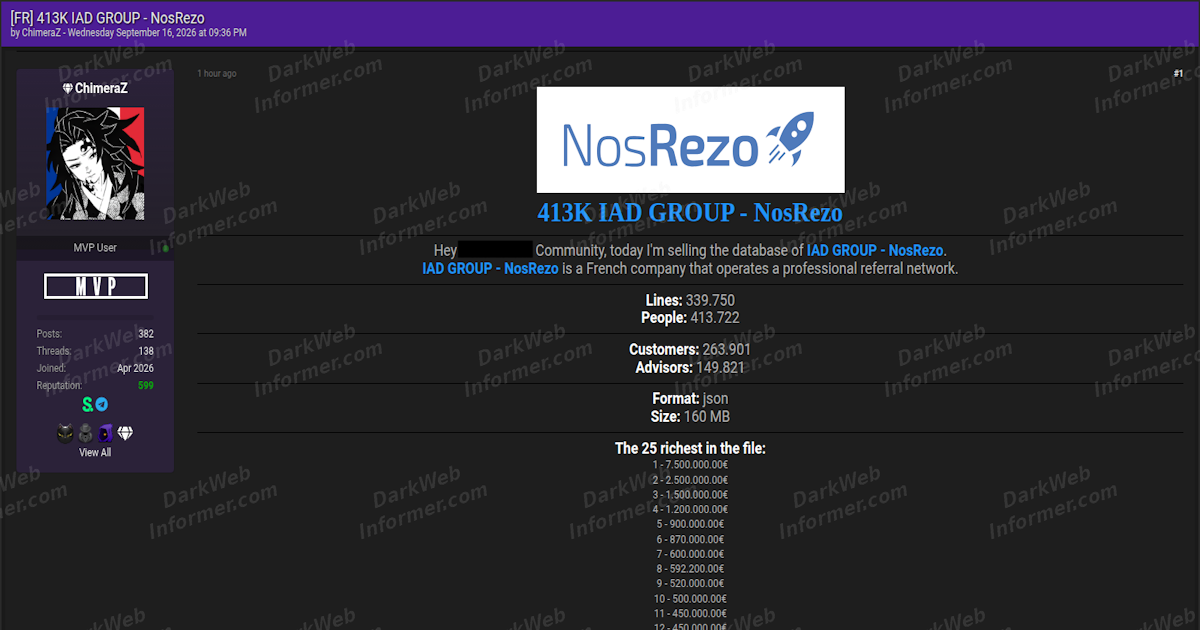
Um ator de ameaças, operando sob o pseudônimo "ChimeraZ", anunciou em um fórum da dark web a venda de um banco de dados que alega pertencer ao IAD Group - NosRezo, uma rede profissional de origem francesa. A oferta, observada em 16 de setembro, aponta para um arquivo com dados de 413.722 pessoas, entre clientes e consultores da plataforma.
Ainda que a autenticidade do vazamento não tenha sido verificada, os detalhes da suposta base de dados são alarmantes. Segundo reportagem do DarkWebInformer, o pacote inclui nomes, telefones, endereços e até valores de honorários de serviços prestados, criando um cenário fértil para ataques de engenharia social e fraudes financeiras.
A anatomia da oferta
O anúncio de "ChimeraZ" segue um padrão cada vez mais comum no mercado de dados roubados. O arquivo, com 160 MB em formato JSON, é oferecido com um preço "a combinar", com pagamento exigido na criptomoeda Monero (XMR) para dificultar o rastreamento. Para provar a veracidade do material, o vendedor disponibiliza uma amostra de mil registros.
Embora o método de obtenção dos dados não tenha sido divulgado, a estrutura organizada das informações — separando clientes, consultores, contatos e dados de serviços — sugere que a origem provável seja um repositório interno da empresa, como um banco de dados de aplicação. Isso aponta mais para uma falha de segurança interna do que para um ataque de força bruta externo.
O risco contextual
O principal perigo deste suposto vazamento não reside apenas na exposição de informações de identificação pessoal (PII). A combinação de dados de clientes, consultores e, crucialmente, valores de honorários, permite a criação de golpes altamente personalizados e convincentes.
Um fraudador poderia, por exemplo, contatar um cliente se passando por seu consultor, citando o nome, o serviço prestado e o valor exato da transação para solicitar um pagamento falso ou obter mais informações sensíveis. Esse nível de detalhe contextual aumenta drasticamente a taxa de sucesso de ataques de phishing e personificação.
O caso do IAD Group, sendo a alegação confirmada ou não, funciona como um alerta. A sofisticação dos cibercriminosos transformou a proteção de dados em um desafio que vai além de simplesmente proteger nomes e e-mails. A verdadeira vulnerabilidade muitas vezes está na interconexão das informações, que, nas mãos erradas, se torna o roteiro para o golpe perfeito.
Com reportagem de Brazil Valley
Source · DarkWebInformer