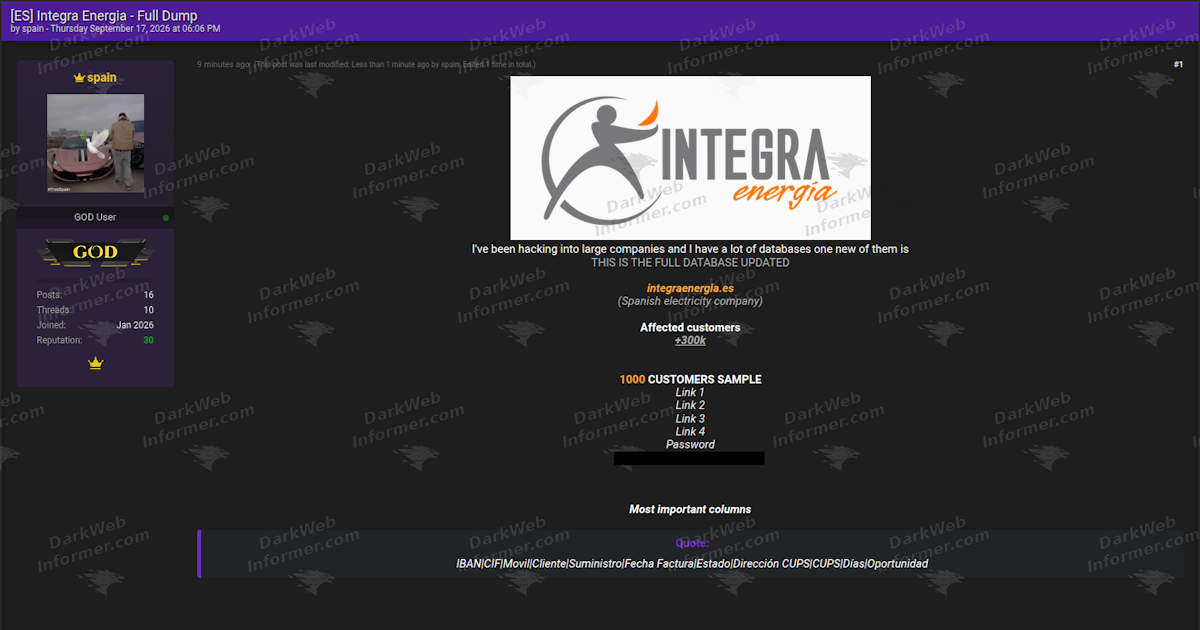
Um anúncio em um fórum da dark web colocou em alerta o setor de energia europeu. Um indivíduo alega ter posse do banco de dados completo e atualizado da Integra Energía, uma companhia de eletricidade da Espanha, com informações de mais de 300 mil clientes. Embora a alegação não tenha sido verificada, a amostra e a descrição dos dados são suficientemente detalhadas para causar preocupação.
O episódio, reportado pelo site de inteligência de ameaças DarkWebInformer, ilustra uma nova fronteira de vulnerabilidade para setores de infraestrutura crítica. O valor aqui não reside apenas em dados pessoais ou financeiros, mas na combinação tóxica destes com informações detalhadas sobre o consumo de energia, um ativo informacional até então pouco explorado em vazamentos de grande escala.
A anatomia de um vazamento tóxico
O que torna o suposto vazamento da Integra Energía particularmente perigoso é a granularidade dos dados. A lista inclui nomes, números de celular, endereços, identificadores fiscais (CIFs) e, crucialmente, códigos de contas bancárias (IBANs). Essa combinação já seria suficiente para campanhas de phishing e fraude de identidade altamente eficazes.
O diferencial, no entanto, está nos dados específicos do setor elétrico: identificadores de ponto de fornecimento (CUPS), leituras de medidores, energia faturada, potência contratada e histórico de consumo por período. Com essas informações, um fraudador pode construir narrativas extremamente críveis para enganar clientes, seja para alterar dados de pagamento ou para instalar malware sob o pretexto de uma comunicação oficial da companhia elétrica. A sensibilidade é dupla: financeira e comportamental, já que os padrões de consumo podem revelar rotinas de residências e empresas.
Utilities na mira
O incidente serve como um alerta para as empresas de utilities em todo o mundo. A digitalização acelerada do setor, embora traga eficiência, expande a superfície de ataque. Repositórios de clientes que cruzam dados de faturamento, identidade e consumo são alvos de alto valor, e a proteção dessas bases de dados se torna tão crítica quanto a manutenção da própria rede elétrica.
A ausência de detalhes sobre como os dados teriam sido extraídos — se por uma falha interna, ataque de phishing a um funcionário ou exploração de vulnerabilidade — deixa em aberto o vetor da ameaça. A leitura é que, independentemente da veracidade desta oferta específica, ela estabelece um precedente e um modelo para ataques futuros contra um setor que é a espinha dorsal da economia moderna.
Seja a alegação autêntica ou um blefe, o anúncio já cumpriu um propósito: demonstrou o valor estratégico contido nos sistemas de faturamento de companhias de energia e sinalizou para outros atores maliciosos um novo e lucrativo campo a ser explorado.
Com reportagem de Brazil Valley
Source · DarkWebInformer