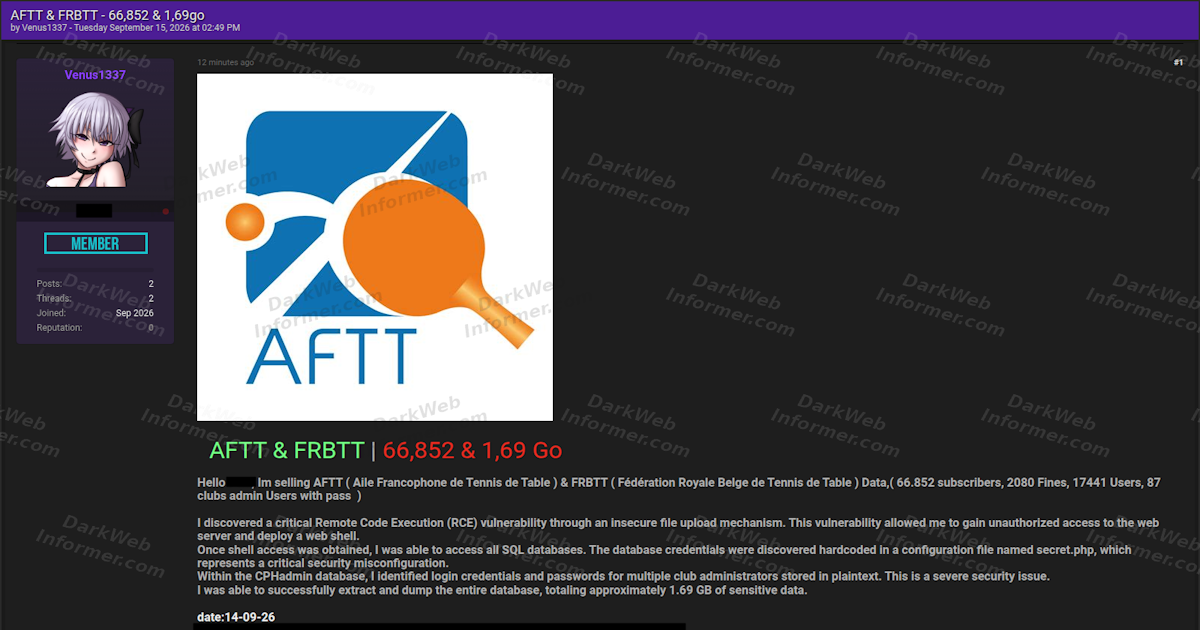
Um ator de ameaça, operando sob o nome "Venus1337", anunciou a venda de dados supostamente extraídos das federações de tênis de mesa da Bélgica, a AFTT (francófona) e a FRBTT (real belga). A alegação, reportada pelo Dark Web Informer, envolve 1,69 GB de informações que estariam à venda em um fórum da dark web.
O pacote incluiria dados de 66.852 assinantes e, mais criticamente, credenciais de 87 contas de administradores de clubes armazenadas em texto puro — ou seja, sem qualquer tipo de criptografia. Embora a alegação não seja verificada, o incidente serve como um estudo de caso sobre como falhas de segurança elementares podem levar a consequências desproporcionais, um roteiro de erros que se repete em organizações de todos os portes.
O manual do que não fazer
O método de ataque descrito pelo invasor é um compêndio de práticas de desenvolvimento há muito condenadas. A porta de entrada teria sido uma vulnerabilidade de execução remota de código (RCE) em um mecanismo de upload de arquivos. A partir daí, o ator alega ter implantado um web shell para obter persistência no servidor, garantindo acesso contínuo ao ambiente comprometido.
O passo seguinte foi encontrar credenciais do banco de dados SQL "hardcoded" — ou seja, escritas diretamente no código-fonte — em um arquivo chamado secret.php. A descoberta final, e mais alarmante, foi a de que senhas de administradores estavam salvas sem qualquer proteção. É o equivalente a deixar a chave do cofre anotada em um post-it colado na porta.
Efeito cascata
Se as alegações forem autênticas, o impacto vai além da exposição de dados dos membros, como nomes e afiliações. O risco principal reside na reutilização de credenciais. Administradores que usaram a mesma senha em outros sistemas — pessoais ou profissionais — estão agora vulneráveis a ataques de credential stuffing, nos quais hackers testam credenciais vazadas em massa em outras plataformas.
A presença de um web shell ativo e a vulnerabilidade de upload não corrigida significariam um risco contínuo de acesso não autorizado e manipulação de dados. O incidente ilustra um ponto crítico para qualquer organização que gerencia dados de usuários, seja uma federação esportiva amadora ou uma fintech: a segurança da informação não é um luxo, mas uma fundação.
O caso, ainda que restrito a um nicho esportivo na Europa, é um lembrete sóbrio. A complexidade das ameaças cibernéticas cresce, mas muitas vezes a porta de entrada continua sendo um erro primário, um descuido fundamental na arquitetura de software. A verificação da autenticidade do vazamento é o próximo passo, mas a lição já está posta.
Com reportagem de Brazil Valley
Source · DarkWebInformer