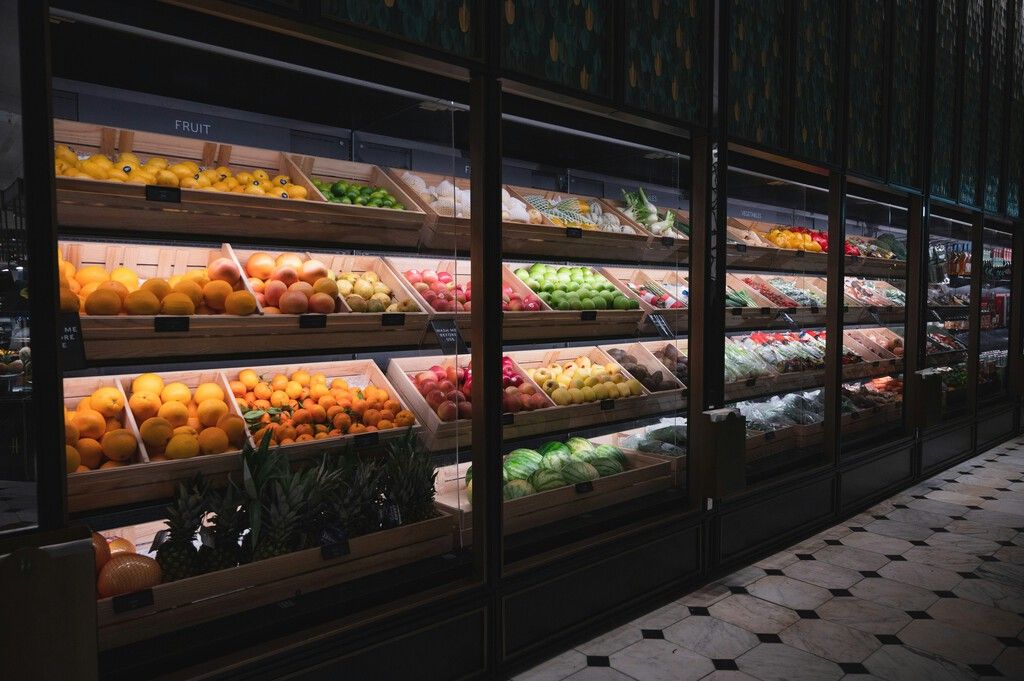
Ciberataques em larga escala desestabilizaram a operação de centenas de supermercados na Europa em outubro e novembro de 2026. As ações, que exploraram falhas em sistemas de refrigeração conectados à Internet das Coisas (IoT), resultaram em danos significativos, incluindo o derretimento de alimentos e até incêndios. As lojas afetadas, localizadas em países como França, Suécia, Bélgica, Luxemburgo e Estônia, viram suas temperaturas internas subirem drasticamente, comprometendo estoques e forçando o fechamento temporário de estabelecimentos.
O CEO da Intermarché, Thierry Cotillard, estimou perdas de dezenas de milhões de euros em um único dia apenas na França. A magnitude dos incidentes levou a fiscalia de Paris a abrir uma investigação, e o governo francês solicitou uma apuração pela agência nacional de cibersegurança. A onda de ataques se estendeu para outras nações europeias, com redes como Ahold Delhaize, Colruyt, ICA e Coop reportando problemas em suas unidades. A extensão do problema é vasta, com estimativas apontando para pelo menos 350 supermercados envolvidos.
Falhas em Sistemas de Refrigeração Conectados
O elo comum nos ataques parece ser o software que gerencia as unidades de refrigeração. A agência de cibersegurança da França (ANSSI) identificou que os sistemas afetados no país utilizavam os softwares AK-SC e AK-SM da empresa dinamarquesa Danfoss. A companhia admitiu que as unidades comprometidas executavam um firmware desatualizado. Uma investigação da empresa de segurança Claroty, publicada em agosto, já havia apontado falhas em controladores da Danfoss que poderiam permitir acesso não autorizado. Embora a Danfoss tenha atualizado seu firmware, o fato de milhares desses controladores ainda estarem acessíveis pela internet após os ataques, conforme relatado pela empresa de cibersegurança Tributech, expõe uma fragilidade persistente.
Os atacantes não parecem ter buscado roubar dados ou exigir resgate, mas sim executar comandos capazes de alterar o funcionamento dos sistemas de refrigeração. Relatos indicam que os sistemas foram forçados a um ciclo de descongelamento contínuo, com o tempo de descongelamento ampliado de uma hora para oito, atrasando alarmes e maximizando os danos. A facilidade com que tais sistemas físicos, essenciais para a operação de supermercados e outras infraestruturas críticas, podem ser explorados é um alerta.
O Papel da Inteligência Artificial
Embora não haja evidências diretas de que a inteligência artificial (IA) tenha sido utilizada nos ataques recentes, a preocupação com seu papel futuro é palpável. O Centro de Cibersegurança da Bélgica expressou apreensão de que a IA possa facilitar a exploração de vulnerabilidades por ciberatacantes. O Centro Nacional de Cibersegurança do Reino Unido projeta que programas maliciosos impulsionados por IA sejam usados em ataques de ransomware contra infraestruturas críticas até 2028, citando sistemas de aquecimento e refrigeração como exemplos de processos físicos dependentes de tecnologia.
A capacidade da IA de analisar e explorar falhas de segurança em escala e velocidade superiores às humanas representa um novo patamar de risco. Os ataques a supermercados demonstram como a dependência de sistemas conectados, mesmo sem o uso de IA, já pode gerar danos substanciais. A integração futura da IA nesses ataques pode tornar as vulnerabilidades ainda mais difíceis de prever e mitigar.
Implicações e Vulnerabilidades Amplas
O problema não se restringe a supermercados. A empresa Forescout identificou mais de 12.976 serviços de refrigeração expostos à internet em 99 países. Isso inclui hospitais, centros agrícolas, instalações farmacêuticas e plantas de processamento de alimentos. A superfície de ataque é vasta, e a desatualização de firmware e a acessibilidade de sistemas de controle industrial pela internet são falhas críticas que precisam ser endereçadas.
A promessa inicial da IoT em 2013 era de eficiência e automação. No entanto, a falta de investimento em segurança robusta e a proliferação de dispositivos com software desatualizado transformaram essa promessa em um vetor de ataque perigoso. A questão se torna ainda mais complexa com a ascensão da IA, que pode potencializar a capacidade destrutiva de futuros ciberataques.
Perguntas em Aberto
Quem são os verdadeiros responsáveis por esses ataques coordenados e qual a extensão de suas capacidades? A falta de identificação dos culpados, como apontado pelo Centro de Cibersegurança da Bélgica, sugere a complexidade em rastrear atacantes que podem operar com recursos significativos, possivelmente estatais. A análise sobre se a IA foi ou não utilizada, e como ela pode ser empregada futuramente, permanece em aberto e é crucial para a definição de estratégias de defesa.
A pergunta fundamental é: estamos preparados para proteger infraestruturas críticas contra ameaças que evoluem rapidamente, especialmente com o advento de ferramentas como a IA? A resposta a essa questão definirá a segurança e a resiliência de nossas sociedades em um mundo cada vez mais interconectado.
A série de ciberataques a supermercados europeus expôs a fragilidade de sistemas de IoT em infraestruturas essenciais. A combinação de softwares desatualizados e a crescente sofisticação das ameaças, potencialmente amplificadas pela IA, demandam uma revisão urgente das práticas de segurança cibernética no setor. Com reportagem de Brazil Valley
Source · Xataka