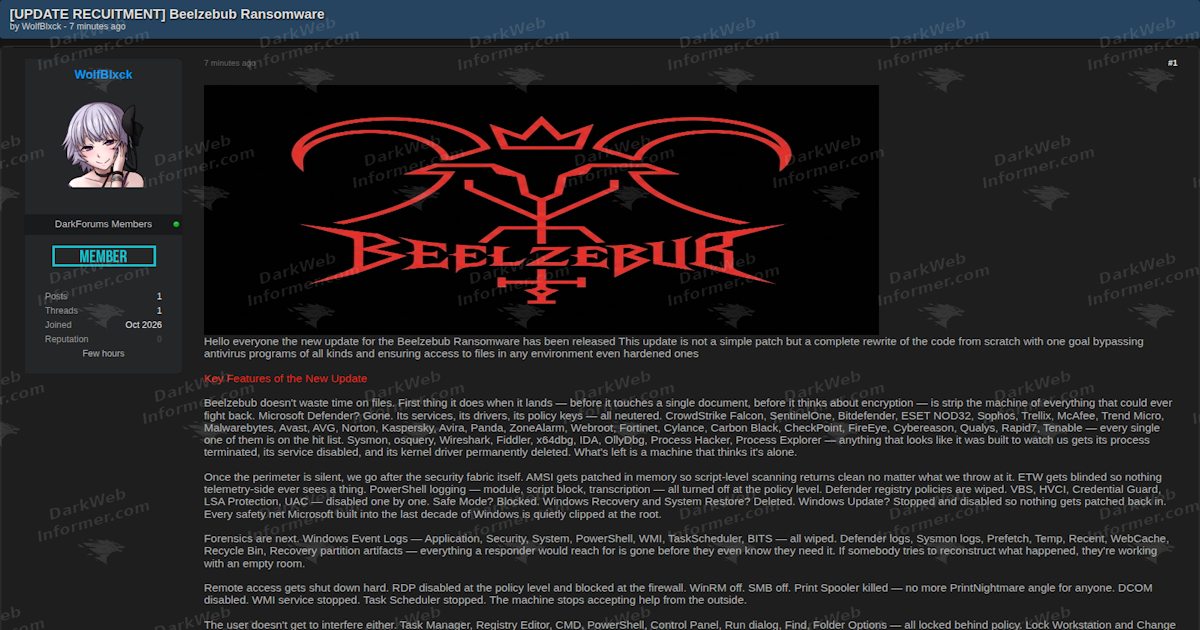
O panorama das ameaças cibernéticas está em constante evolução, e o ransomware Beelzebub demonstra essa dinâmica com o anúncio de uma reescrita completa de seu código-fonte. Segundo um post de recrutamento divulgado por um ator com o identificador "WolfBlxck", a nova versão do malware foi desenvolvida com ênfase aprimorada em desativar defesas de endpoint, suprimir telemetria e tornar a resposta a incidentes uma tarefa significativamente mais complexa para as vítimas.
Análise da Reescrita e Foco em Evasão
A nova iteração do Beelzebub promete capacidades avançadas de evasão. As alegações incluem a desativação ou interferência com produtos de segurança, como antivírus e soluções de detecção e resposta de endpoint (EDR). O malware supostamente visa interromper utilitários de monitoramento, ocultar atividades através da desativação de logs do PowerShell e da visibilidade do AMSI (Antimalware Scan Interface) e ETW (Event Tracing for Windows). Além disso, o anúncio menciona a remoção de componentes de recuperação, a limpeza de logs de eventos do Windows e outros artefatos forenses, e a desativação de controles de segurança do Windows. Essa abordagem multifacetada visa criar um ambiente propício para a execução do ataque, minimizando as chances de detecção e resposta.
Expansão da Operação e Recrutamento Estratégico
Paralelamente à atualização técnica, o grupo Beelzebub está em um esforço ativo de recrutamento. O ator "WolfBlxck" busca preencher três posições cruciais: um desenvolvedor, um testador de penetração e um negociador. Essa expansão sugere uma ambição de profissionalizar e escalar as operações. A inclusão de um negociador indica um foco contínuo no aspecto financeiro do ransomware, enquanto a busca por um desenvolvedor e pentester sugere a necessidade de aprimoramento contínuo das capacidades do malware e de suas táticas de exploração.
Novos Alvos e Táticas de Propagação
O anúncio de recrutamento também delineou as categorias de alvos preferenciais, incluindo hospitais, escolas e universidades, pequenas e médias empresas (PMEs) e provedores de nuvem locais. A escolha desses setores pode refletir uma estratégia de mira em organizações com infraestruturas de segurança potencialmente mais vulneráveis ou com maior probabilidade de pagar resgates devido à criticidade de suas operações. As táticas de propagação mencionadas incluem o uso de mídias removíveis e compartilhamentos de rede, métodos tradicionais, mas ainda eficazes, para disseminar o ransomware em ambientes corporativos.
Implicações para a Cibersegurança
A reescrita do Beelzebub e seu agressivo plano de recrutamento representam um desafio adicional para os profissionais de cibersegurança. A ênfase em desabilitar ferramentas de defesa e apagar rastros digitais exige que as organizações reforcem suas estratégias de detecção e resposta, focando em inteligência de ameaças e em mecanismos de resiliência que não dependam exclusivamente de ferramentas de segurança tradicionais. A capacidade de um grupo de ransomware se reestruturar e expandir com novas habilidades técnicas e operacionais sublinha a necessidade de vigilância contínua e adaptação no campo da cibersegurança.
Com reportagem de Brazil Valley
Source · DarkWebInformer