Criminosos cibernéticos encontraram uma nova e perigosa forma de explorar a popularidade do ChatGPT. Uma campanha de malware, identificada pela empresa de segurança Huntress, está utilizando GPTs personalizados — versões do chatbot criadas por terceiros e publicadas dentro do domínio oficial chatgpt.com — para infectar computadores com Windows. O objetivo é instalar um malware capaz de assumir o controle total do dispositivo da vítima.
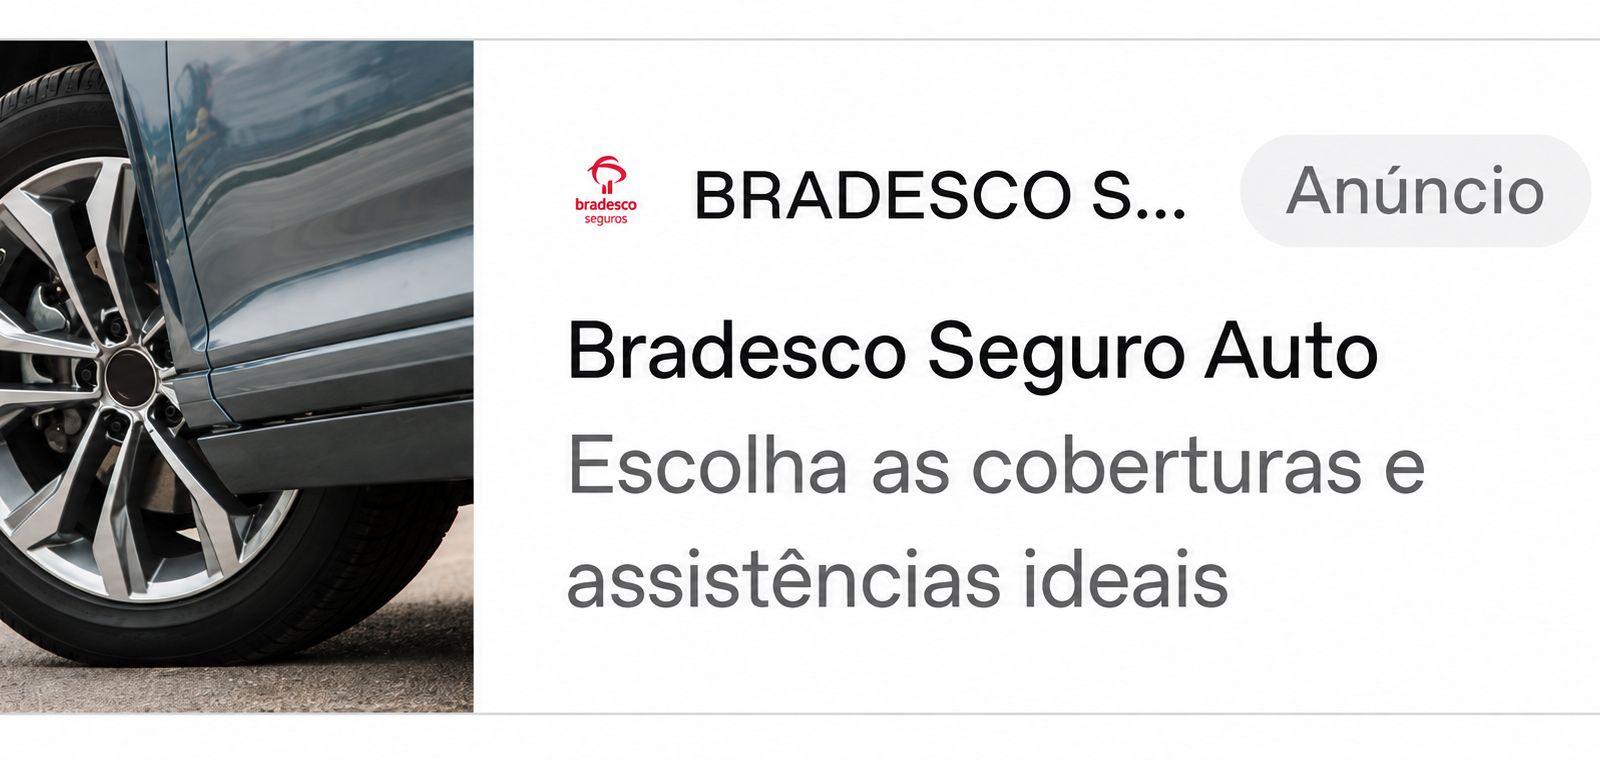
Um dos vetores de ataque mais convincentes é um GPT malicioso nomeado "Plus 5.6", que tenta se passar por um produto oficial da OpenAI. A fraude é potencializada por anúncios patrocinados no Google que direcionam usuários que buscam por "ChatGPT" diretamente para essas páginas comprometidas. A Huntress investigou pelo menos 40 incidentes associados à infraestrutura utilizada pelos atacantes, confirmando em dois casos que a infecção se iniciou a partir de um GPT personalizado malicioso hospedado no próprio chatgpt.com.
A engenharia social por trás do ataque
O ataque se inicia quando a vítima acessa um desses GPTs maliciosos. O fato de estarem hospedados no site oficial, exibindo chatgpt.com na barra de endereço, reduz a desconfiança inicial. Uma pista sutil, porém, é a identificação do criador como um membro da comunidade, e não um representante oficial da OpenAI. Ao interagir com o chatbot, a vítima é apresentada a um aviso falso de disponibilidade limitada do serviço. Em seguida, é oferecida a opção de prosseguir por um "domínio de backup", que na verdade redireciona para uma página hospedada no Google Sites, disfarçada para imitar uma verificação de segurança da Cloudflare.
É nesse ponto que a técnica conhecida como "ClickFix" entra em jogo. A vítima é instruída a copiar e executar um comando no prompt de comando do Windows (PowerShell), sob o pretexto de resolver um erro ou comprovar que é humana. Esse comando, ao ser executado, inicia uma cadeia de downloads e instala silenciosamente um arquivo MSI malicioso. Para dificultar a detecção por ferramentas de segurança, os criminosos empregam programas legítimos e assinados digitalmente para carregar componentes modificados do malware.
O trojan de acesso remoto e suas capacidades
Ao final do processo de infecção, o computador da vítima é comprometido por um Trojan de Acesso Remoto (RAT). Segundo a análise da Huntress, este tipo de malware confere aos atacantes um controle extenso sobre o dispositivo. Eles podem visualizar a tela do usuário, acessar e manipular arquivos, controlar a câmera e o microfone, capturar áudio do sistema e executar novos programas remotamente. Essa capacidade abre um leque de possibilidades para ações maliciosas, desde o roubo de dados sensíveis até a espionagem.
A OpenAI agiu para remover um dos GPTs denunciados pela Huntress em 25 de setembro, mas os pesquisadores observaram a rápida reintrodução de uma nova versão do "Plus 5.6" ligada à mesma campanha apenas dois dias depois. Mudanças posteriores na cadeia de infecção indicam que os responsáveis continuam a refinar suas operações, demonstrando a persistência e adaptabilidade desses grupos.
Implicações e vulnerabilidades em plataformas de IA
A exploração de GPTs personalizados no domínio oficial do ChatGPT expõe uma vulnerabilidade inerente a plataformas que permitem a criação e publicação de conteúdo por terceiros. Embora a OpenAI tenha removido instâncias maliciosas, a natureza aberta do ecossistema de IA abre portas para que táticas semelhantes sejam empregadas em outras plataformas. A confiança depositada em domínios conhecidos, combinada com táticas de engenharia social, como a solicitação de execução de comandos no sistema operacional, torna a proteção do usuário um desafio constante.
Embora não haja confirmação pública de vítimas brasileiras especificamente desta campanha, a natureza do ataque — dependente de engenharia social e anúncios em buscadores — não restringe sua atuação a um país. Usuários no Brasil e em outras partes do mundo estão sujeitos a golpes semelhantes. A principal recomendação de segurança é desconfiar de qualquer página que exija a execução de comandos no PowerShell ou em outras ferramentas de linha de comando do Windows durante processos de verificação ou login. Serviços legítimos e CAPTCHAs raramente, ou nunca, requerem tais ações do usuário.
Perguntas em aberto e o futuro da segurança em IA
O incidente levanta questões cruciais sobre a governança e a segurança de plataformas de IA generativa. Como garantir que os GPTs personalizados e outras ferramentas criadas por terceiros sejam seguros? Qual o papel das empresas de IA em monitorar e mitigar o uso indevido de suas plataformas para fins maliciosos? A rapidez com que os atacantes adaptam suas táticas sugere que a corrida entre desenvolvedores de segurança e cibercriminosos está longe de terminar. A capacidade de gerar conteúdo sintético e interativo, como os modelos de linguagem, também pode ser usada para criar iscas cada vez mais sofisticadas.
A contínua evolução das inteligências artificiais, com a proliferação de ferramentas criadas por terceiros, exige um aprimoramento constante das medidas de segurança. A confiança cega em interfaces familiares, como o domínio chatgpt.com, pode ser fatal. A engenharia social, aliada à capacidade de criar interfaces convincentes, representa um risco significativo que exige vigilância redobrada por parte dos usuários e maior rigor nas plataformas que hospedam essas tecnologias.
Com reportagem de Brazil Valley
Source · Canaltech