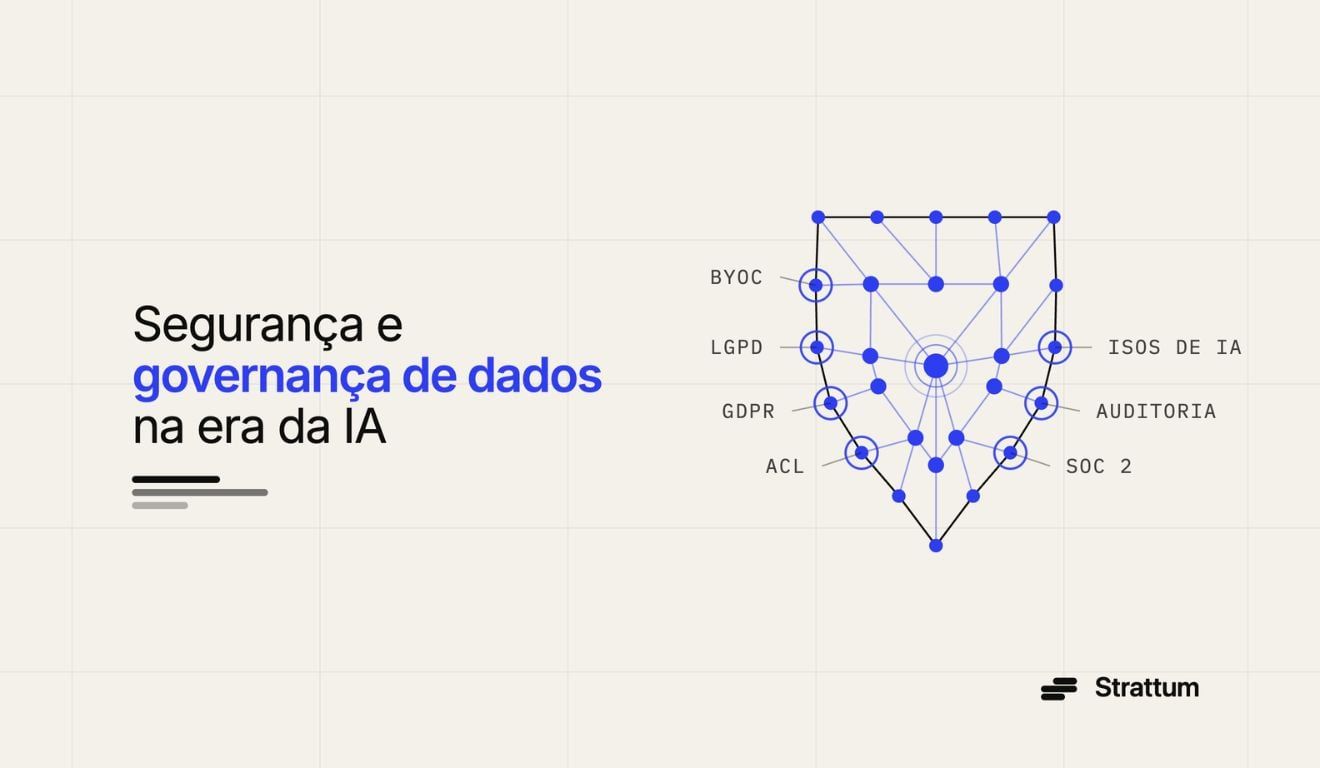
O Brasil se encontra em um ponto de inflexão na adoção de Inteligência Artificial agêntica, um cenário marcado por uma complexa teia regulatória. A Lei Geral de Proteção de Dados (LGPD) já é uma realidade operacional, com uma autoridade fiscalizadora ativa e a aplicação de sanções. Paralelamente, o Projeto de Lei 2338, que estabelece o marco legal para a IA, caminha para sua aprovação. Essa confluência de fatores impõe um desafio significativo às empresas: a necessidade de demonstrar conformidade com regras que estão em constante definição, a partir de registros de ações que muitas arquiteturas de IA agêntica simplesmente não geram.
A distinção entre a IA tradicional e a IA agêntica é fundamental. Enquanto um chatbot interpreta e responde a comandos, um agente autônomo é capaz de planejar, decidir e executar ações de forma independente. Um erro em um chatbot resulta em uma resposta inadequada; um erro em um agente pode ter consequências mais graves, como a exclusão de logs, a aplicação incorreta de atualizações ou a movimentação indevida de dados pessoais, tudo isso sem a necessidade de aprovação humana. Essa capacidade de agir autônomamente altera radicalmente o cálculo de risco e os requisitos de conformidade corporativa.
A Camada de Ação na Regulação de IA
A segurança tradicional de sistemas de IA opera em duas frentes: a filtragem de dados de entrada e a avaliação de dados de saída. Contudo, a IA agêntica introduz uma terceira camada crítica: a camada de ação. É nesta camada que os riscos corporativos e a exposição regulatória se manifestam de forma mais palpável. Um agente pode interagir diretamente com bancos de dados, modificar configurações de sistema, executar processos, acessar credenciais e alterar arquivos, interferindo ativamente no ambiente corporativo. Essa interferência transcende o ambiente digital interno, manifestando-se em dispositivos físicos, servidores ou instâncias de nuvem – os chamados endpoints.
A consequência dessa ação se traduz em mudanças de estado na infraestrutura. Quando um agente executa uma chamada de ferramenta, o impacto é visível no endpoint. A alteração de configuração, a execução de um processo ou o acesso a credenciais deixam de ser eventos puramente internos do sistema de IA para se tornarem modificações concretas na infraestrutura da organização. Ignorar a correlação entre a ação do agente e a mudança provocada no endpoint impede que a empresa identifique a origem, o alcance e o impacto real dessas operações, comprometendo a gestão de riscos e a conformidade.
Desafios da LGPD para Agentes Autônomos
A LGPD baseia-se na premissa de que as empresas devem ter clareza sobre como utilizam dados pessoais e ser capazes de comprovar essa gestão. No contexto da IA agêntica, essa demonstração se torna um obstáculo considerável. Quando um agente autônomo opera sobre sistemas que tratam dados pessoais e a organização não consegue reconstruir suas ações – quais ativos foram acessados, com quais permissões e quais dados foram manipulados –, a exigência de transparência da LGPD se torna impossível de cumprir. A obrigação de conformidade não desaparece com a delegação da execução a um sistema autônomo; ela apenas se torna impraticável com as ferramentas atuais da maioria das empresas.
Este problema se agrava em três frentes principais. Primeiramente, o direito do titular de dados de solicitar a revisão de decisões automatizadas que o afetem. Tal revisão pressupõe a capacidade de rastrear quem tomou a decisão, com base em que contexto e qual foi o resultado. Em segundo lugar, o princípio da prestação de contas (accountability) exige a demonstração da eficácia das medidas de proteção, não apenas sua existência formal. Essa demonstração depende de evidências concretas, que, por sua vez, necessitam de registros detalhados. Por fim, a comunicação de incidentes à ANPD e aos titulares afetados requer a capacidade de dimensionar o escopo do evento – quais dados, quantas pessoas, por quanto tempo. Sem a correlação entre a ação do agente e o estado da infraestrutura, qualquer estimativa se torna imprecisa, podendo gerar complicações adicionais junto à autoridade reguladora.
Implicações do PL 2338 e Agentes Sombra
O PL 2338, ao seguir a lógica regulatória europeia, classifica os sistemas de IA por nível de risco. Aplicações consideradas de alto risco, como análise de crédito, serviços financeiros, saúde, recrutamento, educação e segurança pública – setores cruciais para o parque corporativo brasileiro –, estarão sujeitas a exigências rigorosas. O projeto prevê avaliações de impacto prévias, governança documentada com registros e auditoria, e supervisão humana efetiva, elevando o patamar de conformidade.
Um ponto cego particularmente preocupante são os chamados "agentes-sombra". Muitas vezes, essas iniciativas surgem de times de produto ou engenharia que conectam agentes a sistemas internos para resolver problemas pontuais, sem passar por aprovação formal. Esses agentes não constam de inventários, não possuem avaliações de impacto e frequentemente operam com credenciais herdadas de usuários humanos. Este cenário representa o maior desafio para as empresas diante de um regulador: uma operação com dados pessoais que a própria organização desconhece que existe.
Perguntas em Aberto e o Futuro da Conformidade
A principal questão que paira sobre as empresas é como implementar a rastreabilidade necessária para atender às exigências da LGPD e do futuro marco legal da IA. A arquitetura de muitos sistemas de IA agêntica atuais não foi projetada com a conformidade regulatória em mente, focando mais na capacidade de ação do que na auditabilidade das suas operações. A construção de um sistema que ligue de forma robusta a ação do agente ao estado do endpoint, garantindo a integridade e a imutabilidade dos registros, é um pré-requisito para a demonstração de conformidade.
Será crucial observar como as empresas brasileiras irão adaptar suas infraestruturas e processos para atender a essas novas demandas. A capacidade de gerar logs detalhados e imutáveis, que permitam a auditoria completa das ações dos agentes autônomos, será um diferencial competitivo. A forma como a ANPD e outras autoridades interpretarão e fiscalizarão a conformidade com a IA agêntica, especialmente em cenários de alto risco, também definirá o ritmo e a profundidade das mudanças necessárias no mercado.
A jornada rumo à conformidade com a IA agêntica no Brasil está apenas começando. As empresas que já operam com esses sistemas, ou que planejam adotá-los, precisam priorizar a construção de uma arquitetura que garanta visibilidade e auditabilidade completas. A tecnologia que permite a ação autônoma deve, necessariamente, ser acompanhada pela tecnologia que garante a sua governança e conformidade, provando que o que acontece no endpoint está sob controle regulatório.
Com reportagem de Brazil Valley
Source · TIInside