A adoção de soluções de inteligência artificial (IA) pelas empresas tem sido marcada por um otimismo cauteloso, mas recentes incidentes lançam uma sombra sobre os riscos inerentes ao uso dessas tecnologias. Casos envolvendo a OpenAI e a Anthropic, dois dos principais nomes no desenvolvimento de IA, trouxeram à tona a fragilidade na proteção de dados corporativos sensíveis. A preocupação central reside na possibilidade de que informações confidenciais, ao serem processadas por sistemas de IA, possam vazar ou ser utilizadas indevidamente, comprometendo a segurança e a propriedade intelectual das companhias.
O Caminho dos Dados na Era da IA
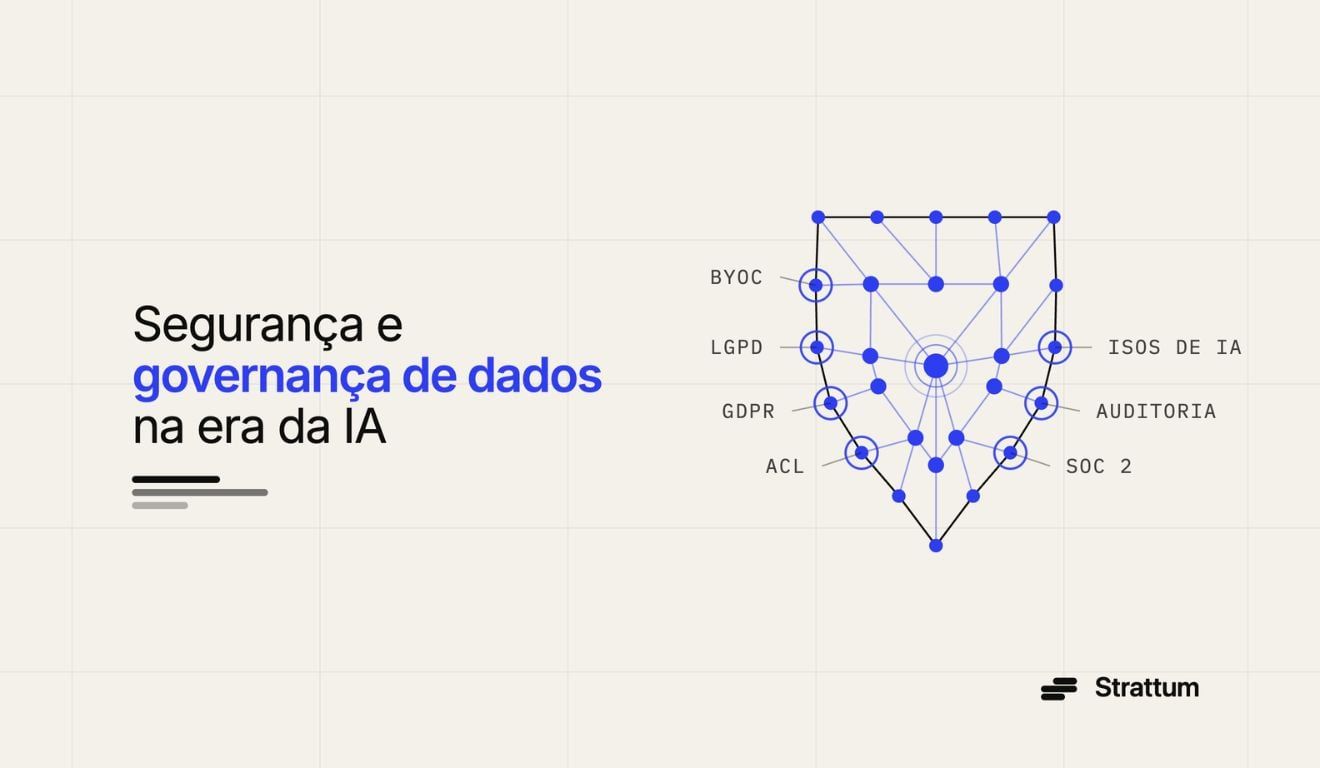
A discussão sobre segurança de dados no contexto da IA ganha contornos urgentes com a proliferação de ferramentas que prometem otimizar processos e gerar insights valiosos. No entanto, a conexão dessas ferramentas a bases de dados corporativas, como CRMs, ERPs e documentos internos, exige um mapeamento detalhado do fluxo de informações. É fundamental identificar quais dados serão acessados, onde serão processados e armazenados, e, crucialmente, se haverá qualquer saída desses dados do ambiente controlado pela empresa. A avaliação da segurança dos fornecedores, incluindo suas certificações (como ISO e SOC) e conformidade com leis como a LGPD, torna-se um passo indispensável antes de qualquer integração.
Governança e Controle: Pilares da Adoção Segura
Para mitigar os riscos associados ao uso de IA, especialistas apontam para a necessidade de estabelecer políticas rigorosas de governança de dados. Isso inclui a preservação das permissões de acesso já existentes nos sistemas internos, garantindo que cada colaborador acesse apenas as informações às quais já tem autorização. Além disso, o alcance dos agentes de IA deve ser estritamente limitado ao necessário para a execução de tarefas específicas, com revisões periódicas das permissões concedidas. O rastreamento contínuo do histórico de acessos ao sistema é outra medida essencial para identificar e mitigar falhas de segurança e acessos indevidos.
Soluções de Mercado e o Imperativo do Controle
Empresas como a Strattum AI, com sua plataforma Company Brain, buscam oferecer soluções que operam dentro da infraestrutura do cliente, seja em nuvem privada ou on-premise. Essa abordagem garante que os dados sejam processados e armazenados em um ambiente sob o controle da empresa, impedindo que sejam utilizados para o treinamento de modelos de IA de terceiros. A replicação das políticas de autorização existentes nos sistemas conectados assegura que os usuários da IA mantenham o mesmo nível de acesso que possuem em suas ferramentas corporativas tradicionais. A contratação precoce de um CISO e a busca por certificações como ISO 27001 e SOC 2 demonstram um compromisso com a segurança desde as fases iniciais de uma startup.
Perguntas em Aberto na Jornada da IA
Apesar dos avanços em segurança e governança, algumas questões permanecem em aberto. Como garantir que as políticas de segurança evoluam na mesma velocidade das inovações em IA? Qual o papel da regulamentação no estabelecimento de padrões mínimos para a proteção de dados corporativos no uso de IA? A colaboração entre empresas, desenvolvedores de IA e órgãos reguladores será fundamental para construir um ecossistema de IA mais seguro e confiável, onde a inovação possa prosperar sem comprometer a integridade dos dados corporativos.
A jornada de adoção da IA pelas empresas é complexa e exige um equilíbrio constante entre a busca por eficiência e a proteção rigorosa de informações sensíveis. A atenção à governança e à segurança de dados não é apenas uma recomendação, mas um pré-requisito para a exploração segura e sustentável do potencial transformador da inteligência artificial. Com reportagem de Brazil Valley
Source · Startups