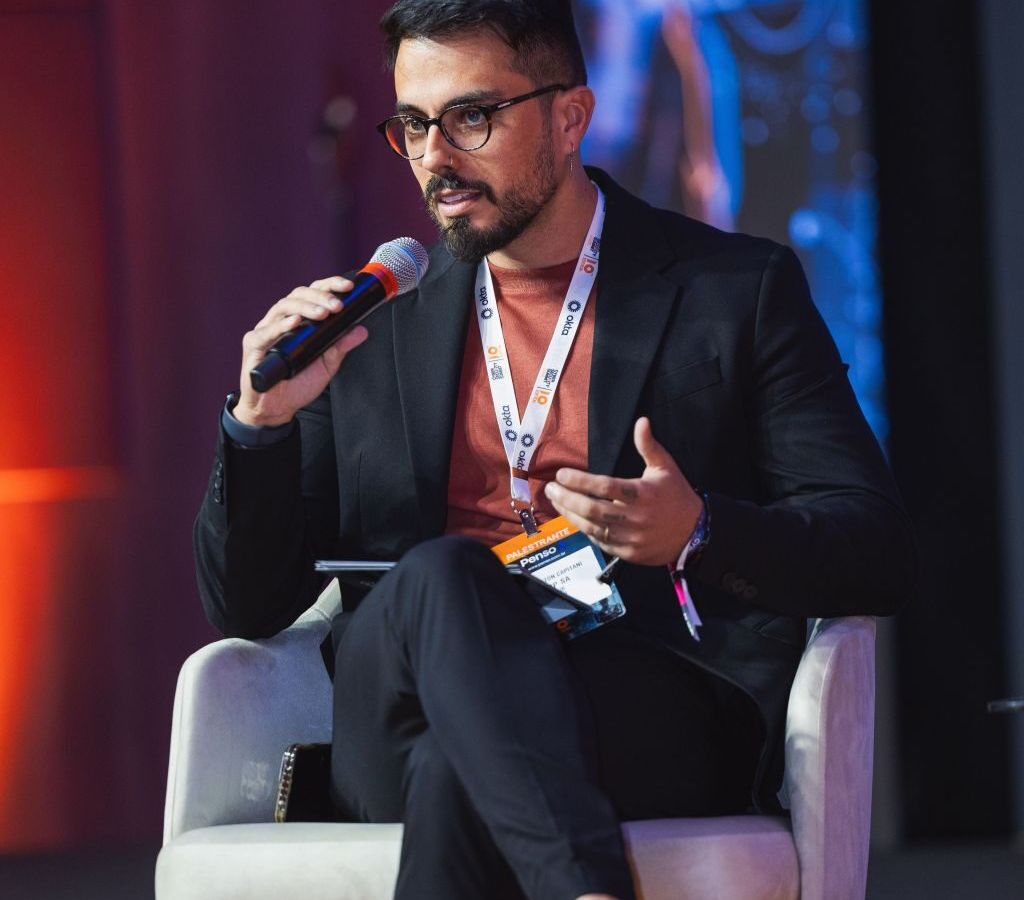
A rápida expansão da inteligência artificial (IA) nas empresas, impulsionada por áreas de negócio como jurídico e financeiro, cria um novo e complexo desafio para a segurança da informação. Sem uma governança robusta e um acompanhamento adequado, as organizações correm o risco de não apenas falhar na automação de processos, mas de "automatizar o caos", como alerta Wellington Capitani, CISO da Zamp. A velocidade com que novas tecnologias são implementadas, muitas vezes sem um entendimento profundo dos processos subjacentes, pode gerar ineficiências e custos inesperados.
O Perigo de Automatizar o Caos
A adoção descentralizada da IA, onde departamentos fora da TI desenvolvem suas próprias aplicações, exige uma mudança de paradigma na segurança. A estratégia tradicional, focada em um controle centralizado de TI, torna-se insuficiente diante de iniciativas dispersas. Capitani enfatiza que a inovação em IA precisa ser acompanhada de uma análise criteriosa dos impactos e riscos. "Quando a gente não conhece esses processos o suficiente para saber como automatizá-los de maneira eficiente, a gente automatiza o caos", afirmou o executivo durante o Cyber Security Summit 2026. Essa abordagem sublinha a importância de integrar a segurança desde as fases iniciais do desenvolvimento, um conceito conhecido como "shift left", que vai além da tecnologia e se concentra no posicionamento estratégico da área de segurança dentro do ciclo de inovação.
Segurança como Parceira Estratégica da Inovação
Na Zamp, a área de segurança da informação atua como uma parceira desde o início das iniciativas de IA. Essa participação antecipada permite a identificação proativa de riscos e o estabelecimento de controles antes que as aplicações se tornem complexas e difíceis de modificar. A relação entre segurança e áreas de negócio precisa ser mais próxima, com decisões sobre riscos sendo tomadas em conjunto, considerando as necessidades operacionais e os objetivos das equipes. O papel do Business Information Security Officer (BISO), que atua como ponte entre a segurança e as unidades de negócio, torna-se fundamental para traduzir requisitos técnicos em necessidades operacionais e vice-versa, garantindo que as decisões sejam colaborativas e bem fundamentadas.
Repensando Equipes e Orçamentos para a Era da IA
A disseminação da IA generativa e a autonomia das áreas de negócio para desenvolver soluções desafiam os modelos tradicionais de dimensionamento de equipes e orçamentos de segurança. Se antes o foco estava na estrutura de TI, agora é preciso considerar um volume crescente de iniciativas que demandam acompanhamento. A dificuldade reside em garantir que a capacidade das equipes de segurança acompanhe a quantidade e a complexidade das inovações. Além disso, a exigência de retorno sobre investimento (ROI) para a segurança da informação, frequentemente mais rigorosa que para projetos de IA, precisa ser revista. Soluções de IA, especialmente as baseadas em modelos de consumo de tokens, podem gerar custos operacionais elevados se não houver um acompanhamento e controle adequados, exigindo uma demonstração clara de valor para o negócio.
Perguntas em Aberto na Adoção da IA
Ainda persistem desafios na mensuração do valor e dos custos das aplicações de IA, não apenas para os profissionais de segurança, mas também para as lideranças que implementam essas tecnologias. A capacidade das equipes de segurança em acompanhar a velocidade da inovação e a necessidade de demonstrar o ROI de forma clara são pontos cruciais. O varejo, setor em que a Zamp atua, enfrenta o desafio adicional de manter a disponibilidade em operações de larga escala, onde a automação de processos, se mal executada, pode ter impactos significativos na operação. A questão central permanece: como garantir que a adoção da IA resulte em eficiência e segurança, e não em um caos automatizado?
Com reportagem de Brazil Valley
Source · TIInside