Um pesquisador holandês de cibersegurança afirma ter descoberto seis vulnerabilidades de dia zero (zero-days) no firmware de controladores de refrigeração da Danfoss em menos de uma hora. Carlo Meijer, da consultoria Midnight Blue, examinou o firmware AK-SM800A, versão 5.3.2, e entregou uma avaliação contundente sobre as defesas do fornecedor contra corrupção de memória.
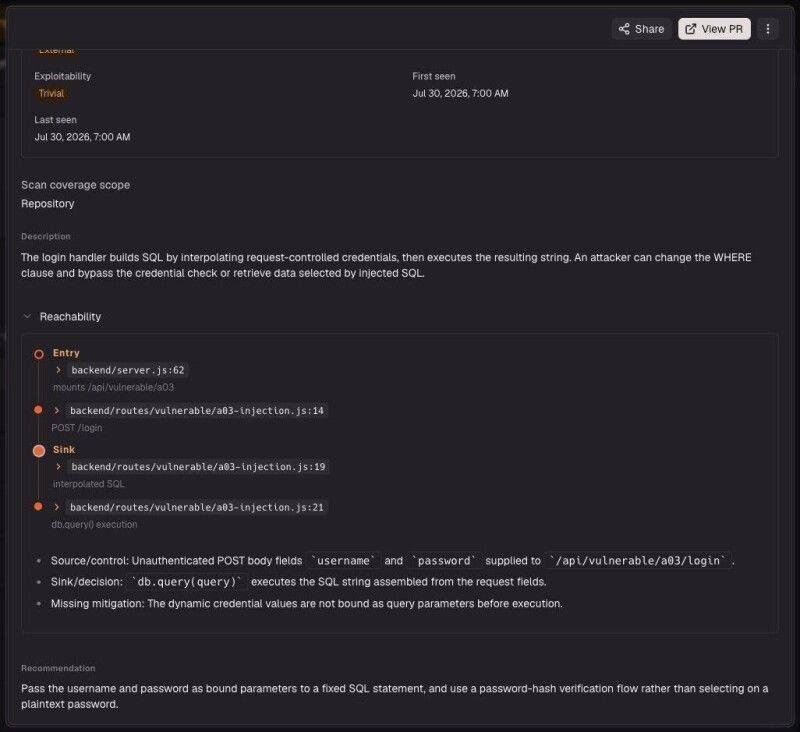
O Centro de Cibersegurança da Bélgica (CCB) alertou que as falhas podem permitir que atacantes assumam o controle dos dispositivos sem necessidade de credenciais, potencialmente mantendo o acesso mesmo após reinicializações ou desativando completamente os controladores. Meijer relatou ter encontrado falhas em locais onde a função strcpy() era usada de forma excessiva e sem verificação adequada do buffer de destino. Ele demonstrou que era possível acionar um 'segfault' com um comando cURL de uma linha. O pesquisador destacou que, embora um travamento remoto seja preocupante, a capacidade de explorar o 'buffer overflow' para obter execução remota de código (RCE) é um problema muito mais grave.
Falhas de Segurança em Dispositivos Industriais
Meijer observou que a exploração de 'buffer overflows' em sistemas ARM Linux sem mitigações é um processo relativamente direto para desenvolvedores experientes. Ele acrescentou que a aplicação explorada rodava com privilégios de 'root', o que facilita ainda mais a ação maliciosa. Mesmo o modo de autenticação mais restrito, o 'session control', introduzido em firmwares posteriores para bloquear acessos não autenticados, apresentava uma falha de corrupção de memória. Meijer descreveu a vulnerabilidade final como um bug trivial de corrupção de memória pré-autenticação que, com algum esforço adicional, poderia ser transformado em RCE.
Implicações para a Cadeia de Suprimentos
A possibilidade de manter acesso após reinicializações, semelhante a implantes como Saltwater e Firestarter, foi considerada viável por Meijer, pois os controladores não utilizam os recursos de 'secure boot' do processador. Em tal cenário, um atacante poderia manter o acesso remoto ou implantar um 'payload' com acionamento por tempo para um segundo ataque, aumentando o dano, por exemplo, ao estragar lotes de alimentos. Alternativamente, os atacantes poderiam simplesmente apagar a memória flash ou instalar uma atualização de firmware malformada para 'brickar' os controladores, tornando-os permanentemente inoperáveis e exigindo substituições custosas e demoradas, um método similar aos empregados no ataque à rede elétrica polonesa em dezembro de 2025.
Recomendações e Defesas Inadequadas
A principal recomendação de Meijer para os operadores foi remover a exposição direta dos controladores à internet, em vez de alocar recursos escassos para correções pontuais. Ele criticou o conselho do fornecedor — rotação de credenciais, aplicação de patches e ativação do 'strict session control' — como insuficiente diante das falhas no código-fonte dos controladores. O CCB também instou os operadores a removerem a exposição à internet imediatamente, mas recomendou a aplicação de patches quando disponíveis. Além do uso liberal de strcpy(), Meijer criticou a ausência de mitigações padrão contra exploração, como 'stack canaries' e executáveis independentes de posição (PIE). Ele ressaltou que esses mecanismos são defesas padrão há décadas e sua ativação requer apenas a configuração correta do compilador, sem desculpa para aplicações voltadas para a rede que foram atualizadas recentemente não os possuírem.
Perguntas em Aberto e Próximos Passos
A Danfoss não respondeu aos contatos do The Register para comentar as descobertas. A empresa tem consistentemente evitado responder a pedidos de informação desde que foi implicada em ataques recentes a supermercados europeus, ao lado de outros fornecedores de controladores. A falta de resposta e a aparente ausência de práticas básicas de segurança em seus dispositivos levantam questões sobre a diligência da Danfoss em proteger sua cadeia de suprimentos e os sistemas críticos que seus produtos controlam. A comunidade de segurança cibernética agora aguarda se a Danfoss tomará medidas proativas para corrigir essas vulnerabilidades e melhorar sua postura de segurança em dispositivos IoT industriais. A ausência de mitigações padrão de segurança e a facilidade com que falhas críticas foram encontradas sugerem uma necessidade urgente de revisão profunda dos processos de desenvolvimento e segurança da empresa.
Com reportagem de Brazil Valley
Source · The Register