Aplicativos de alerta de emergência na Rússia e na Ucrânia foram comprometidos em ataques cibernéticos simultâneos, disseminando mensagens falsas sobre ameaças iminentes de mísseis e ataques nucleares. O incidente, ocorrido no domingo à noite, intensifica a guerra de informação e psicológica entre os dois países em conflito.
O aplicativo "Air Alert" da Ucrânia foi o primeiro a ser afetado. Pouco tempo depois da suspensão de um cessar-fogo em Kherson, cidadãos ucranianos receberam notificações falsas sobre perigos que incluíam combates de rua em Kiev, ataques químicos e riscos de radiação. A Força Aérea Ucraniana agiu rapidamente para desmentir os boatos, afirmando via Telegram que o aplicativo "provavelmente foi comprometido" e que não havia ameaça de radiação, pedindo calma e que os cidadãos seguissem os canais oficiais.
Guerra Cibernética e Psicológica
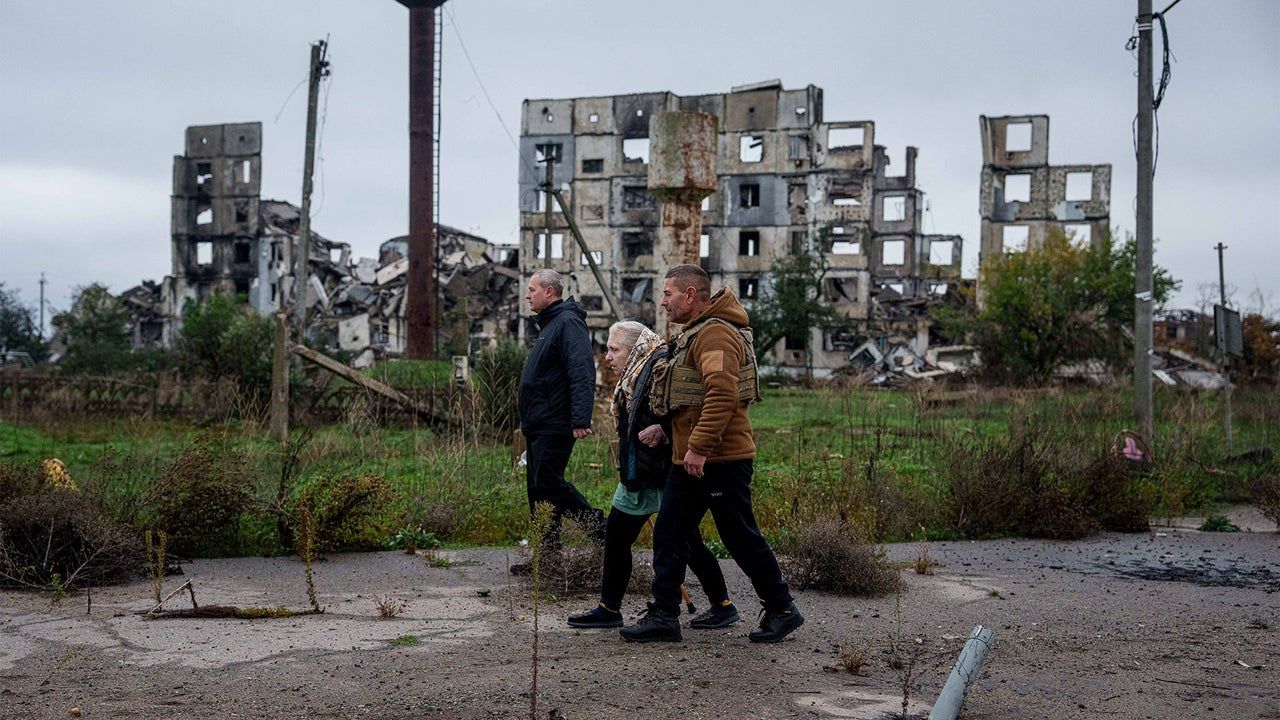
O ataque à Ucrânia ocorreu próximo ao horário de término de um cessar-fogo de seis dias em Kherson, que permitiu a evacuação de civis da cidade ocupada por tropas russas. A Rússia não concordou com a extensão do acordo, que encerrou formalmente no mesmo período em que os ucranianos começaram a receber as mensagens falsas. Oleksander Merezhko, presidente do comitê de assuntos externos do parlamento ucraniano, sugeriu que o ataque era parte da "guerra cibernética" russa, observando que uma das primeiras mensagens falsas, escrita em russo e mencionando um míssil "Oreshnik", era um indicativo de sua origem suspeita.
A Rússia, por sua vez, confirmou na madrugada de segunda-feira que seu aplicativo do Ministério de Situações de Emergência também foi alvo de um "massivo ciberataque". Mensagens alertando sobre ataques nucleares em "todas as regiões da Rússia", com referência a um drone de ataque ucraniano chamado "P1-Sun", foram enviadas aos dispositivos dos cidadãos. O ministério russo informou que estava trabalhando para corrigir a vulnerabilidade e restaurar a operação normal do aplicativo, que foi normalizado cerca de 90 minutos depois.
Desinformação e Confiança
O Ministério de Situações de Emergência russo enfatizou que um ataque ao aplicativo não significava um comprometimento do sistema nacional de alerta, que utiliza canais primários como sirenes, alto-falantes, SMS, televisão e rádio. O aplicativo móvel é considerado apenas um serviço de informação adicional. De forma semelhante, o Ministério de Assuntos Digitais da Ucrânia lembrou aos cidadãos as formas de receber alertas de emergência, como alertas nativos de iOS e Android, sirenes estatais e outras fontes oficiais, enquanto o aplicativo "Alarm!" esteve inoperante.
Esses ataques destacam a crescente sofisticação da guerra de informação, onde a desinformação é usada como uma arma para gerar pânico, minar a confiança nas instituições e desorientar a população. A disseminação de notícias falsas sobre ameaças nucleares ou químicas tem o potencial de causar caos social e psicológico, mesmo que os alertas sejam rapidamente desmentidos pelas autoridades.
Implicações e Resposta
A Rússia não acusou explicitamente a Ucrânia pelo ataque ao seu aplicativo, e as fontes oficiais russas afirmam que o serviço está funcionando normalmente. No entanto, a natureza coordenada e o momento dos ataques sugerem uma escalada na guerra híbrida, onde o ciberespaço se torna um campo de batalha tão importante quanto o físico. A capacidade de manipular sistemas de alerta de emergência representa um risco significativo para a segurança pública e a estabilidade em zonas de conflito.
A resposta de ambos os governos, focada em desmentir as informações falsas e reforçar os canais de comunicação oficiais, é crucial para mitigar o impacto psicológico e evitar o pânico generalizado. A comunicação clara e a rápida desmistificação de boatos são ferramentas essenciais para manter a confiança da população em momentos de crise.
Perguntas em Aberto
Fica em aberto a questão de quem são os responsáveis diretos pelos ataques e qual a extensão do dano à confiança pública em ambos os países. A capacidade de invasão de sistemas de alerta de emergência levanta preocupações sobre a resiliência de infraestruturas críticas em face de ameaças cibernéticas cada vez mais avançadas. A comunidade internacional, por sua vez, observa atentamente o desenvolvimento dessas táticas, que podem influenciar futuros conflitos.
A rápida normalização dos serviços e a comunicação oficial assertiva ajudaram a conter o dano imediato. Contudo, a memória de tais incidentes pode persistir, afetando a percepção pública sobre a segurança e a confiabilidade das informações em situações de crise. A necessidade de fortalecer as defesas cibernéticas e desenvolver protocolos mais robustos para a verificação de alertas é mais evidente do que nunca.
Esses incidentes sublinham a importância de uma vigilância constante e de uma estratégia robusta de ciberdefesa, não apenas para proteger infraestruturas críticas, mas também para combater a disseminação de desinformação que pode ter consequências devastadoras para a sociedade. A guerra de informação, cada vez mais, se prova uma arma poderosa e insidiosa.
Com reportagem de Brazil Valley
Source · The Register