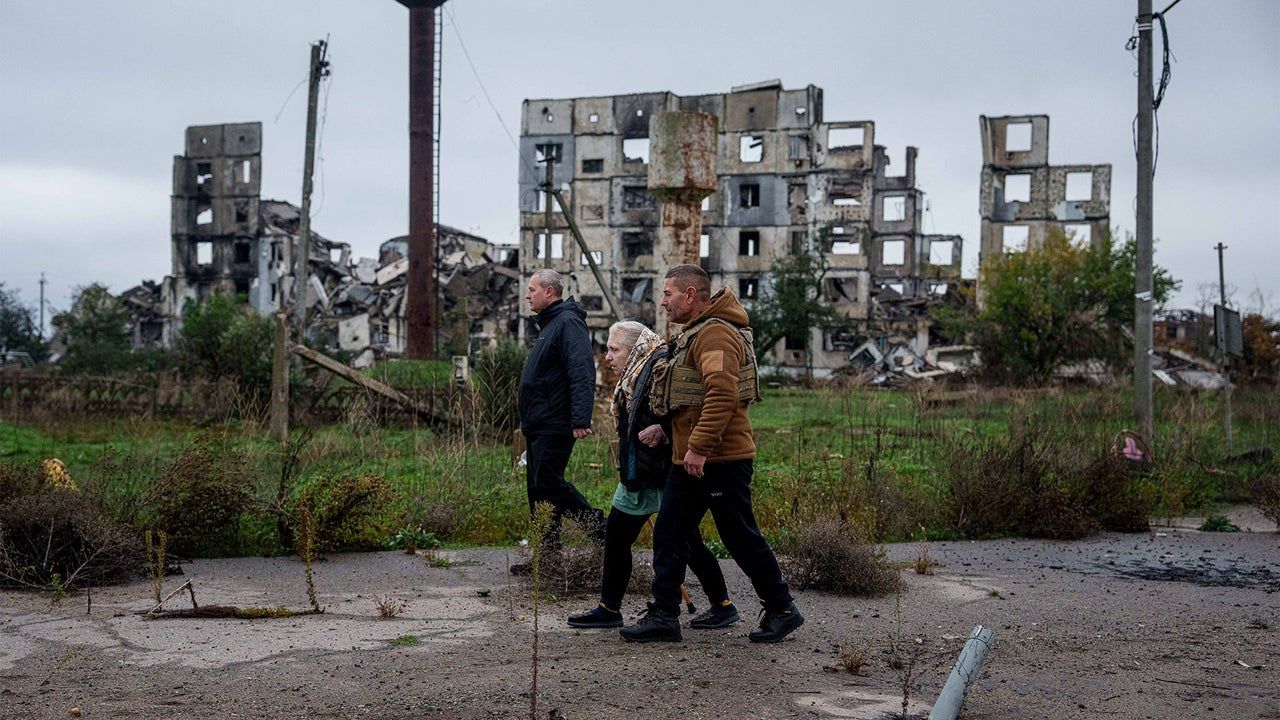
Autoridades na Ucrânia e na Rússia confirmaram que seus aplicativos móveis de alerta de emergência foram alvo de ataques cibernéticos no último domingo. Na Ucrânia, usuários receberam falsos avisos de uma ameaça nuclear iminente, com mensagens que mencionavam níveis de radiação elevados, ameaças químicas e distúrbios públicos em Kyiv. As mensagens, escritas em inglês com erros gramaticais e em uma mistura de russo e ucraniano, incluíam uma referência a um míssil balístico russo, o "Oreshnik". Um canal no Telegram sugeriu que o grupo de hackers Hitcore reivindicou responsabilidade pelo ataque ao sistema ucraniano, embora essa informação não tenha sido verificada independentemente.
Ataques e Desinformação em Zonas de Conflito
O ataque ao aplicativo de alerta de incursão aérea da Ucrânia, que os residentes utilizam para buscar segurança em meio aos bombardeios russos diários, causou a suspensão temporária do serviço. O Centro de Contramedidas de Desinformação estatal da Ucrânia aconselhou os usuários a monitorar outros canais de emergência em redes sociais e a confiar em alertas físicos enquanto o sistema era reestabelecido. Yurii Ihnat, porta-voz do comando da força aérea ucraniana, assegurou que o ciberataque não afetou as operações de segurança e defesa do país, pois o aplicativo é independente dos sistemas de comando militar. O incidente sublinha a sofisticação e a amplitude das táticas de guerra híbrida empregadas, onde a desinformação digital se torna uma arma tão potente quanto os ataques físicos.
Vulnerabilidades Digitais na Rússia
Paralelamente, as autoridades russas informaram que hackers acessaram o aplicativo móvel do Ministério de Situações de Emergência da Rússia, enviando alertas falsos em cerca de 33 das 89 regiões do país. O ataque ocorreu aproximadamente às 2:45 da manhã, horário de Moscou. O ministério russo afirmou que a vulnerabilidade digital explorada foi identificada e que medidas estão sendo tomadas para prevenir futuras brechas. Eles garantiram que o sistema de alerta público mais amplo, que inclui mensagens SMS, transmissões de mídia e sirenes, continua funcionando normalmente. O porta-voz do Kremlin, Dmitry Peskov, reconheceu que todas as agências estatais russas estão sob constante ameaça de ciberataques, muitos dos quais utilizam inteligência artificial, e enfatizou a necessidade de melhorar a cibersegurança dos recursos digitais governamentais.
Implicações e Ameaças Futuras
Os ataques coordenados a sistemas de alerta de emergência em ambos os lados do conflito destacam a crescente vulnerabilidade de infraestruturas críticas à manipulação e desinformação. A capacidade de hackers de disseminar pânico e confusão através de alertas falsos, especialmente em um contexto de guerra, representa um risco significativo para a segurança pública e a estabilidade. A menção ao uso de inteligência artificial por parte do Kremlin sugere uma escalada na complexidade e na capacidade desses ataques. A dependência de aplicativos móveis para comunicação de emergência, embora eficiente, também cria pontos de falha centralizados que podem ser explorados por atores maliciosos, com consequências potencialmente devastadoras.
Perguntas em Aberto
Ainda não está claro se os ataques na Ucrânia e na Rússia estão relacionados ou se foram orquestrados por um único ator ou grupo. A falta de verificação independente sobre a reivindicação do grupo Hitcore e a ausência de detalhes sobre as motivações dos perpetradores deixam um vácuo de informação. A capacidade de intervenção e resposta rápida de agências de cibersegurança em ambos os países será crucial para mitigar danos futuros. A investigação sobre a origem e os métodos exatos desses ataques é essencial para o desenvolvimento de defesas mais robustas contra a desinformação em tempos de crise. A evolução das táticas de guerra cibernética, incluindo o uso de IA, exige uma vigilância constante e uma adaptação contínua das estratégias de segurança digital.
Com reportagem de Brazil Valley
Source · Fast Company