A cada eleição, o debate sobre a segurança das urnas eletrônicas ressurge, alimentando tanto a confiança quanto a desconfiança no sistema. No entanto, por trás da simplicidade aparente de um voto digital, existe uma complexa arquitetura de segurança, meticulosamente construída para proteger a integridade de cada escolha depositada na urna. A lógica por trás dessa proteção não se baseia em uma única barreira intransponível, mas sim em um conjunto de controles independentes, projetados para serem verificados e auditados por diferentes entidades.
O processo de blindagem do voto começa muito antes de a urna chegar à seção eleitoral. O desenvolvimento dos sistemas, que culmina nas Eleições de 2026, envolveu a inspeção rigorosa dos códigos-fonte por oito entidades distintas, incluindo órgãos governamentais como o Senado Federal e a Controladoria-Geral da União (CGU), além de entidades da sociedade civil como a Sociedade Brasileira de Computação (SBC). Essa transparência inicial permite que especialistas busquem e identifiquem potenciais vulnerabilidades, um processo que se estende até mesmo a testes públicos onde investigadores tentam, ativamente, “invadir” os sistemas. As correções identificadas são então verificadas em testes posteriores, garantindo que as melhorias sejam efetivamente implementadas, sem comprometer o sigilo ou a integridade do voto.
Após a fase de desenvolvimento e testes, os programas são compilados e recebem uma assinatura digital e um lacre. A assinatura digital funciona como um selo de autenticidade, permitindo que qualquer pessoa verifique se o software que está sendo executado é o mesmo que foi oficialmente aprovado e lacrado pelo Tribunal Superior Eleitoral (TSE). Complementarmente, mecanismos de hash — sequências matemáticas geradas a partir dos arquivos — servem como impressões digitais digitais. Qualquer alteração em um arquivo modificaria seu hash, alertando imediatamente sobre uma possível adulteração e permitindo a comparação com as versões originais lacradas.
É crucial entender que, durante o período de votação, a urna eletrônica opera em um ambiente isolado. Ela não é conectada à internet, eliminando o risco de ataques remotos em tempo real. A transmissão dos resultados ocorre apenas após o encerramento da votação, utilizando sistemas próprios da Justiça Eleitoral, e mesmo quando redes de telecomunicações são empregadas nesse transporte de dados, elas funcionam meramente como um meio de passagem, com o conteúdo protegido por criptografia robusta.
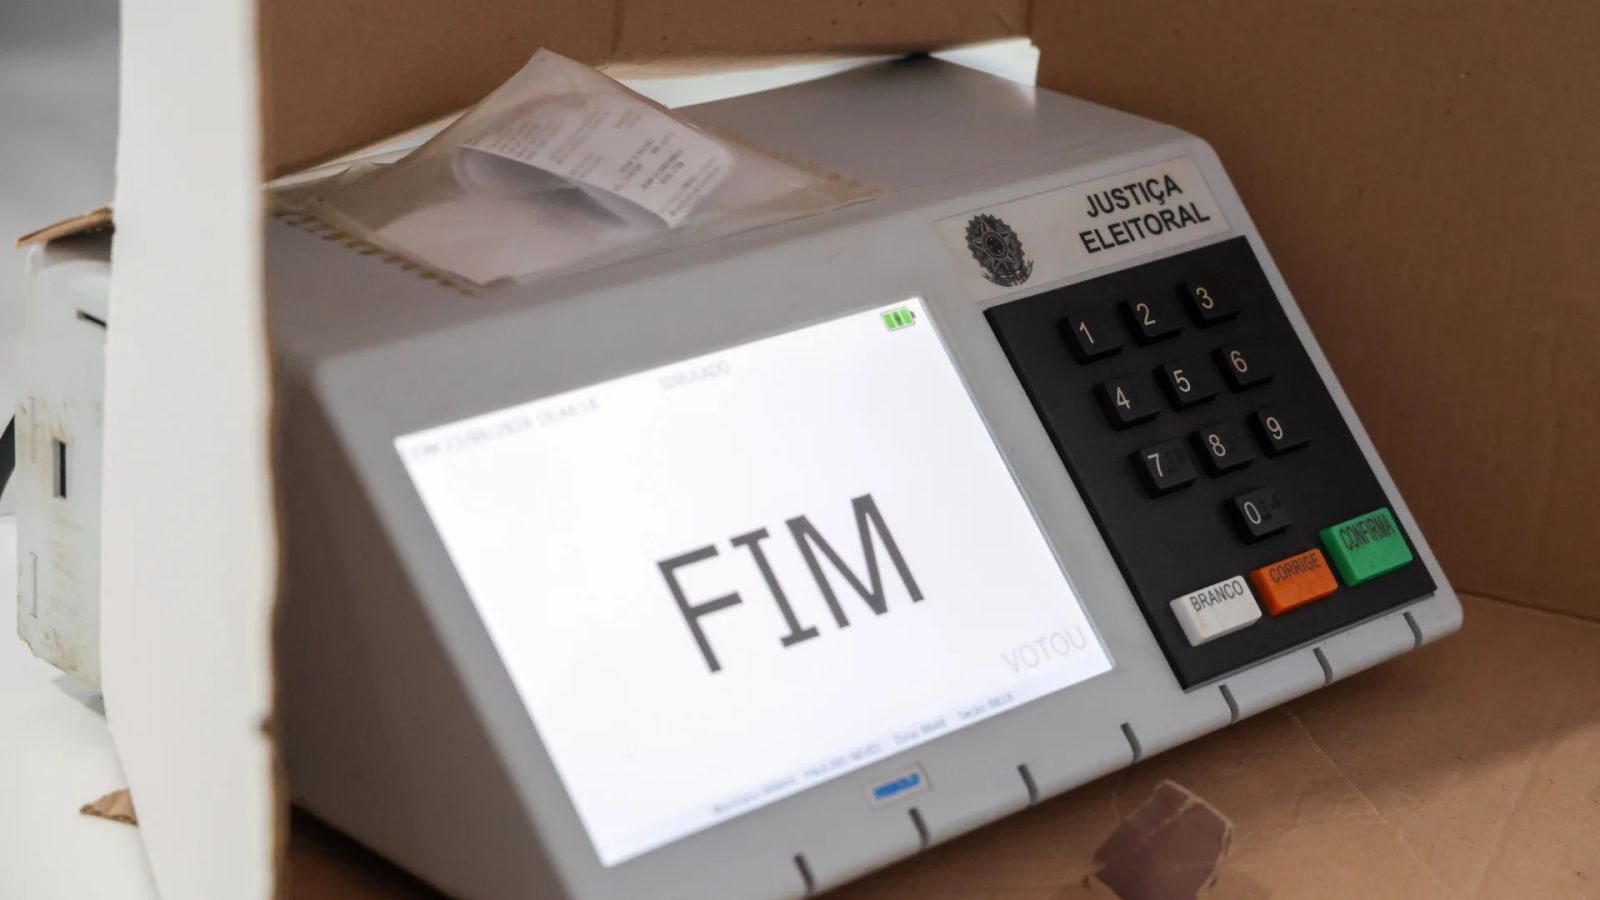
No dia da eleição, a segurança é reforçada com procedimentos adicionais. Antes do início da votação, cada urna imprime a “zerésima”, um relatório que atesta que nenhum voto foi registrado naquele equipamento. Esse documento é assinado pelos mesários e fiscais presentes. Além disso, o Teste de Integridade das Urnas Eletrônicas, realizado por amostragem em urnas sorteadas, submete os equipamentos a uma votação simulada, comparando os votos digitados com os resultados impressos. Em urnas selecionadas para auditoria, é possível verificar os hashes e as assinaturas digitais dos programas antes mesmo da emissão da zerésima. Ao final do dia, o Boletim de Urna (BU) é impresso em cada seção, detalhando os votos de todos os candidatos, brancos e nulos, e disponibilizado publicamente, permitindo que qualquer cidadão confira os resultados.
Com reportagem de Brazil Valley
Source · Canaltech