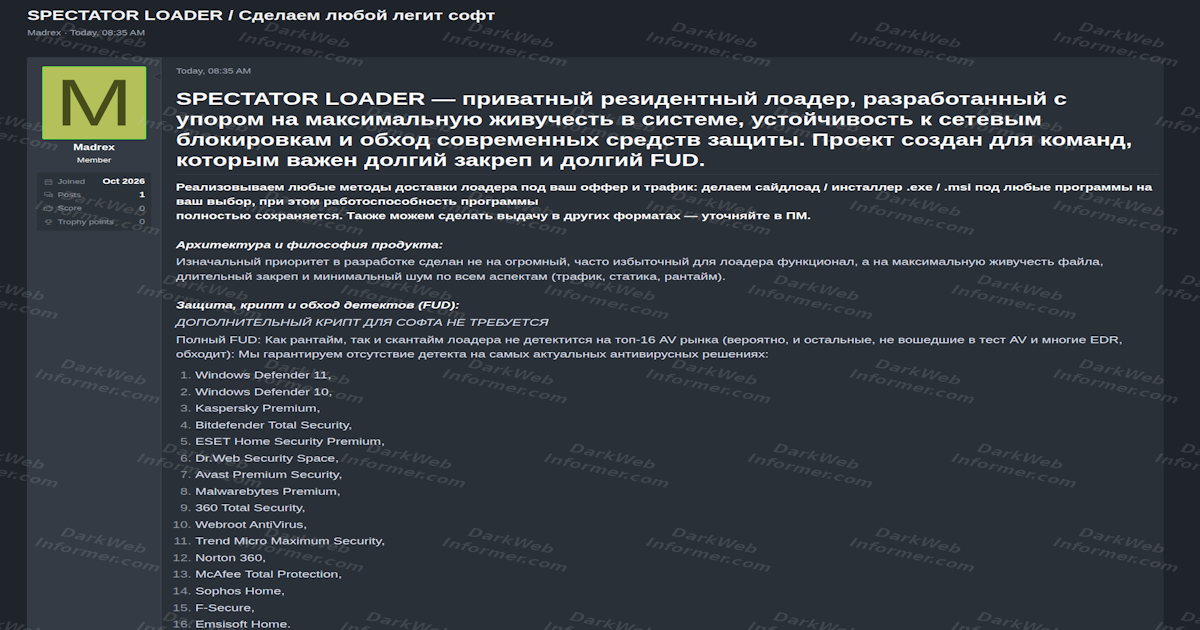
Um novo serviço de malware, batizado de Spectator Loader, está sendo anunciado em fóruns de língua russa, prometendo uma nova fronteira em evasão de segurança. O criador, que se apresenta como "Madrex", descreve o Spectator Loader como um "resident loader" privado, projetado para garantir persistência de longo prazo em sistemas comprometidos, ao mesmo tempo em que resiste a bloqueios e evita a detecção por produtos de segurança modernos. A publicidade do serviço destaca a capacidade de fugir de antivírus (FUD - Fully Undetected), um atributo altamente cobiçado no submundo cibernético.
O Que é o Spectator Loader?
Segundo as alegações de "Madrex", o Spectator Loader não é apenas mais um malware genérico. Ele se posiciona como uma ferramenta sofisticada, construída com técnicas customizadas para dificultar a análise e a detecção. Entre os recursos anunciados estão o uso de ofuscação personalizada, verificações anti-sandbox e o emprego de chamadas de sistema de baixo nível, projetadas para minimizar tanto a detecção estática (baseada em assinaturas) quanto a comportamental (baseada em atividades suspeitas). Essa abordagem visa tornar a identificação e a remoção do malware uma tarefa árdua para as equipes de segurança.
Mecanismos de Evasão e Gerenciamento Remoto
A promessa de "FUD" é central na estratégia de marketing do Spectator Loader. O anúncio afirma que o serviço pode detectar e contornar sandboxes, ferramentas de engenharia reversa, hypervisores e máquinas virtuais, ambientes frequentemente utilizados por pesquisadores de segurança para analisar malware. Além disso, alega-se que as diferentes compilações do loader são alteradas para reduzir a similaridade entre amostras, dificultando a criação de assinaturas genéricas que poderiam detectar múltiplos exemplares. Essa tática de variação constante é uma técnica conhecida para prolongar a vida útil de um malware no campo.
Complementando suas capacidades de evasão, o Spectator Loader oferece um conjunto robusto de funcionalidades de gerenciamento remoto. Os operadores podem coletar informações do sistema, executar payloads diretamente na memória (evitando a escrita em disco, que pode ser monitorada), transferir arquivos, controlar processos, realizar operações no registro e gerenciar o sistema de arquivos da máquina comprometida. Essa suíte de comandos permite que o malware seja usado em diversas fases de um ataque, desde o acesso inicial até a exfiltração de dados ou a implantação de outros malwares.
Implicações e Perguntas em Aberto
Se as capacidades anunciadas pelo Spectator Loader forem genuínas, ele representa um desafio significativo para a defesa cibernética. A combinação de persistência de longa duração com técnicas avançadas de evasão pode permitir que atores maliciosos estabeleçam pontos de apoio discretos em redes corporativas, operando sem serem detectados por períodos prolongados. Isso aumenta o risco de ataques mais complexos, como roubo de dados sensíveis, espionagem corporativa ou a preparação para ataques de ransomware em larga escala.
A natureza "privada" do serviço, anunciada em canais específicos, sugere que ele é direcionado a um público seleto de cibercriminosos, possivelmente com um custo elevado. A falta de hashes de malware, sessões de identificação ou domínios controlados visíveis nas capturas de tela fornecidas indica que a informação disponível se limita ao anúncio e aos contatos. A veracidade dessas alegações, no entanto, permanece por ser confirmada por análises independentes, que são cruciais para entender o real impacto e a eficácia do Spectator Loader no cenário de ameaças. A comunidade de segurança cibernética aguarda, com cautela, evidências concretas das capacidades que "Madrex" tão audaciosamente anuncia.
Com reportagem de Brazil Valley
Source · DarkWebInformer