A funcionalidade de vinculação de dispositivos, comum em aplicativos de mensagens como WhatsApp e Signal, está sendo explorada por autoridades na Alemanha para acessar conversas de suspeitos. A prática, detalhada por publicações como Netzpolitik, permite que a polícia conecte um computador sob seu controle à conta de um indivíduo, recebendo mensagens sem a necessidade de quebrar a criptografia ponta a ponta que protege as comunicações.
O Mecanismo de Acesso
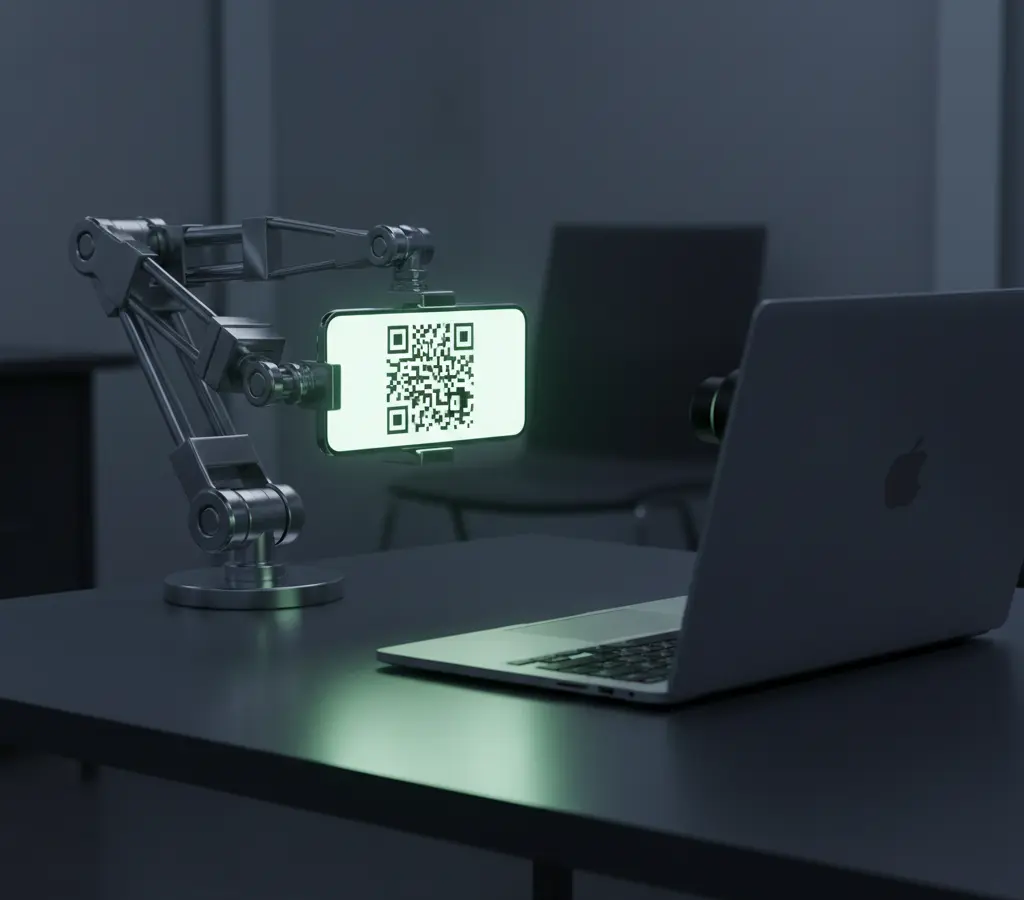
O acesso é viabilizado pela capacidade de aplicativos como WhatsApp Web e Signal Desktop de permitir o uso de contas em múltiplos dispositivos simultaneamente. Para que isso ocorra, é necessário que a conta do suspeito seja vinculada a um computador controlado pelas forças de segurança. Segundo informações, esse vínculo pode ser estabelecido de duas formas principais: através de acesso físico direto ao smartphone do alvo ou pela interceptação de códigos de verificação. Estes códigos podem ser obtidos por meio de ataques de phishing orquestrados pelo Estado ou pela interceptação de mensagens SMS, utilizando métodos de vigilância telefônica.
A Falta de Transparência e o Consentimento
Um ponto crucial para a eficácia desta técnica é que, em sua essência, ela opera com base no consentimento do usuário, mesmo que este não esteja ciente. A vinculação de um dispositivo a uma conta de mensagens geralmente requer uma ação explícita do usuário, como escanear um código QR ou inserir um código de verificação enviado por SMS. A preocupação reside no fato de que os usuários muitas vezes não são notificados de forma clara e imediata quando um novo dispositivo é associado à sua conta. A ausência de um aviso proeminente e compreensível sobre dispositivos vinculados pode deixar brechas para que autoridades ou até mesmo atores maliciosos estabeleçam conexões sem o conhecimento do titular da conta.
Implicações para a Privacidade e Segurança
Essa descoberta levanta sérias questões sobre a privacidade e a segurança dos usuários de aplicativos de mensagens. Embora a criptografia ponta a ponta seja um pilar fundamental para a proteção das conversas, ela se torna ineficaz se o ponto final (o dispositivo) for comprometido ou se o acesso for obtido de forma legítima pela plataforma, mas sem o conhecimento do usuário. A capacidade de autoridades acessarem mensagens dessa maneira, mesmo que para fins de investigação criminal, pode criar um precedente preocupante para a vigilância em massa e a erosão da confiança nas ferramentas de comunicação digital. A linha entre a segurança nacional e a privacidade individual torna-se cada vez mais tênue.
O Que Observar Adiante
A discussão em torno dessa vulnerabilidade destaca a necessidade urgente de os desenvolvedores de aplicativos de mensagens implementarem mecanismos mais robustos de transparência e controle para os usuários. A sugestão de exibir claramente todos os dispositivos vinculados a uma conta é um passo inicial, mas a forma como essa informação é apresentada e a facilidade com que um usuário pode desvincular um dispositivo desconhecido são igualmente importantes. A comunidade de segurança cibernética e os defensores da privacidade continuarão a monitorar como essas plataformas evoluem para mitigar riscos sem comprometer a usabilidade e a segurança inerente das comunicações.
Com reportagem de Brazil Valley
Source · Schneier on Security