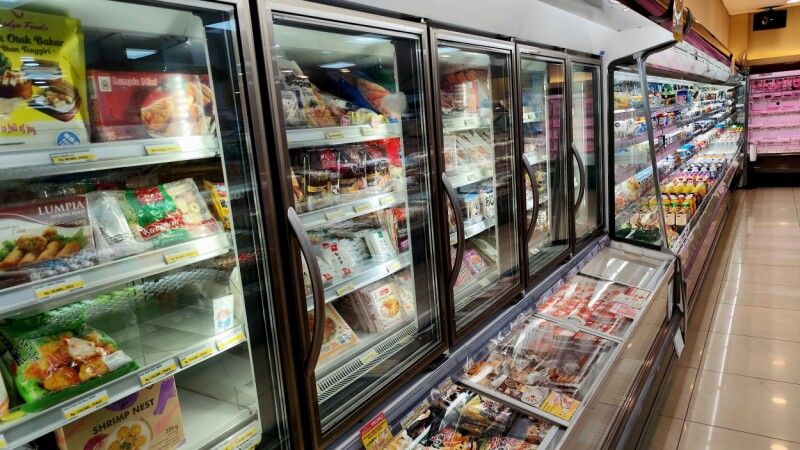
A recente invasão de milhares de sistemas de refrigeração em supermercados franceses, que resultou em perda de alimentos e incêndios, marca um ponto de virada preocupante na evolução do cibercrime. Longe de se limitarem à criptografia de dados ou ao roubo de informações, grupos criminosos e atores estatais têm expandido seu foco para sistemas de controle físico em edifícios. Esses ataques visam infraestruturas críticas, como sistemas de aquecimento, ventilação e ar condicionado (HVAC), controle de acesso, iluminação e segurança, com o objetivo de gerar consequências tangíveis e imediatas no mundo real. A motivação é clara: aumentar a pressão sobre as organizações para que paguem resgates multimilionários.
Esses sistemas, conhecidos como Building Automation Systems (BAS), operam na intersecção entre Tecnologia da Informação (TI) e Tecnologia Operacional (OT). Eles são responsáveis por monitorar e gerenciar funções essenciais de instalações, desde a temperatura ambiente até a segurança de portas e câmeras. A complexidade e a criticidade desses sistemas os tornam alvos ideais para táticas de extorsão de alta pressão. Relatórios recentes indicam que uma parcela significativa das organizações possui BAS com vulnerabilidades conhecidas e exploradas, e que a comunicação entre esses sistemas frequentemente ocorre por protocolos inseguros, ampliando drasticamente a superfície de ataque.
A Nova Fronteira: Ataques com Impacto Físico
A mudança de foco para sistemas físicos representa uma escalada significativa no cibercrime. Ao contrário de um ataque de ransomware tradicional que pode ser contido e recuperado com a restauração de backups, a interrupção de sistemas de controle predial pode levar a danos materiais, interrupção prolongada de operações e riscos à segurança pública. Um incidente notório envolveu um hospital canadense onde um ataque de ransomware afetou o gerenciamento do sistema HVAC, o controle de acesso de portas e a emissão de crachás para funcionários. Em outro caso, cassinos em Las Vegas foram paralisados, com máquinas caça-níqueis inoperantes, ATMs sem dinheiro e hóspedes trancados para fora de seus quartos devido ao mau funcionamento das chaves eletrônicas.
Esses ataques não visam apenas a obtenção de ganhos financeiros. Atores patrocinados por governos e hacktivistas também podem explorar essas vulnerabilidades para causar pânico e desestabilização em larga escala. A capacidade de afetar diretamente a infraestrutura física de uma nação ou de uma empresa confere aos criminosos um poder de barganha sem precedentes. A ameaça de não poder acessar prédios de escritórios, como relatado por um consultor de resposta a incidentes, onde a polícia precisou arrombar portas e quebrar janelas para permitir a entrada, exemplifica o nível de caos que esses ataques podem gerar.
O Papel da Inteligência Artificial na Ampliação das Ameaças
A inteligência artificial (IA) está emergindo como um catalisador para essa nova onda de ataques. A IA simplifica o processo de identificação e exploração de vulnerabilidades, mesmo em sistemas de controle industrial (ICS) e sistemas embarcados que utilizam sistemas operacionais obscuros ou protocolos proprietários. Historicamente, a complexidade e a falta de documentação desses sistemas serviam como uma forma de segurança por obscuridade. No entanto, a IA permite que atacantes, mesmo sem expertise profunda em OT, compreendam e manipulem esses sistemas.
Por exemplo, a IA pode ser utilizada para analisar como a manipulação de um determinado parâmetro em um sistema de controle de peso de aeronaves pode levar a uma distribuição desigual de carga, com consequências potencialmente catastróficas. Essa capacidade de aprendizado e simulação reduz drasticamente a curva de aprendizado para os criminosos, permitindo que explorem sistemas que antes eram considerados inacessíveis. A IA não apenas facilita a descoberta de bugs, mas também pode otimizar a execução de ataques, tornando-os mais rápidos, furtivos e destrutivos.
Implicações para a Segurança de Infraestruturas e o Ecossistema Brasileiro
O aumento da conectividade de sistemas OT, muitas vezes impulsionado por requisitos de conformidade regulatória — como a necessidade de monitoramento contínuo de temperatura em unidades de refrigeração para comprovar conformidade com normas sanitárias — cria uma superfície de ataque cada vez maior. A simples conectividade para fins de conformidade, sem a devida atenção à segurança cibernética, abre portas para explorações. Menos de 10% das redes OT globais possuem monitoramento de rede adequado, o que significa que muitas organizações podem não detectar um ataque até que o impacto físico já esteja ocorrendo.
Para o Brasil, um país com vasta infraestrutura crítica em setores como energia, saneamento e agronegócio, as implicações são profundas. A dependência crescente de sistemas interconectados e a potencial adoção de tecnologias de automação predial e industrial tornam o país vulnerável a ataques semelhantes. A falta de visibilidade sobre os ambientes OT e a dependência de protocolos inseguros podem ser pontos de fragilidade. A proliferação de IA no cibercrime exacerba esses riscos, exigindo um investimento substancial em cibersegurança OT e uma colaboração mais estreita entre o setor público e privado para desenvolver defesas robustas.
Perguntas em Aberto e o Futuro da Cibersegurança
A questão central que permanece é se as defesas cibernéticas conseguirão acompanhar a velocidade e a sofisticação dos ataques. A transição de ataques focados em dados para ataques com impacto físico direto levanta sérias preocupações sobre a resiliência de infraestruturas críticas. A crescente sofisticação da IA, combinada com a falta de padronização e a complexidade dos sistemas OT, cria um cenário desafiador. A corrida entre a exploração de vulnerabilidades e a implementação de medidas de segurança eficazes determinará o futuro da segurança cibernética em um mundo cada vez mais interconectado.
À medida que os sistemas de TI se tornam mais seguros, é provável que os sistemas OT conectados à internet se tornem o próximo alvo principal para criminosos. A capacidade de causar danos no mundo real, mesmo sem roubar dados sensíveis, oferece um novo e perigoso vetor de ataque. A atenção a esses sistemas, antes negligenciados, é agora uma necessidade imperativa.
Com reportagem de Brazil Valley
Source · The Register