

#Ransomware
37 artigos
Ciberataques globais disparam 48% com GenAI e phishing em setembro
Relatório aponta aumento expressivo na pressão cibernética mundial, com setores de educação e telecomunicações na mira, e crescentes riscos de vazamento de dados via IA.
Agentes de IA aceleram incidentes em operações imaturas, alertam especialistas
A pressa na adoção de inteligência artificial sem a devida maturidade operacional e segurança básica pode multiplicar riscos e gerar incidentes, alertam consultores.
Empresa falha após recusar segurança e ser atingida por ransomware
Um estudo de caso revela como a economia em cibersegurança levou uma pequena construtora à falência, enquanto outra empresa se safou de um ataque sofisticado.
FortiBleed: FBI confirma ataques contínuos e expansão para ransomware
Vulnerabilidade em firewalls Fortinet afeta mais de 86 mil dispositivos globalmente, com criminosos criando novas contas e grupos de ransomware explorando o acesso.
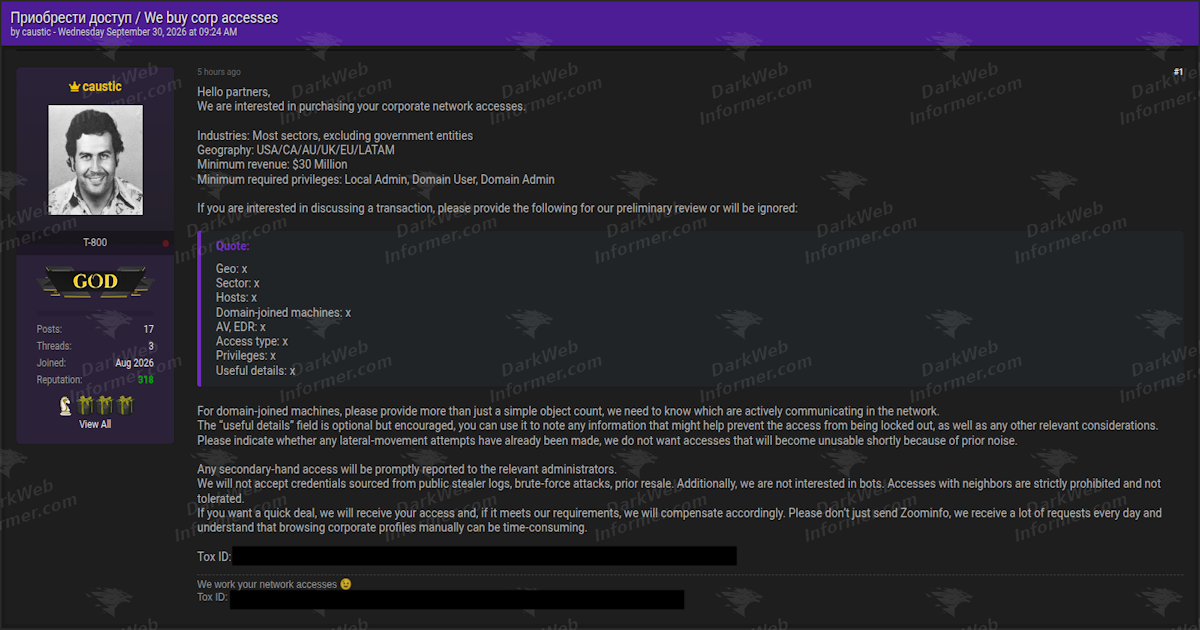
Comprador na dark web busca acesso a redes corporativas globais
Anúncio lista EUA, Europa e LATAM como alvos. Ameaça de acesso inicial a redes com faturamento mínimo de US$ 30 milhões.
Cibercrime global custa US$ 10,5 trilhões; ataques na Espanha disparam 45%
Ataques cibernéticos crescem globalmente, com a Espanha registrando um aumento expressivo impulsionado por ransomware e phishing, evidenciando a sofisticação criminal e o impacto econômico.
RansomHouse ataca Ministério da Defesa da Namíbia
Grupo de ransomware lista o órgão governamental em seu site de vazamento, levantando preocupações sobre a segurança cibernética nacional.
Ladrão que rouba ladrão: a guerra civil do ransomware
O grupo Clop, um dos mais temidos do mundo, teve seu site de vazamentos sequestrado por um rival, o ShinyHunters. O episódio expõe as fraturas e a brutal competição no submundo do cibercrime.
O crime organizado virou tech. As empresas brasileiras, nem tanto
Ataques de ransomware crescem mais de 50% no Brasil, mas cultura de segurança no país segue reativa. Para especialistas, a chave está em tratar o elo humano e a prevenção como estratégia, não como custo.
O elo fraco do ransomware: Suíça condena o 'operário', mas o chefe segue livre
Justiça suíça sentencia desenvolvedor a quase 13 anos de prisão, mas o caso expõe a dificuldade de punir os líderes de operações de cibercrime globais.
A saúde na mira: o resgate que a McKesson não pagou
Vazamento massivo na fornecedora médica americana McKesson expõe dados de 6,4 milhões de pessoas e a vulnerabilidade crescente do setor de saúde a ataques de extorsão.
Ransomware mira o Brasil: o crime digital tem nova geografia
Ataques de 'sequestro digital' batem recorde no país e no mundo, consolidando o Brasil como um dos principais alvos e expondo a vulnerabilidade de setores críticos.
Ataque à Nutex: os 'cavalheiros' do ransomware cobram a conta
Operadora de hospitais americana admite roubo de informações confidenciais por grupo de ransomware, expondo a fragilidade da segurança digital no setor de saúde.
Berlim se recusa a pagar resgate: um teste para governos
A capital alemã enfrenta uma extorsão digital após um ciberataque. A decisão de não ceder à chantagem expõe a vulnerabilidade de infraestruturas públicas e o dilema de negociar com criminosos.
Qilin ataca agência de armas dos EUA; governo minimiza dano
O grupo de ransomware Qilin alega ter invadido a agência federal que regula armas e explosivos. O governo americano confirma o incidente, mas diz que o dano foi contido.
US Bank na mira do LockBit: pagar ou vazar?
Grupo de ransomware, dado como desmantelado, ressurge e pressiona um dos maiores bancos dos EUA, testando a eficácia do combate ao cibercrime.
Ransomware: o golpe dentro do golpe
Um afiliado de gangues de ransomware se passa por 'herói' para roubar pagamentos de seus próprios parceiros, expondo a desconfiança que corrói o crime digital por dentro.
Uber Freight sob ataque: a operação segue, o risco fica
Grupo de extorsão alega roubo massivo de dados da divisão de logística da Uber, que minimiza o impacto. O caso expõe a vulnerabilidade da cadeia de suprimentos digital.
No mapa do cibercrime, a Espanha vira alvo. O Brasil segue no topo
Ranking da Kaspersky coloca a Espanha no top 10 de alvos de ciberataques. O mapa da ameaça digital, porém, mostra o Brasil em uma posição ainda mais exposta.
O banco que acreditou na palavra do hacker
Atingido por ransomware, o River Financial Corporation optou por uma estratégia arriscada: confiar que os criminosos deletariam os dados roubados. O mercado observa com ceticismo.

JadePuffer marca o início da era de ataques ransomware autônomos por IA
A campanha de extorsão orquestrada inteiramente por um LLM revela que agentes autônomos agora conseguem adaptar táticas em tempo real, eliminando a necessidade de intervenção humana constante.

Ataque de ransomware com IA automatiza etapas e expõe vulnerabilidades em servidores
Agente autônomo executa mais de 600 ações em campanha maliciosa, mas mantém dependência crítica de operadores humanos para infraestrutura e alvo.

Ataque Jade Puffer marca a chegada do ransomware agentivo por IA
Pesquisadores da Sysdig identificaram o primeiro caso documentado de um modelo de linguagem orquestrando um sequestro de dados, sinalizando uma nova era de ameaças automatizadas.
JadePuffer marca o início do ransomware autônomo — e o fim da negociação
Pesquisadores da Sysdig documentaram o primeiro ataque de ransomware conduzido inteiramente por um agente de IA, que elimina dados sem possibilidade de recuperação.
Indra investiga ataque de ransomware após ameaça de grupo hacker
Empresa espanhola isolou incidente em filial não crítica e afirma que operações seguem sem interrupções após alerta de grupo cibercriminoso.
Indra isola ransomware e mantém operações após ataque cibernético
Gigante espanhola de tecnologia e defesa confirma que incidente atingiu apenas ambiente não crítico, sem comprometer a continuidade dos serviços aos clientes.
CEO da Huntress admite que funcionário alertou criminoso sobre investigação do FBI
Kyle Hanslovan classificou a conduta como 'falta de critério', enquanto ex-analista da empresa aponta risco real de ameaça interna.
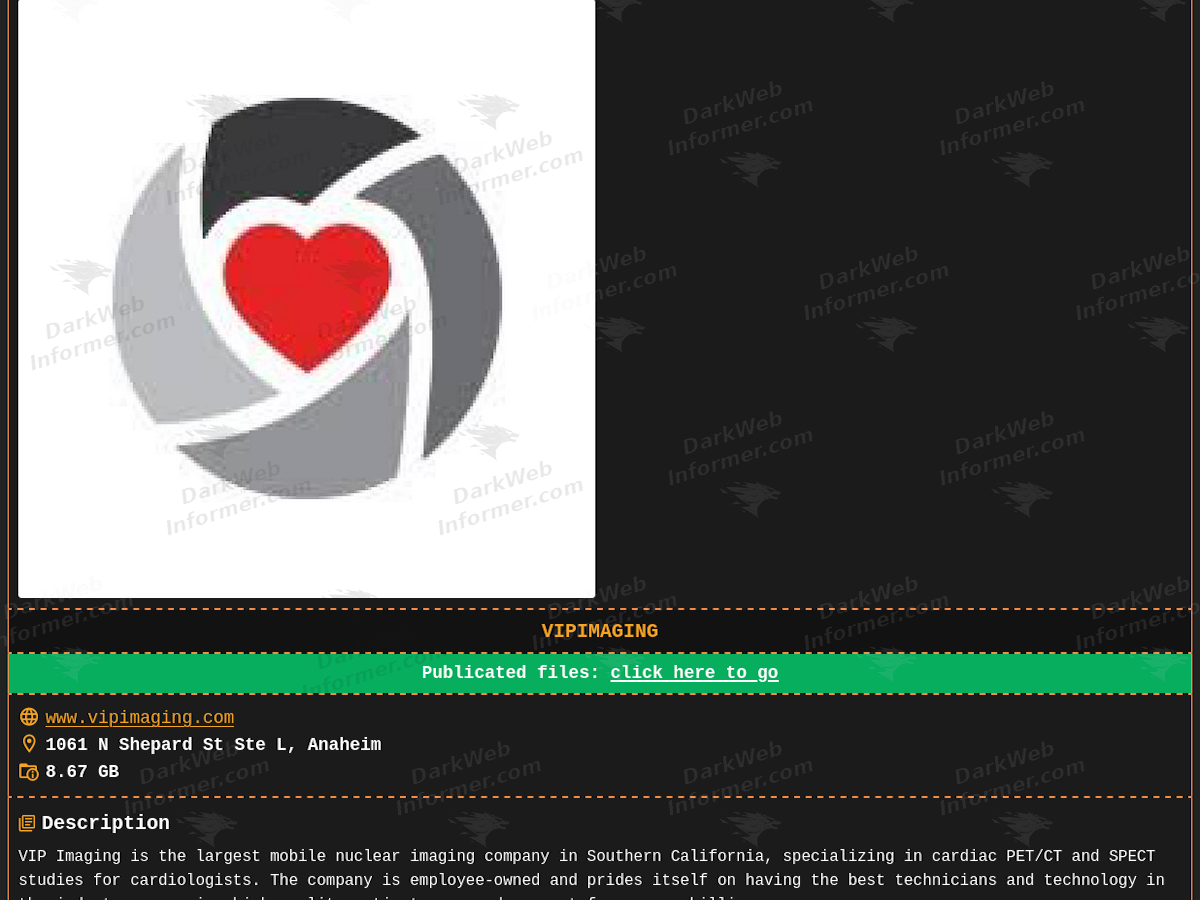
DragonForce vaza 8,67 GB de dados da VIP Imaging — setor de saúde dos EUA sob pressão
Grupo de ransomware expõe informações confidenciais de empresa de diagnóstico por imagem, intensificando preocupações sobre a segurança de dados sensíveis de pacientes.

Setor financeiro cede a hackers — 79% das empresas pagaram resgate no último ano
Aumento na sofisticação e frequência de ataques cibernéticos força instituições financeiras a priorizar estratégias de resiliência e recuperação mínima em vez da proteção total.

Ransomware em hospitais romenos força retorno ao papel e caneta
Ataque à plataforma Hipocrate isolou mais de 100 unidades de saúde, expondo a fragilidade da dependência tecnológica extrema.
Microsoft desmantela 200 servidores em ofensiva contra cibercrime global
A gigante de tecnologia utilizou inteligência artificial para conectar ameaças distintas e neutralizar uma infraestrutura complexa de roubo de dados e ransomware.
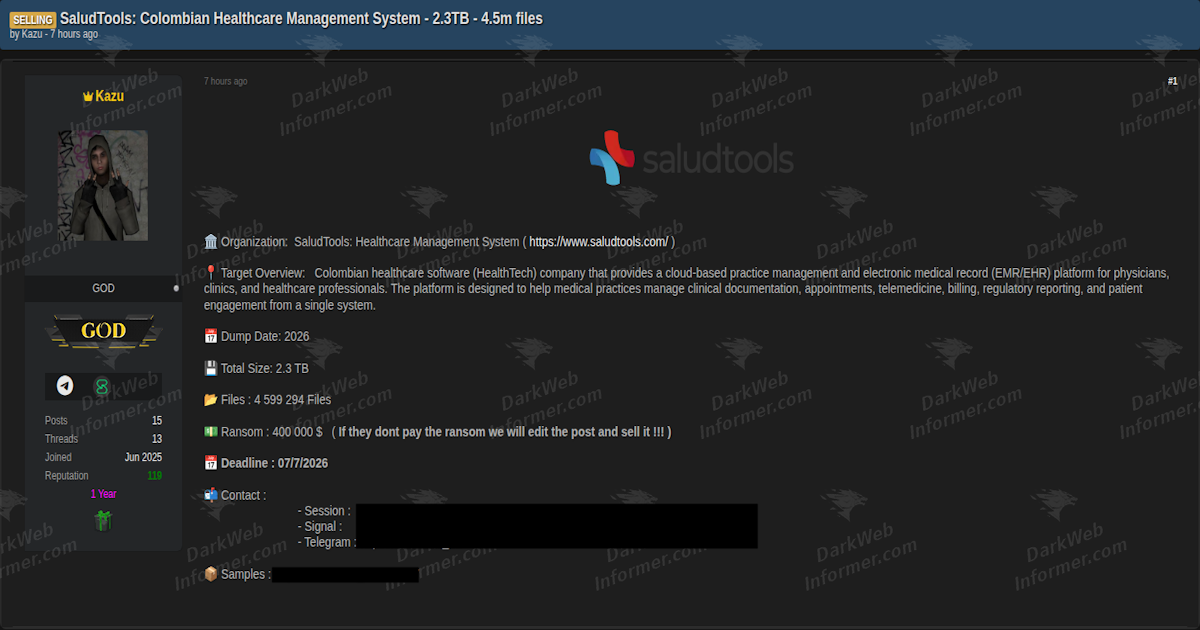
SaludTools sofre ataque de ransomware e tem 2,3 TB de dados expostos
Plataforma colombiana de gestão de saúde é alvo de extorsão que coloca em risco milhões de prontuários médicos e dados sensíveis de pacientes.
Cibercriminosos usam Microsoft Teams para esconder tráfego malicioso
Nova técnica de backdoor explora servidores de relay da Microsoft para mascarar comunicações de comando e controle em redes corporativas.
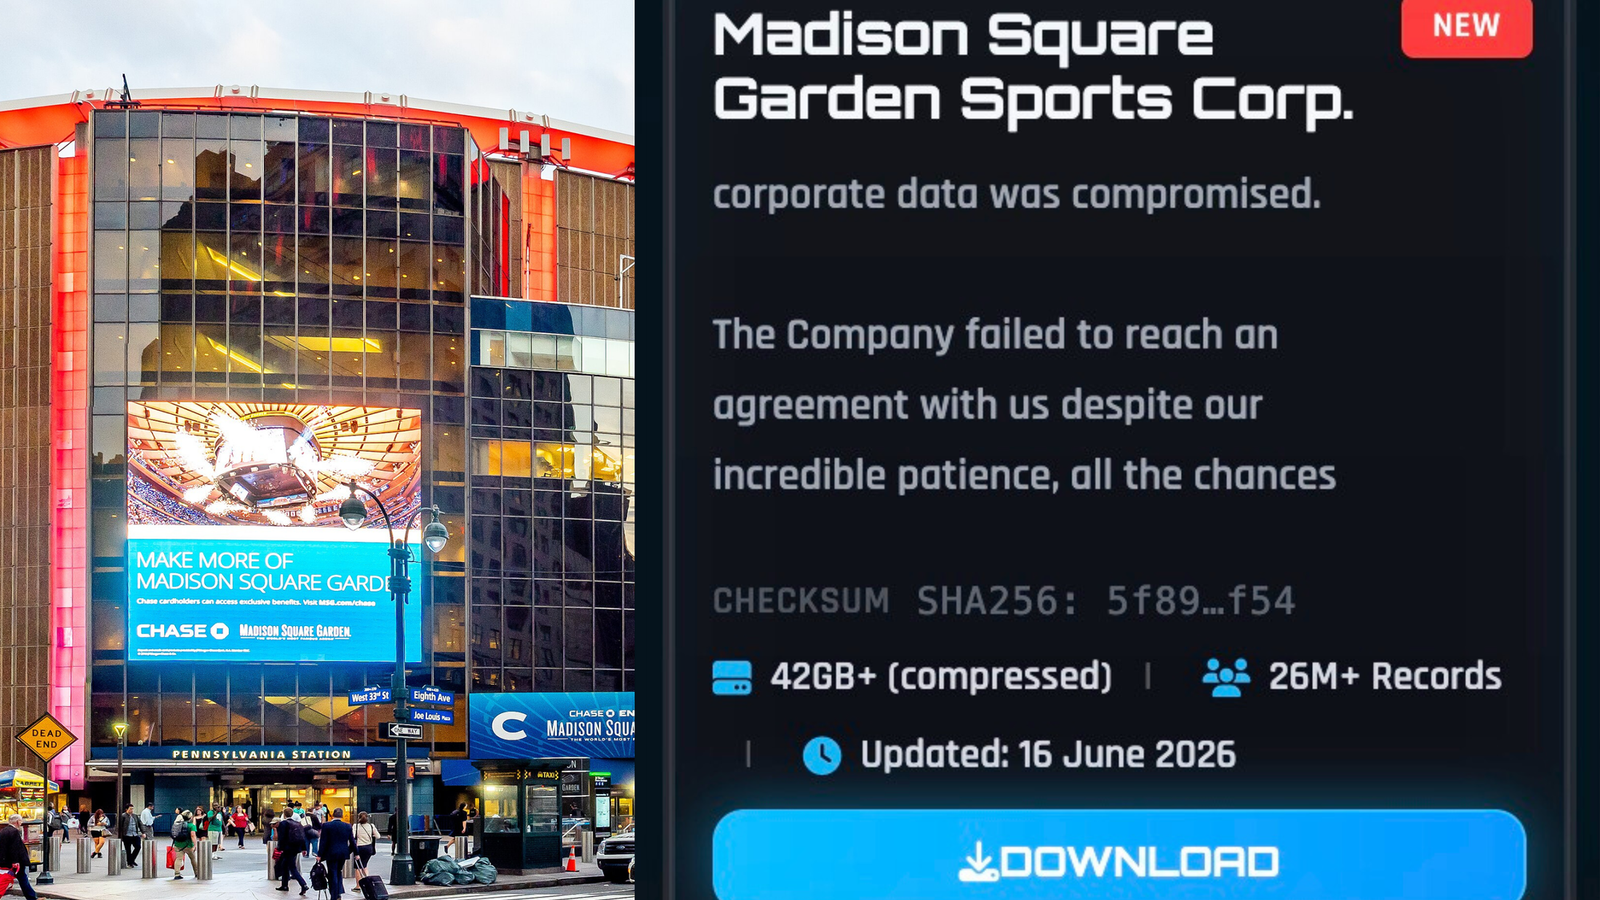
Shiny Hunters vaza dados confidenciais do Madison Square Garden — Knicks estão na lista
Grupo de cibercriminosos expôs quase 45GB de arquivos internos do MSG após recusa de pagamento de resgate.
Ransomware paralisa atividades escolares em Illinois e no País de Gales
Ataques cibernéticos simultâneos contra instituições de ensino revelam a vulnerabilidade do setor educacional a extorsões financeiras e vazamento de dados sensíveis.
MyPillow enfrenta ultimato de grupo de ransomware após vazamento de dados
A empresa de Mike Lindell foi listada pelo grupo Play, que ameaça expor documentos confidenciais de clientes e funcionários caso o resgate não seja pago.
Mutant Spider lidera ataques a bancos — e o alvo não é a senha
Ataques cibernéticos contra o setor financeiro mudaram de foco: em vez de roubar credenciais, criminosos manipulam o suporte de TI para resetar o MFA e sequestrar tokens de acesso.