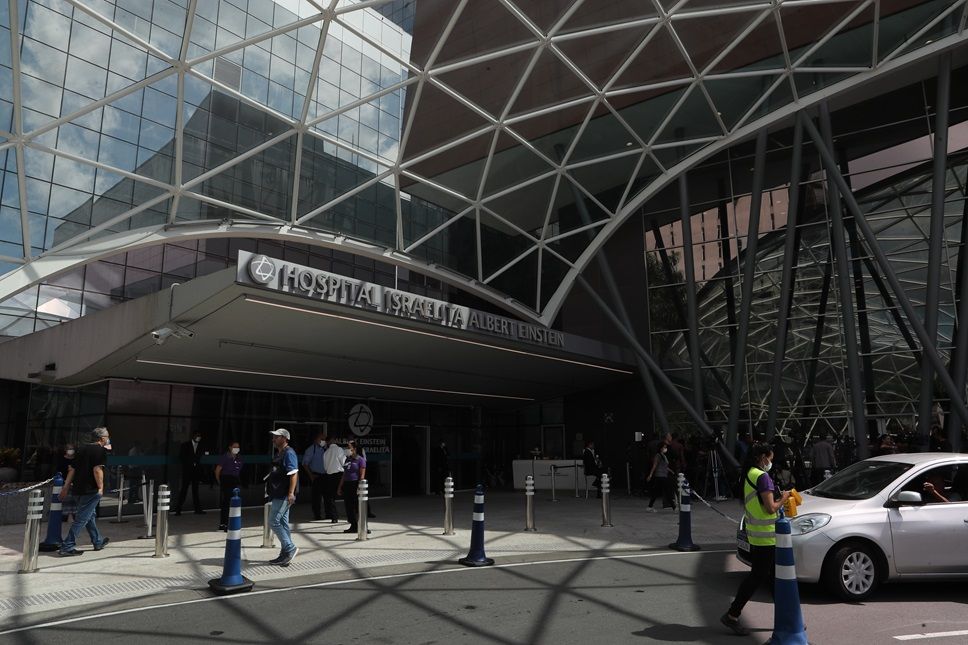
O Hospital Israelita Albert Einstein, uma das mais renomadas instituições de saúde de São Paulo, confirmou ter sido alvo de um ataque cibernético. A invasão resultou na obtenção de uma parcela significativa de sua base de dados de pacientes, gerando preocupações sobre a segurança e a privacidade das informações médicas. Segundo o comunicado oficial da instituição, os dados acessados podem incluir informações pessoais básicas como nome completo, Cadastro de Pessoa Física (CPF) e data de nascimento. Além disso, há a possibilidade de que dados mais sensíveis, como resultados de exames e prescrições médicas, também tenham sido expostos.
O hospital ressaltou, contudo, que uma parte considerável do volume de dados obtidos consiste em documentos avulsos, muitos dos quais não permitem a identificação individual dos pacientes. Os indivíduos cujos dados foram potencialmente comprometidos estão sendo notificados individualmente por e-mail. Apesar da gravidade do incidente, o Einstein declarou que, até o momento, não foram encontradas evidências de que as informações tenham sido divulgadas ou utilizadas de maneira imprópria. O caso já foi reportado à Autoridade Nacional de Proteção de Dados (ANPD) e à Polícia Federal, com investigações em andamento.
Vulnerabilidades em Dados de Saúde
A segurança de dados no setor de saúde é um tema de crescente preocupação global. Hospitais e clínicas lidam com um volume massivo de informações extremamente sensíveis, que vão desde dados demográficos até históricos médicos detalhados, diagnósticos e tratamentos. A digitalização desses dados, embora essencial para a eficiência e a qualidade do atendimento, também cria um alvo atraente para cibercriminosos. Ataques como o sofrido pelo Einstein podem ter consequências devastadoras, não apenas pela exposição de informações pessoais, mas também pelo potencial de chantagem, roubo de identidade ou até mesmo pela interrupção de serviços essenciais, caso os sistemas sejam paralisados.
O fato de dados de saúde estarem entre os mais visados por hackers não é novidade. Essas informações podem ser vendidas no mercado negro por valores mais altos do que dados bancários, devido ao seu potencial uso em fraudes de seguros, obtenção indevida de medicamentos controlados ou até mesmo em extorsões direcionadas. A complexidade dos sistemas de saúde, muitas vezes integrados e com diferentes níveis de segurança, pode criar brechas que são exploradas por agentes maliciosos. A proteção desses dados exige investimentos contínuos em tecnologia, treinamento de pessoal e políticas de segurança robustas, além de um monitoramento constante.
A Resposta do Einstein e os Próximos Passos
Diante do ocorrido, o Hospital Albert Einstein demonstrou uma postura proativa em sua comunicação. A instituição afirmou que o incidente está sendo tratado com a máxima prioridade, com foco no apoio aos pacientes afetados e na revisão constante dos mecanismos de proteção de dados e segurança da informação. Uma estrutura dedicada foi montada para atender e esclarecer dúvidas dos titulares cujos dados foram acessados indevidamente. A declaração do hospital enfatiza que "seu bem mais valioso é a confiança que seus pacientes depositam na organização", demonstrando a gravidade com que a questão está sendo encarada internamente.
A comunicação com a ANPD e a Polícia Federal é um passo crucial, indicando o cumprimento das obrigações legais e a busca por responsabilização dos culpados. O monitoramento ativo e contínuo dos sistemas é fundamental para detectar qualquer atividade suspeita e prevenir futuros incidentes. A situação do Einstein serve como um lembrete para todo o setor de saúde sobre a necessidade de estar sempre um passo à frente das ameaças cibernéticas, investindo em soluções de segurança de ponta e em uma cultura organizacional que priorize a proteção de dados em todos os níveis.
Implicações para o Setor de Saúde Brasileiro
O ataque ao Einstein, uma instituição de referência, lança luz sobre a vulnerabilidade de todo o ecossistema de saúde brasileiro. A Lei Geral de Proteção de Dados (LGPD) impõe rigorosas obrigações às empresas no tratamento de dados pessoais, e o setor de saúde, por lidar com dados sensíveis, está sob especial escrutínio. Incidentes como este podem resultar em multas pesadas, danos à reputação e perda de confiança por parte dos pacientes, afetando a sustentabilidade das organizações.
Para outros hospitais e clínicas, o caso do Einstein deve servir como um catalisador para a revisão e o aprimoramento de suas próprias políticas e infraestruturas de segurança cibernética. A adoção de práticas como criptografia de dados, autenticação multifator, segmentação de redes e treinamento regular de funcionários sobre ameaças de phishing e engenharia social torna-se ainda mais urgente. A colaboração entre instituições de saúde e especialistas em cibersegurança é vital para compartilhar inteligência sobre ameaças e desenvolver defesas mais eficazes.
Perguntas em Aberto e o Futuro da Proteção de Dados
Ainda que o Einstein afirme não haver evidências de uso indevido dos dados, a mera exposição já representa um risco. A investigação policial e da ANPD será crucial para determinar a extensão total do ataque e as responsabilidades. Resta saber se os dados expostos serão, de fato, mantidos em sigilo ou se surgirão no mercado ilegal. A comunicação individual com os pacientes é um bom começo, mas a transparência contínua e o suporte oferecido serão determinantes para mitigar os danos à confiança.
O incidente levanta questões importantes sobre a capacidade de instituições de saúde, mesmo as de grande porte, de se defenderem contra ataques cibernéticos cada vez mais sofisticados. A tecnologia evolui rapidamente, e as ameaças também. A constante atualização de sistemas e a adaptação de estratégias de segurança são um desafio permanente, mas essencial para garantir a integridade e a privacidade das informações que sustentam o cuidado com a saúde dos cidadãos. O monitoramento contínuo e a capacidade de resposta rápida serão cada vez mais cruciais.
O ataque ao Hospital Albert Einstein, embora não tenha, até o momento, evidências de divulgação ou uso indevido dos dados, expõe as fragilidades inerentes à digitalização de informações de saúde. A instituição segue em processo de apuração e monitoramento, buscando mitigar os riscos e restaurar a confiança dos pacientes em um cenário onde a segurança cibernética é um pilar cada vez mais crítico para a operação e a reputação.
Com reportagem de Brazil Valley
Source · InfoMoney